11 ноября вышел Ideco NGFW Novum 24, третий мажорный релиз линейки за 2026 год. В нём три большие темы: MCP-сервер для AI-агентов, ускоренная авторизация для сетей на десятки тысяч устройств, доработки обратного прокси и WAF.
Маркетинговая «гонка гигабитов» приучила мерить NGFW скоростью обработки пакетов. Но можно быстро обрабатывать пакеты и при этом тормозить на авторизации, особенно когда устройств десятки тысяч.
У NGFW появился пользователь, которому красивый интерфейс не нужен. Современным «сисадминам», AI-агентам, удобнее MCP.
MCP: межсетевой экран становится инструментом AI-агента
Идея MCP-сервера пришла изнутри. Наши команды ИБ, инфраструктуры и разработки активно работают с AI-инструментами, а MCP появляется во всё новых сервисах вокруг. Ideco NGFW мы используем сами, поэтому первым заказчиком MCP-сервера стала наша же команда.
Для проверки гипотез агенту нужен доступ к реальному состоянию инфраструктуры, а не только к документации и вставленному в чат фрагменту конфигурации. Человеческий интерфейс слишком медленный. Human-in-the-Loop на любое действие — мартышкин труд.
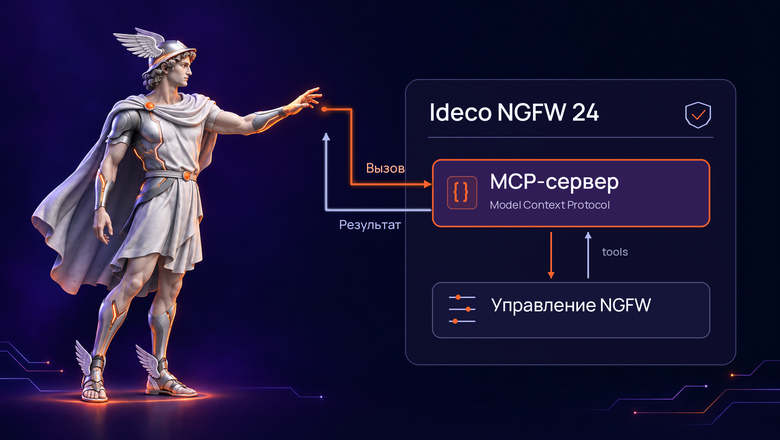
В Ideco NGFW 24 появился MCP-сервер: AI-агенты могут подключаться к межсетевому экрану по Model Context Protocol и управлять им. На момент релиза мы не нашли встроенного MCP-сервера ни в одном другом российском NGFW.
MCP задаёт стандартный способ предоставлять AI-приложению внешние инструменты: у инструмента есть имя, описание и схема параметров, а клиент может обнаружить его и вызвать. Агенту не нужно читать документацию к REST API и следить за его изменениями от версии к версии: описание инструментов он получает от самого сервера. Для классической автоматизации остаётся REST API, в версии 24 его описание переведено в формат OpenAPI.
Представим задачу: «После изменения политики пользователи филиала перестали открывать внутреннее приложение. Помоги найти причину». Мы видим правильный сценарий работы агента так:
Сбор контекста: получить необходимые данные из журналов и таблиц политик через доступные инструменты, не заставляя инженера вручную переносить их между окнами.
Проверка гипотезы: сопоставить данные и объяснить, почему предполагаемая причина соответствует наблюдаемому поведению.
Подготовка изменения: показать инженеру предлагаемое действие и его возможное влияние.
Контроль результата: после согласованного изменения проверить, решена ли исходная задача.
Доступные операции сервера и возможности выбранного агента определяют, какие шаги такого сценария можно автоматизировать.
Автоматизация не должна означать полный доступ
Подключить AI к NGFW и выдать ему неограниченные полномочия было бы плохим инженерным решением. Мартышкин труд заканчивается там, где начинаются изменения политик. Мы рекомендуем начинать с диагностики и чтения данных, ограничивать доступ, а изменения политик выполнять с явным подтверждением ответственного специалиста.
Сама спецификация MCP рекомендует сохранять возможность отклонить вызов инструмента, подтверждать чувствительные операции и журналировать использование инструментов. У нас журналирование включено по умолчанию.
MCP делает инфраструктуру управляемой без привязки к чьей-то экосистеме и без сложной интеграции средств защиты между собой. Мы готовим продукт к такому способу эксплуатации заранее.
Авторизация: готовим платформу к сетям с десятками тысяч устройств
Крупной компании мало пропускной способности: важно, как быстро NGFW связывает трафик с пользователем. В Ideco авторизация позволяет применять правила и ограничения к конкретной учётной записи или группе; при этом один пользователь может иметь несколько сессий.
Авторизацию мы ускоряли для больших предприятий, холдингов и распределённых организаций, где устройств десятки тысяч. Кроме ровной нагрузки, там бывают всплески: начало рабочего дня, восстановление связи, окончание плановых работ. Или политика безопасности, которая требует чаще перепроверять сессии.
В версии 24 мы оптимизировали несколько участков этой цепочки:
Создание сессий: при большом количестве сессий авторизация работает на порядок быстрее и меньше нагружает процессор.
Active Directory: NGFW быстрее получает данные о пользователях и группах безопасности и быстрее читает журнал безопасности контроллеров домена. Заметнее всего это при авторизации через журнал безопасности.
Прикинем масштаб. Чтобы после восстановления связи поднять 300 000 сессий за сорок секунд, нужно создавать в среднем 7 500 сессий в секунду. Версия 24 такой темп выдерживает: мы тщательно проверяли это на стендах. Условие одно: и NGFW, и контроллер домена (если авторизация идёт через Active Directory) должны быть подобраны под такую нагрузку.
Ещё два изменения для больших каталогов: интеграция с Active Directory, ALD Pro и FreeIPA больше не требует лицензии, а пользователей AD можно искать и фильтровать по домену, группе безопасности, LDAP-фильтру и логину.
Обратный прокси и WAF: защищаем приложения внутри своего периметра
Облако не стоит исключать из архитектуры, но и считать его беспроблемной частью инфраструктуры больше нельзя. Осень показала это дважды. С 8 по 11 октября беспилотники атаковали три дата-центра Яндекса, два из них остановились полностью. Yandex Cloud перешёл в аварийный режим, сбои затронули и сервисы других компаний, которые работали на его инфраструктуре. А в ночь на 2 ноября кибератака уничтожила облачную инфраструктуру хостинг-провайдера Beget: злоумышленники получили доступ к управляющему контуру и стёрли данные.
Если организация оставляет веб-приложения в собственном периметре, мы рекомендуем публиковать их через контролируемую точку входа с обратным прокси и Web Application Firewall (WAF). В версии 24 появились три настройки для приложений, которые под прокси никто переписывать не станет.
Изменение в Ideco NGFW 24 | Для какой задачи |
Домен web-сервера: отдельное имя для заголовка Host и, при HTTPS, поля Server Name Indication (SNI). | Публикация, при которой внешнее имя приложения отличается от имени, ожидаемого внутренним сервером. |
Привязка сессий: запросы с одного IP-адреса клиента направляются на один и тот же веб-сервер. | Работа приложений, которые хранят пользовательскую сессию в памяти конкретного сервера. |
Нестандартные HTTP-заголовки: можно разрешить передачу заголовков с символами _, . или не-ASCII в имени. | Совместимость с приложениями, использующими, например, X_Auth_Token. |
Тот же приём работает и для внешних ресурсов. Например, так можно опубликовать для внутренних сервисов доступ к API Claude и ChatGPT: приложения обращаются к адресу внутри периметра, а NGFW подставляет нужные Host и SNI и отправляет запросы по заданному маршруту. Все обращения к внешним LLM при этом идут через одну контролируемую точку.
Расширяем защиту приложений и сервисов самого NGFW
В версии 24 профиль WAF можно назначить при публикации сервисов самого NGFW: веб-интерфейса, личного кабинета и Web-почты; ранее для них была доступна только защита от DoS. Вместе с сигнатурами WAF эти сервисы получают чёрные и белые списки IP-адресов и GeoIP-ограничения. Доступ к интерфейсу управления всё равно нужно ограничивать.
Работу над защитой опубликованных приложений мы ведём и в минорных релизах. 21 октября были раскрыты критические уязвимости PHP CVE-2026-109618 и CVE-2026-109619, известные как PHP2Shell: удалённое выполнение кода без аутентификации. Через два дня, в версии 23.4, мы добавили WAF-правила против них, включённые по умолчанию во всех профилях.
Такие правила дают владельцу приложения время на обновление. Заменить само обновление они не могут.
Что ещё важно для большой инфраструктуры
Помимо трёх основных направлений, в релиз вошли изменения, которые стоит включить в программу проверки на своей площадке:
Распределение ресурсов: для виртуальных контекстов (VCE) можно задавать количество логических ядер по NUMA-нодам, а для высокопроизводительного контекста отдельно распределять их между Control Plane и Data Plane.
Наблюдаемость: появились дополнительные графики swap, дисков и сетевых ошибок, а также SNMP-метрики состояния кластера и VCE.
Темп разработки: три мажорных релиза и постоянные обновления безопасности
Мы не копим изменения до больших «годовых» релизов. Новые возможности, исправления и закрытые уязвимости заказчики получают по мере готовности.
С начала 2026 года по 11 ноября вышло 22 релиза Ideco NGFW Novum: три мажорных и 19 минорных. Заказчик сам решает, оставаться на поддерживаемой мажорной ветке или переходить на новую.
Последние месяцы выглядели так: 28 августа вышла версия 23.0.1267, за ней пять минорных релизов 23.1–23.5, 11 ноября версия 24. А 6 ноября обновление безопасности получила и ветка 22: версия 22.8.
2,5 месяца разработки и AI в инженерной работе
Работа над Ideco NGFW 24 заняла 2,5 месяца. По нашей внутренней статистике, за это время при работе с локальными и облачными моделями мы использовали 423,5 млрд токенов и выполнили 2 030 075 запросов к моделям.
Для сравнения: между релизами 22 и 23 прошло 115 дней, между 23 и 24 прошло 75.
Здесь сходятся две линии. Мы разрабатываем с помощью AI и даём заказчикам интерфейс, чтобы включить NGFW в их агентные процессы. Петля замыкается на нас самих: MCP-сервер в Ideco NGFW поможет ускорить нашу разработку и тестирование. Это и есть догфудинг.
Что в итоге
В версии 24 три главные вещи: NGFW научился работать с AI-агентами, быстрее авторизует большие сети и даёт больше контроля над публикацией приложений в своём периметре. Полный список изменений есть в changelog. Попробуете MCP-сервер со своими агентами, расскажите в комментариях, что получилось.


Комментарии 0