Компания F6, разработчик технологий для борьбы с киберпреступностью, назвала шесть наиболее распространенных схем, которые злоумышленники используют для обмана детей, подростков в Roblox, а также других киберпреступников. Добычей мошенников становятся учетные записи в игре, токены доступа к торговым площадкам, внутриигровые валюта и ценности, которые затем сбывают на профильных маркетплейсах игровых ценностей или теневых площадках цифровых товаров.
Специалисты департамента киберразведки (Threat Intelligence) F6 изучили основные схемы, которые используют злоумышленники для обмана пользователей популярной онлайн‑платформы, большинство из которых составляют дети, в том числе из России. По данным платформы за второй квартал 2026 года, ежедневное число пользователей насчитывало 138 миллионов. Часто игроки общаются в тематических каналах в мессенджерах, на тематических серверах в сервисе Discord, где обмениваются различными внутриигровыми предметами: «питомцами», оружием, валютой и предметами. Там можно легко встретить сообщения о раздаче редких питомцев, предложениях о «взломе любого», рекламу «абсолютно бесплатных» VIP‑серверов и выгодных сделок с предметами. За каждым таким предложением, как правило, стоит мошенник, для которого детский аккаунт — тоже товар и способ заработать.
В Roblox есть несколько типов ценностей, за которыми охотятся злоумышленники. Внутриигровую валюту, robux, можно обналичить по курсу примерно 3 рубля за 1 robux. Предметы из игр на платформе — самые дорогие из них продаются в диапазоне от 50 до 100 рублей. Предметы в самом Roblox, которые можно использовать независимо от игры на платформе, их стоимость может доходить до 100 млн robux (примерно 30 млн рублей). Украденные пользовательские данные в виде cookie продаются на теневых рынках в среднем за 30–60 рублей.
1. «Фишинг как сервис» (PhaaS) — самая массовая схема. На теневых площадках доступны конструкторы фишинговых страниц с готовыми шаблонами — от копии официального сайта Roblox до сервисов якобы для взлома чужих аккаунтов и VIP‑серверов. Оператор выбирает шаблон, привязывает собственный технический адрес в Discord (вебхук) — и украденные данные приходят туда автоматически. Ссылки распространяются в игровых чатах, на тематических Discord‑серверах и в комментариях у популярных блогеров. В материалах для злоумышленников прописаны ответы на вопросы жертвы и план действий при провале. Если мошенника раскрыли, переписка полностью зачищается. Конверсия прямого фишинга при этом невысока — по оценкам самих участников теневого рынка, около 20%. После взлома пользователи массово предупреждают друг друга в тематических Discord‑серверах.
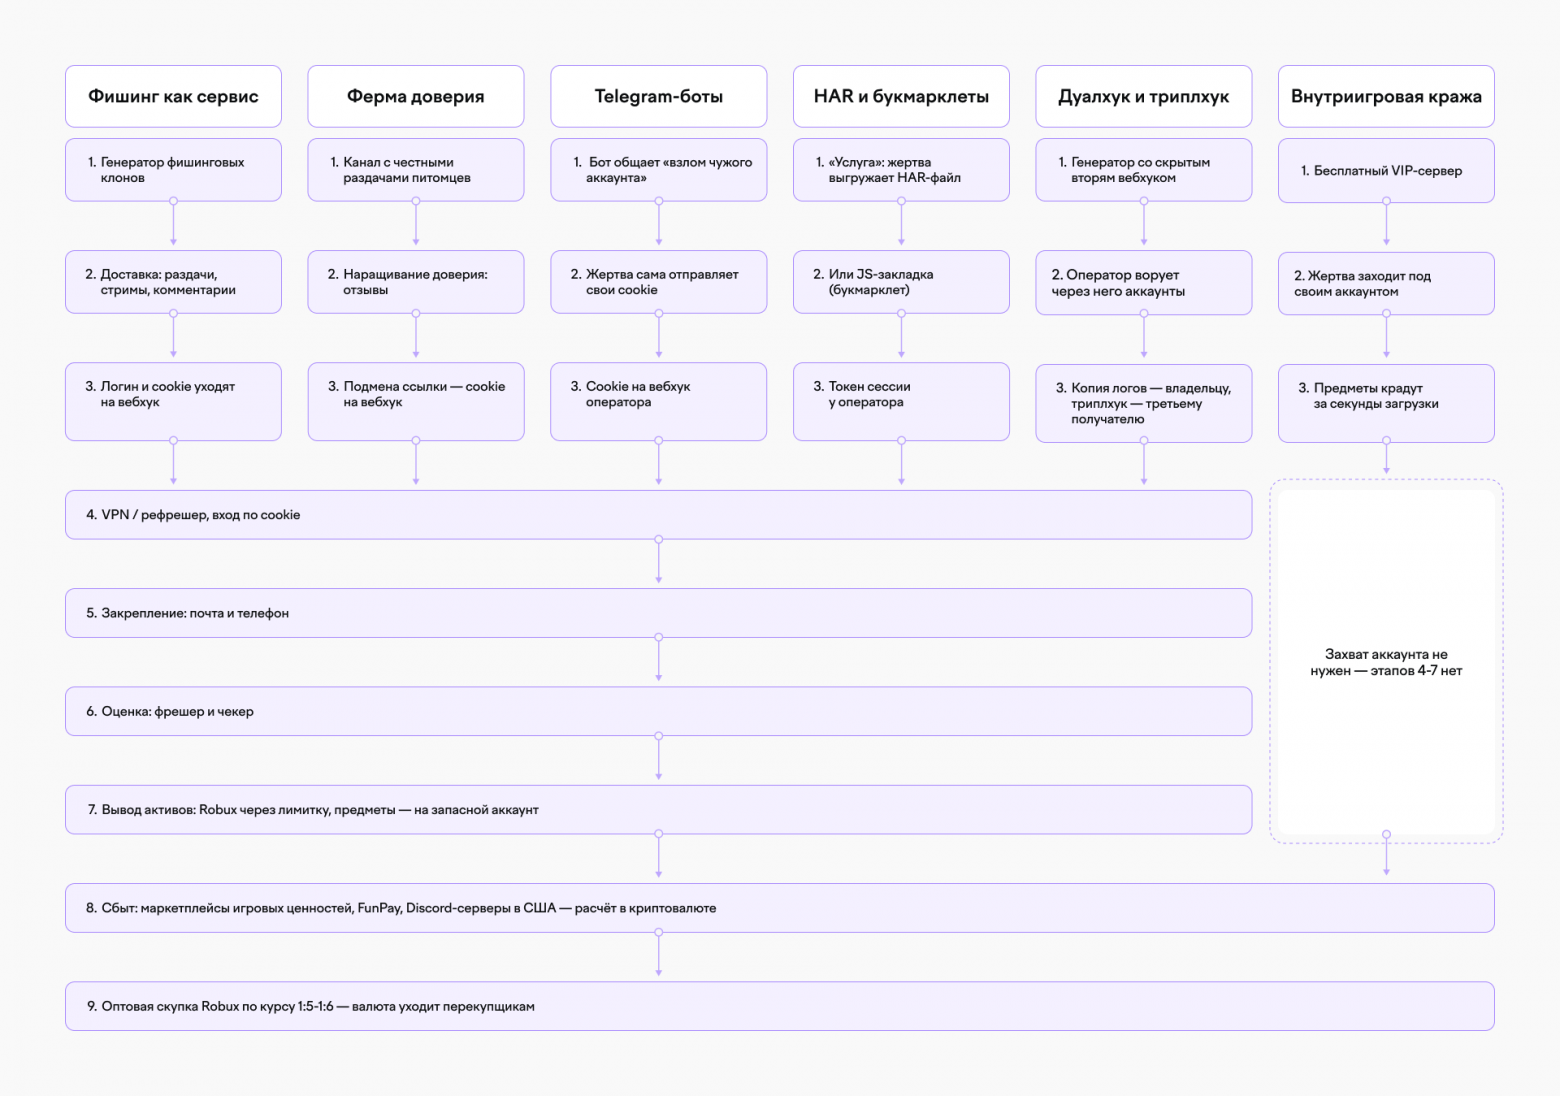
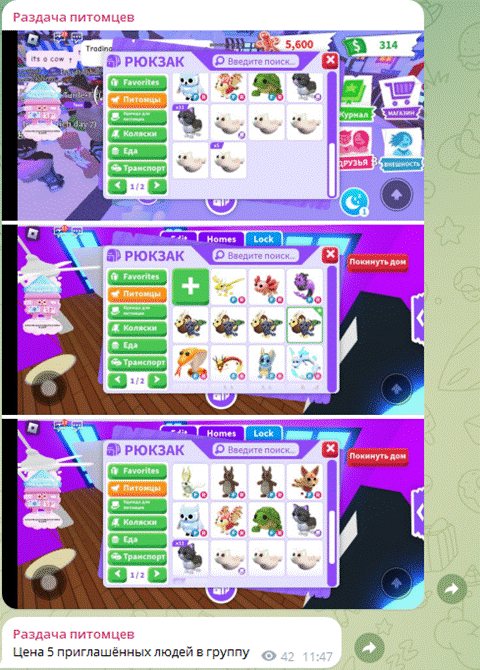
2 «Ферма доверия» — фишинг с предварительной подготовкой аудитории. Здесь мошенник зарабатывает доверие жертв: создаёт Telegram‑канал с бесплатной раздачей питомцев, действительно раздает дешевых «животных» на своём приватном Roblox‑сервере и просит оставить отзывы, а незадолго до якобы раздачи ценных питомцев пост обновляется, ранее безопасная ссылка меняется на фишинговую, комментарии отключаются.
3. Пассивный сбор пользовательских данных через Telegram‑ботов. Мошеннический бот собирается на бесплатном конструкторе, где от злоумышленника не требуют вложений, навыков программирования и подписки. Одна из легенд для обмана особенно примечательна: пользователю предлагают «взломать» аккаунт обидчика или конкурента по обмену, а для этого — скопировать собственные cookie и отправить их боту. В итоге единственным взломанным оказывается он сам, инициатор взлома.
4. Самокомпрометация. Злоумышленник почти ничего не делает сам: жертва своими руками извлекает данные из браузера. Под предлогом бесплатного создания видео или игрового предмета у неё просят выгрузить HAR‑файл (технический дамп сетевой активности), внутри которого лежат cookie активной сессии. Второй вариант — под видом «дюпа», клонирования редких предметов, жертву уговаривают вставить JavaScript‑код в браузер или сохранить закладку‑букмарклет. Перехватывается при этом токен доступа к маркетплейсу, где хранятся все ценные игровые вещи.
5. Внутриигровой вектор — кража без компрометации аккаунта. Целевая аудитория схемы в материалах злоумышленников обозначена конкретно — дети от 8 до 14 лет, а приманкой служит «бесплатный доступ к игровому VIP‑серверу». При подключении к серверу персонаж загружается с задержкой: владелец аккаунта еще не подключился к аватару в игровом мире, но именно эти несколько секунд ожидания во время загрузки позволяют мошенникам забрать с его базы самых ценных персонажей.
6. Скам скамера: перехват внутри преступной цепочки. В этой схеме мошенники обманывают друг друга. «Даблхук» — генератор фишинговых страниц с двумя получателями данных: мошенником и владельцем инструмента. Копия каждой украденной учетной записи перехватывается владельцем, лишая наживы злоумышленников, которые воспользовались инструментом.
«Схемы явно показывают, что атаки с использованием социальной инженерии работают одинаково эффективно как против взрослой целевой аудитории, так и против подростков и детей. Кроме того, несмотря на простоту в реализации и направленность на детскую аудиторию, данные схемы являются копией “взрослых” кардинговых методов. Также стоит отметить, что «Roblox-мошенники» готовы на все для получения хоть какой-то прибыли: они проводят атаки как на детей, то есть самую незащищенную группу, так и на своих вчерашних «партнеров». Размер выгоды не столь важен, сколько сам факт проведения успешной атаки, что делает этот кластер киберпреступников одним из самых активных», — подчеркивает Лада Крюкова, руководитель отдела исследования и мониторинга андеграунда департамента Threat Intelligence компании F6.
Рекомендации специалистов F6:
Главное правило: соблюдайте правила цифровой гигиены. Родители должны обязательно рассказать о них ребенку.
Установите PIN-код на настройки аккаунта. Так злоумышленнику сложнее будет их поменять.
При подозрении на компрометацию первым делом сбрасывайте активные сессии, а не пароль.
Никому и никогда не передавайте cookie, файлы аватарок из своего профиля и не вставляйте чужой код в браузер.
Не вводите логин и пароль по ссылкам из раздач, личных сообщений и комментариев, а также проверяйте домен.
Репутация и отзывы не являются доказательством честности.
Следует избегать сомнительных акций, раздач и «бесплатных VIP-серверов».
При подозрении на взлом аккаунта - сразу сообщить об инциденте в официальную поддержку, приложив данные о времени, когда впервые была замечена подозрительная активность\потерян доступ к аккаунту.
Комментарии 0