AES, Ascon и две ESP: сколько стоит шифрование промышленной телеметрии
Два микроконтроллера, три реализации AEAD и эксперимент, в котором сетевые ошибки оказались не менее интересны, чем микросекунды шифрования.
С чего началось исследование
План был простой: установить AES и Ascon на ESP32 и ESP8266, измерить скорость и энергопотребление, построить графики. Но похожие сравнения уже публиковались, например в исследовании 2024 года. Ещё один рейтинг шифров в микросекундах мало что добавил бы.
Поэтому вопрос уточнился: как конкретная реализация аутентифицированного шифрования влияет на время обработки, память и энергопотребление микроконтроллера при передаче телеметрии?
Представим промышленный датчик, формирующий пакет каждые 10 мс. Если шифрование занимает значительную часть этого интервала, что остаётся на измерение, формирование и передачу? А если увеличивать размер пакета? Именно это предстоит оценить. Криптостойкость AES и Ascon здесь не сравнивается.
Практическая цель здесь не в выборе «самого быстрого шифра на свете». Нужен ответ на более приземлённый вопрос: какая связка платы и реализации справляется с заданным потоком, какой запас времени и памяти остаётся и сколько энергии потребляет вся система? Отсюда и три части эксперимента: измерить криптографическую операцию, проверить полный цикл передачи и сопоставить энергетические показатели.
Стенд и три реализации
В эксперименте участвуют ESP32 (240 МГц), ESP8266 (80 МГц), ноутбук с Python-приложением PC Direct, точка доступа на базе TP-Link и USB-измеритель TC66C. Программа запускает испытания, принимает UDP-пакеты, проверяет их и сохраняет журналы.
Телеметрия в исследовании специально моделируется: температура, вибрации, давление и другие параметры. Это постоянное методическое решение, а не временная замена датчиков. Воспроизводимый генератор задаёт одинаковые исходные последовательности на обеих платах. Так можно сравнивать обработку и передачу, не добавляя разброс реальных измерительных каналов.
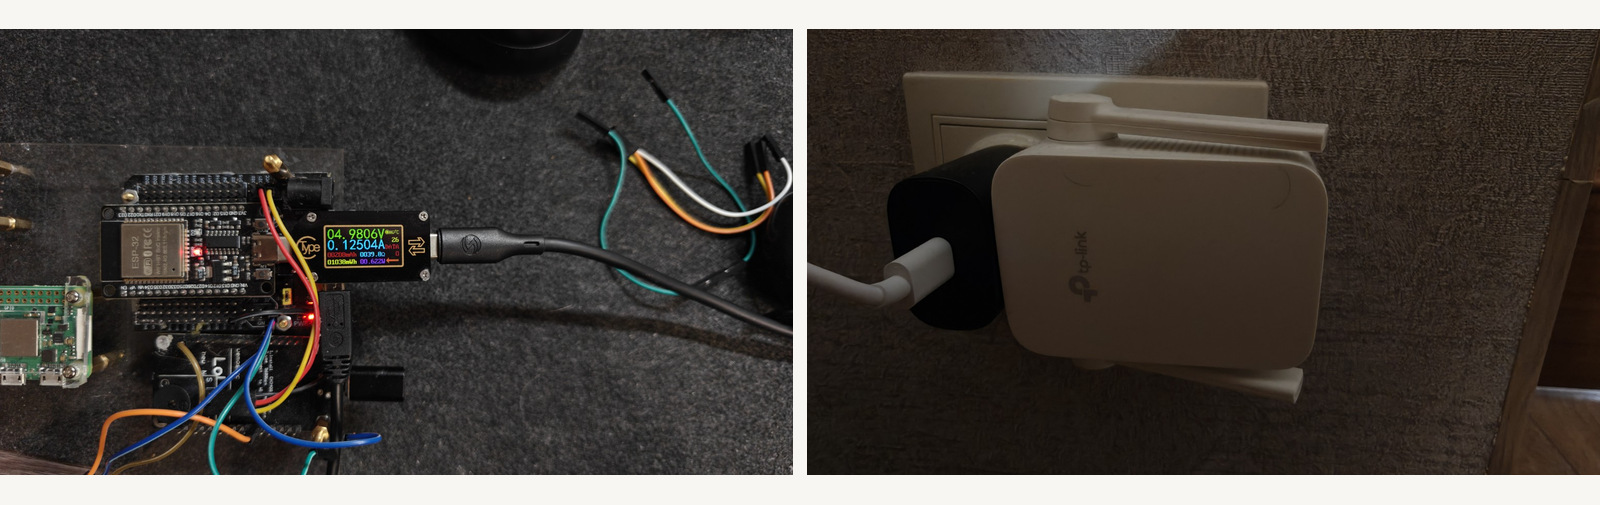
На фотографиях ниже — реальные фрагменты экспериментального стенда: ESP32 с включённым в цепь питания TC66C и отдельное устройство TP-Link, через которое организована локальная беспроводная сеть. ESP8266 и ноутбук остались за пределами этих кадров. Показания на экране TC66C в момент фотографии иллюстрируют работу прибора, но не являются значением для статистического сравнения алгоритмов.
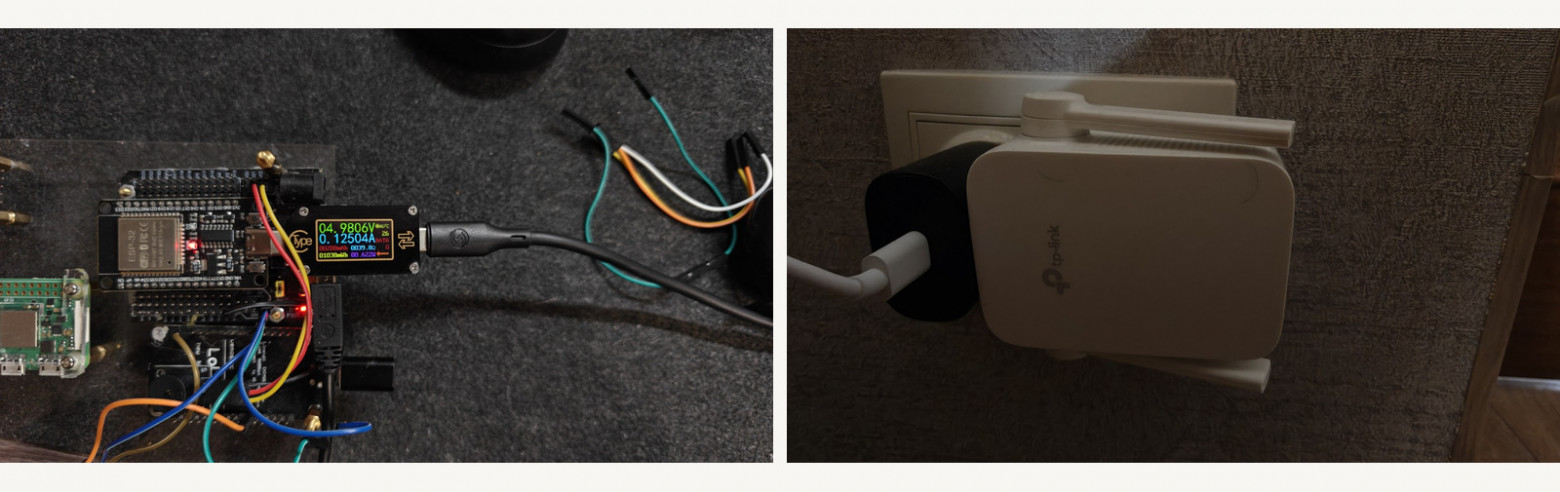
Реальные фотографии ESP32 с TC66C и точки доступа TP-Link
Фотография стенда. Слева ESP32 и TC66C, справа используемое сетевое устройство TP-Link. Снимки исходные, без реконструкции оборудования.
Вот и программа, с помощью которой проводились тесты. Слева выбираются EXPRESS или STANDARD, порядок алгоритмов и способ запуска; справа отображается журнал команд и диагностики.
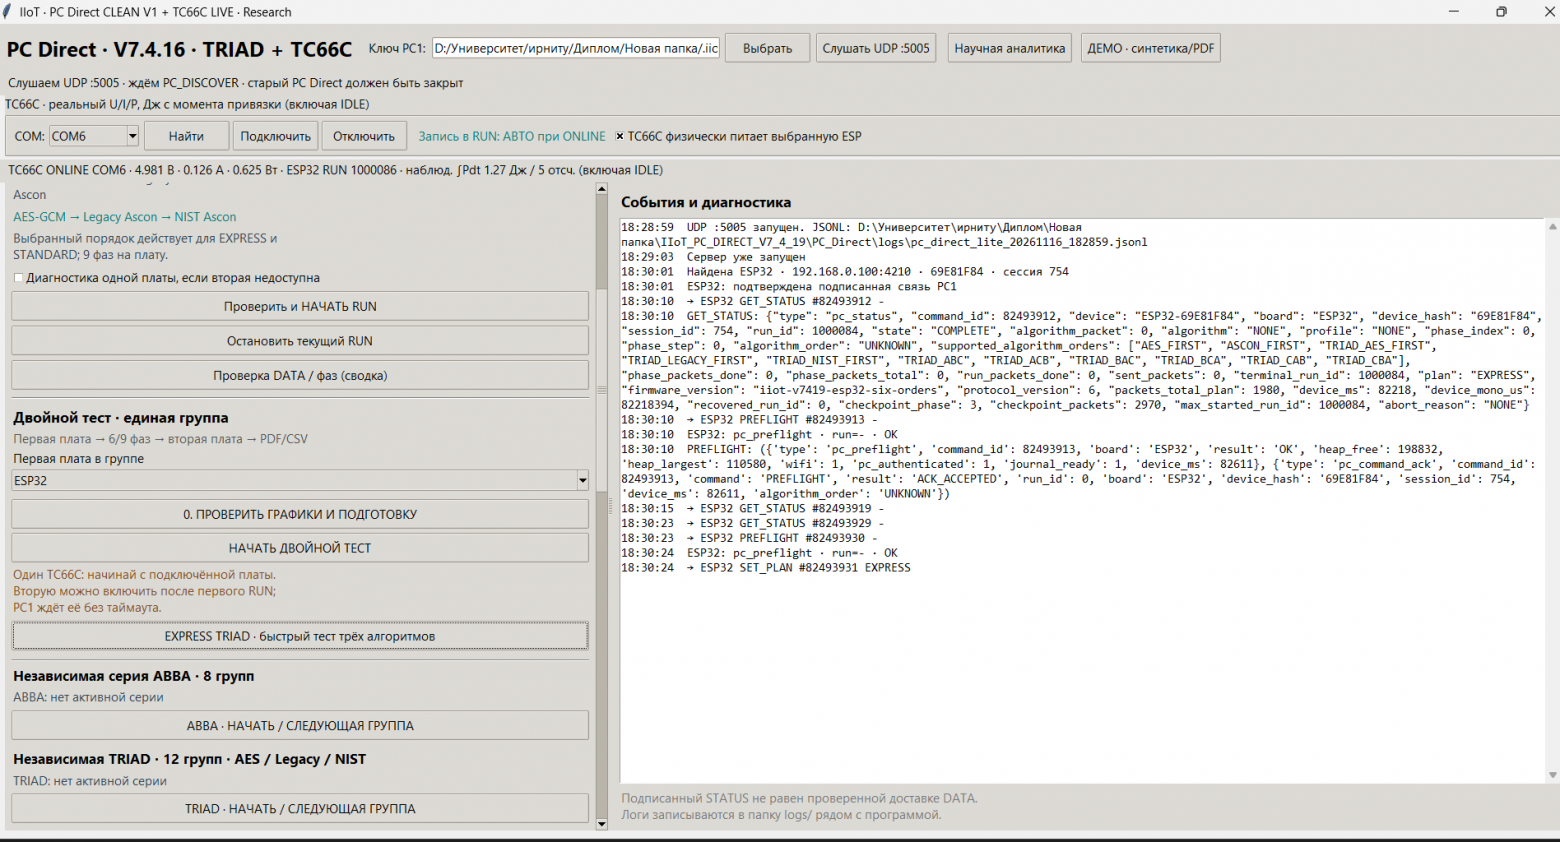
Реальный скриншот PC Direct
Скриншот PC Direct из рабочего интерфейса. Показаны управление запуском, подключение TC66C и журнал диагностических событий; показаны реальные элементы управления и журнал событий.
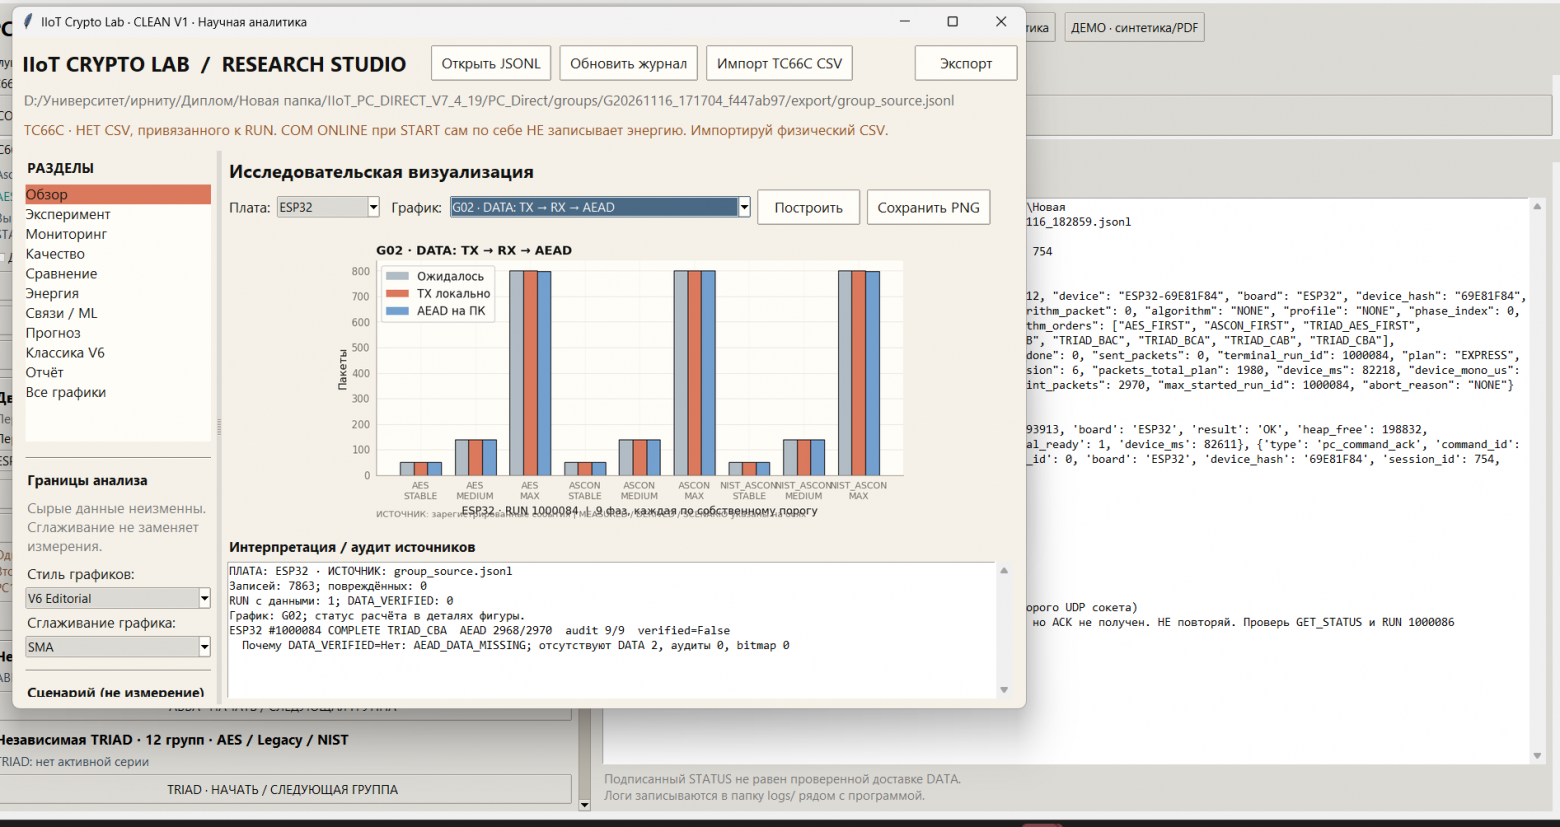
Реальный скриншот Research Studio
Скриншот Research Studio: график прохождения сообщений от отправки до проверки и панель анализа.
Реализация | ESP32 | ESP8266 |
AES-128-GCM | mbedTLS | BearSSL |
Исходный Ascon-128 | CryptoLW | CryptoLW |
NIST Ascon-AEAD128 | C++-порт SP 800-232 | Тот же C++-код |
Библиотеки AES различаются потому, что для каждой платформы используются доступные в её программной среде решения. Поэтому сравниваются плата, библиотека и алгоритм вместе, а не AES и Ascon «в вакууме».
У Ascon здесь две разные ветви. Legacy Ascon-128 — ранняя версия алгоритма, а стандартизованный NIST Ascon-AEAD128 основан на Ascon-128a и использует обновлённые соглашения о представлении данных. Поэтому корректнее говорить о сравнении трёх конкретных реализаций AEAD, а не о трёх библиотеках одного и того же шифра.
«Порт» NIST Ascon — самостоятельная переносимая реализация на C++, собранная для обеих ESP по спецификации NIST SP 800-232. Это не аппаратное ускорение, не отдельный алгоритм и не сертифицированный программный продукт. У официального ascon-c есть как эталонный вариант, так и реализации для 32-битных платформ, в том числе ESP32; с ними текущий порт пока не сравнивался.
Отдельная предварительная функциональная проверка NIST-порта, описанная в материалах проекта, дала совпадения с 6 из 6 выбранных эталонных случаев. Также сообщалось о 43 050 проверках расшифрования и отклонения изменённого тега без обнаруженных ошибок. Однако полный воспроизводимый протокол с входными векторами, командами запуска и журналом результатов пока не приложен к публикации. Поэтому эта серия рассматривается как предварительная проверка, а не как независимо подтверждённый результат или полноценная криптографическая валидация. К скорости работы на ESP эти проверки отношения не имеют.
В тестах применяется фиксированный ключ ради повторяемости. Для практической системы потребовались бы безопасная выдача ключей и управление их жизненным циклом.
Методика: почему три режима
Профиль | Данные до шифрования | Интервал формирования |
STABLE | 256–320 байт | 0,8–1,2 с |
MEDIUM | 384–640 байт | 80–600 мс |
MAX | 768–1024 байта | 10–50 мс |
Три профиля нужны, чтобы проверить систему от редкой передачи до интенсивного потока. Они одновременно меняют размер пакета и интервал, поэтому не позволяют самостоятельно доказать, какой из факторов вызвал изменение показателей. Для этого понадобится отдельный контрольный эксперимент.
В EXPRESS плата передаёт 2970 сообщений за короткий прогон. STANDARD рассчитан на 9000 сообщений и длительную нагрузку. Каждый прогон включает три алгоритма и три профиля, всего девять фаз на одну плату.
Чтобы легче следить за развитием эксперимента, сведём проверки в одну последовательность. Время указано приблизительно по сумме рабочих фаз: подключение устройств и построение отчёта в него не входят.
Тест | Дата | Проверка и порядок | Сообщений на плату | Время фаз |
1 | 13.11 | EXPRESS · ABC, исходный | 2970 | ≈ 6 мин |
2 | 13.11 | STANDARD · ABC, исходный | 9000 | ≈ 68 мин |
3 | 15.11 | EXPRESS · ABC, после доработок | 2970 | ≈ 6 мин |
4 | 15.11 | STANDARD · ABC, после доработок | 9000 | ≈ 68 мин |
5 | 16.11 | EXPRESS · ABC | 2970 | ≈ 6 мин |
6 | 16.11 | EXPRESS · ACB | 2970 | ≈ 6 мин |
7 | 16.11 | EXPRESS · BAC | 2970 | ≈ 6 мин |
8 | 16.11 | EXPRESS · BCA | 2970 | ≈ 6 мин |
9 | 16.11 | EXPRESS · CAB | 2970 | ≈ 6 мин |
10 | 16.11 | EXPRESS · CBA | 2970 | ≈ 6 мин |
Здесь A — AES-GCM, B — исходный Ascon-128, C — NIST Ascon-AEAD128. Первые четыре теста показывают, как менялась работа стенда после исправлений. Последние шесть нужны для другой проверки: не зависит ли сравнение алгоритмов от последовательности их запуска.
На каждой фазе измеряются время AEAD, процессорные циклы, доступная память и результат локальной UDP-отправки. Компьютер отдельно учитывает принятые и успешно проверенные сообщения. Электрические параметры рабочего устройства регистрируются через TC66C во время испытаний с измерением питания.
По сверке прошивок генерация нагрузки согласована: одинаковые правила формирования данных и seed 0x42A7F19D, AAD длиной 12 байт, тег AEAD длиной 16 байт. При этом интервал crypto_us охватывает вызов encryptPayload(), включая инициализацию выбранной реализации и работу с ключом. Это практическая стоимость операции для приложения, а не изолированная скорость криптографических раундов. Сетевые тракты тоже отличаются: ESP32 использует неблокирующий sendto() с ограниченными повторами, ESP8266 — WiFiUDP.beginPacket()/endPacket(). Поэтому нельзя объяснять разницу доставки только процессорами или названиями шифров.
Три алгоритма запускаются последовательно, но во время передачи отдельного сообщения шифр не переключается: для каждого запуска применяется заранее заданный порядок фаз.
Главное правило: быстрое шифрование, успешная локальная отправка и подтверждённая доставка — разные показатели. Поэтому их результаты не объединяются в одно число.
Что пошло не так: Wi-Fi и ESP32
Домашний Wi-Fi периодически терял ESP. Раздача со смартфона работала лучше, но во время долгих запусков тоже случалось одновременное отключение устройств. Отдельная локальная сеть через TP-Link убрала часть нестабильности.
А затем ESP32 начала возвращать ENOMEM при отправке UDP-пакетов. Для диагностики также контролировался код ENOBUFS. Оба обозначения стоит пояснить:
• ENOMEM — сетевому стеку не хватило доступных ресурсов или памяти для выполнения операции.
• ENOBUFS — недостаточно буферного пространства, чтобы поставить новые данные на передачу.
Оба обозначения относятся к отказу конкретной сетевой операции, а не доказывают переполнение всей оперативной памяти. В документации Espressif описан возможный ENOMEM при частом вызове UDP sendto(): передающие буферы нижележащих драйверов могут оказаться заняты. Подобные ситуации обсуждались разработчиками в GitHub #6852 и GitHub #14048. Но какой именно ресурс ограничивал этот стенд, по одному коду ошибки установить нельзя. Подробнее: раздел lwIP документации Espressif.
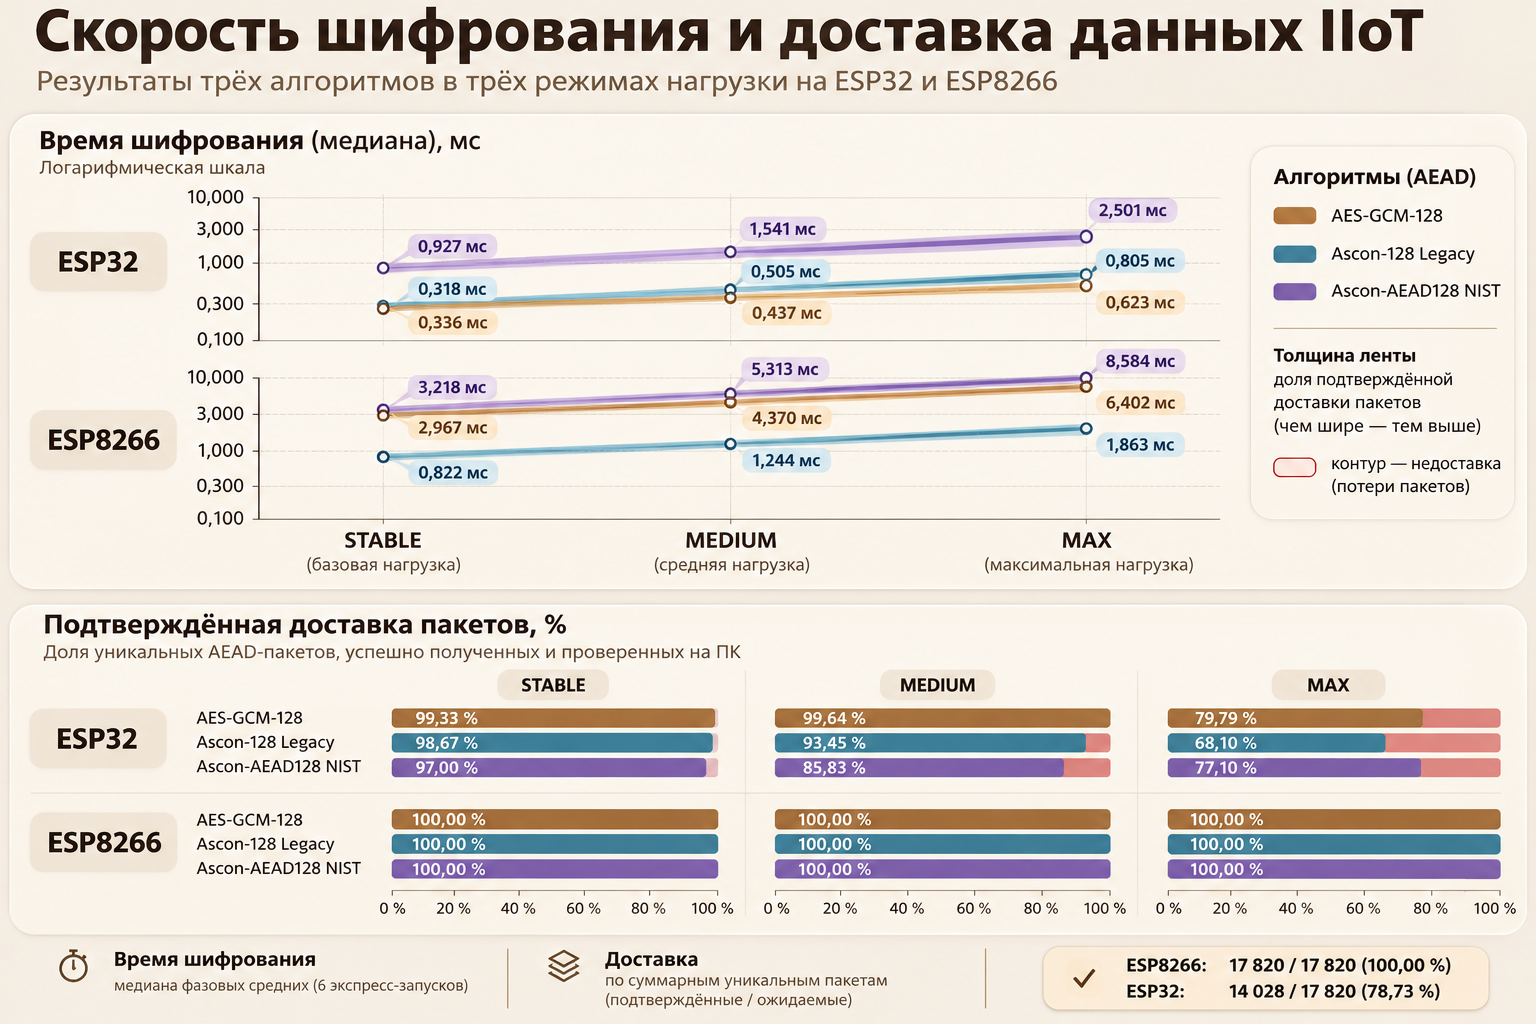
В тесте 1 (EXPRESS) компьютер подтвердил 2967 из 2970 сообщений ESP32 и все 2970 у ESP8266. В тесте 2 (STANDARD) проверку прошли 6694 из 9000 и 8999 из 9000 сообщений соответственно.
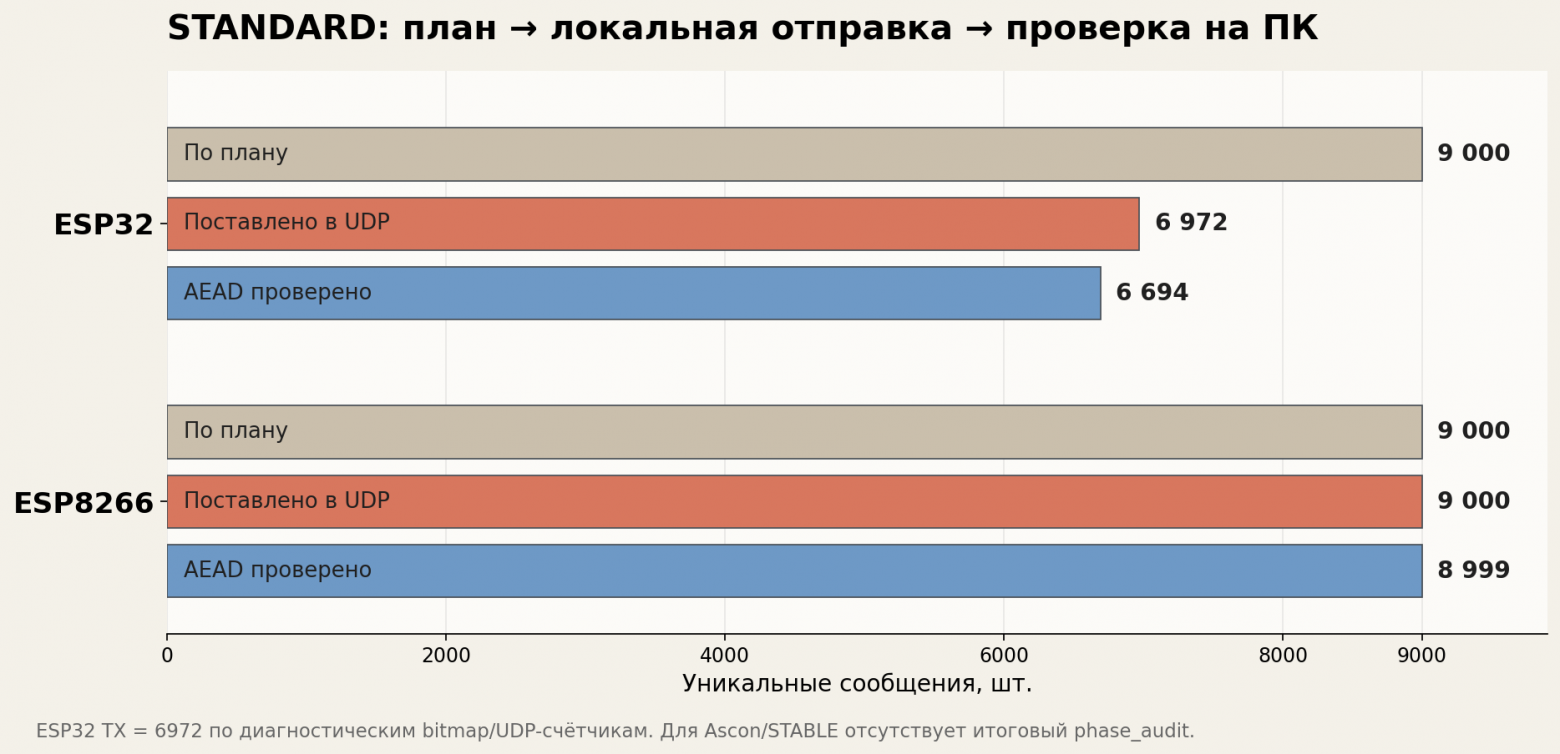
Рисунок 1. STANDARD. Исправленная сводка по group_udp_diagnostics.csv. Для ESP32 локально поставлено 6972 пакета, на ПК проверено 6694. В ранней сводной диаграмме локальный итог был занижен до 5972, поскольку для одной фазы отсутствует phase_audit: отсутствующие результаты аудита нельзя принимать за нулевые значения.
Особенно показателен MAX на ESP32: при плане 1000 сообщений на алгоритм локально поставлено на отправку 296 для AES, 234 для legacy Ascon и 442 для NIST Ascon. AEAD-проверку на ПК прошли 270, 203 и 438. Одновременно зафиксировано 4253, 4376 и 3865 событий ENOMEM соответственно. Это попытки операций, включая повторные обращения, а не количество уникальных потерянных сообщений.
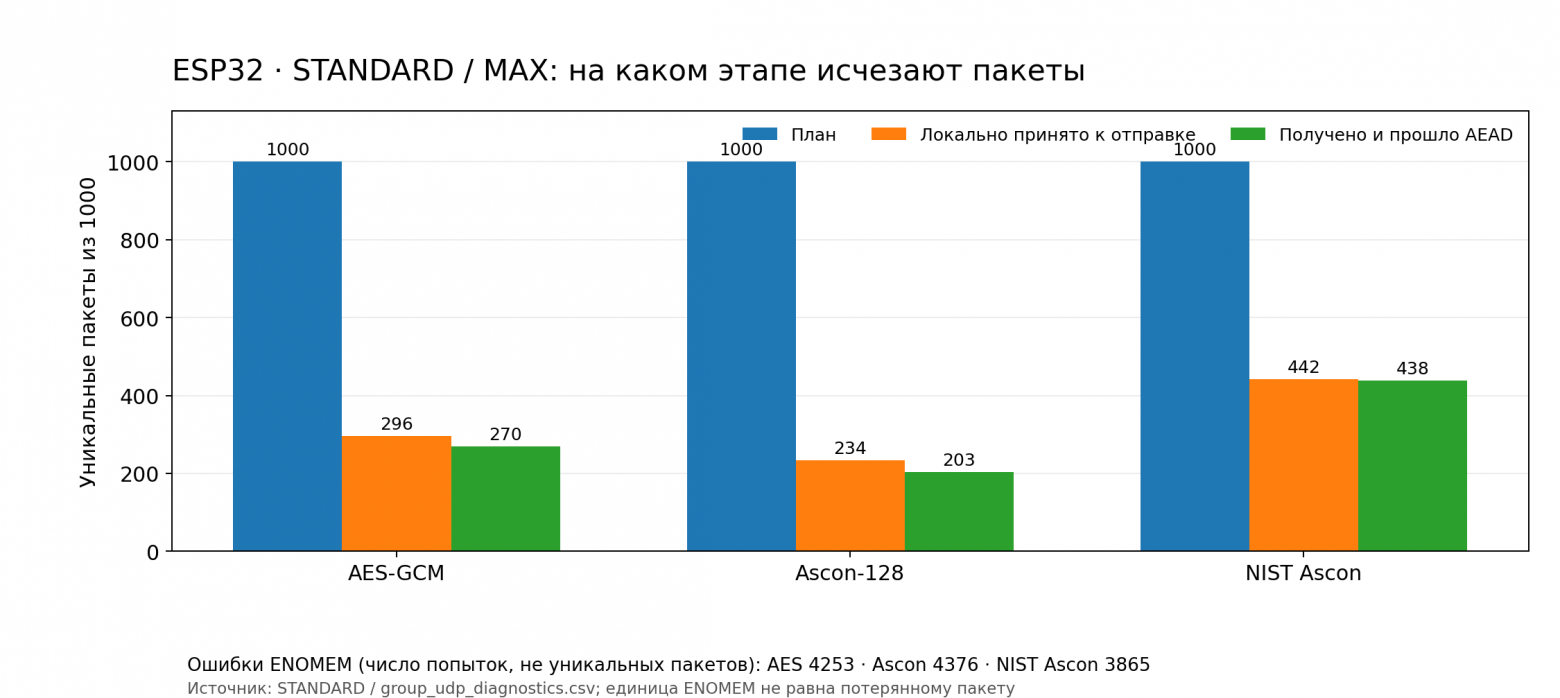
Рисунок 2. Поведение ESP32 при MAX в одном STANDARD-тесте. Причина исчерпания сетевых ресурсов ещё не локализована.
Отсюда следующий вопрос: задержка вызвана криптографией или передачей? На рисунке ниже видно, что в проблемных MAX-фазах ESP32 основное время измеряемого цикла занимает локальная отправка, а не AEAD.
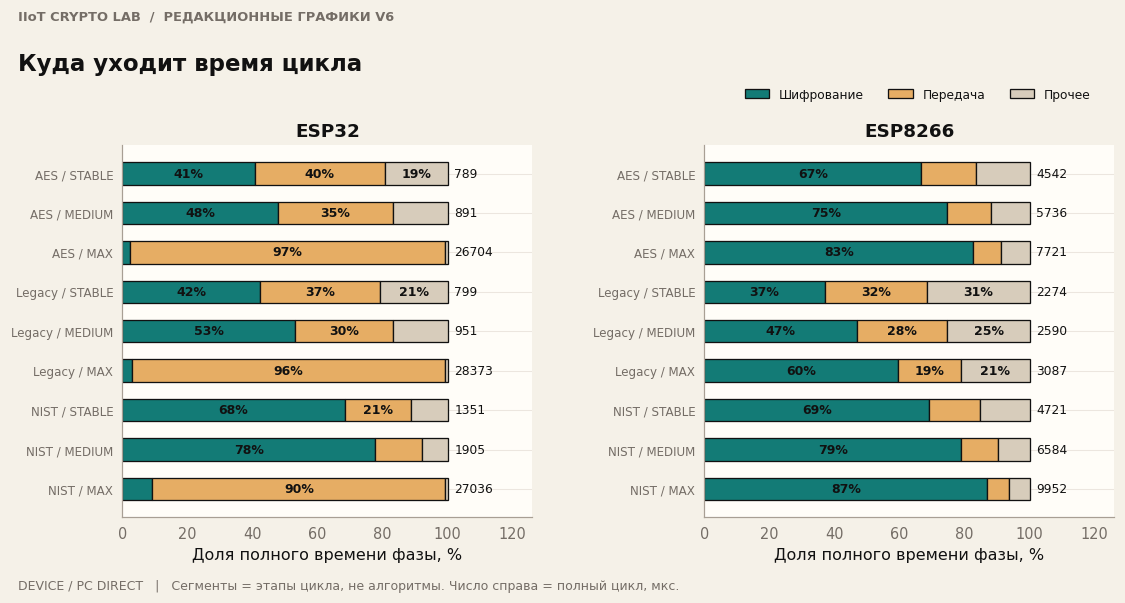
Рисунок 3. Временные доли шифрования, отправки и остальных операций. Это не проценты загрузки CPU и не сквозная задержка до компьютера.
Что это объясняет. В MAX у ESP32 доля локальной отправки достигает примерно 90–97% измеряемого цикла, тогда как в менее нагруженных профилях криптография заметно весомее. Значит, для этого запуска ускорить AEAD недостаточно, чтобы устранить сетевой отказ. Следующий технический шаг — искать ограничение в трактах отправки, буферах, очередях и расписании операций, а не объявлять виновным AES либо Ascon.
Первые измерения: что показали алгоритмы
В исходном EXPRESS для профиля MAX среднее время AEAD-обработки составило:
Алгоритм | ESP32 | ESP8266 |
AES-GCM | 636 мкс | 6376 мкс |
Legacy Ascon-128 | 817 мкс | 1835 мкс |
NIST Ascon-AEAD128 | 2486 мкс | 8648 мкс |
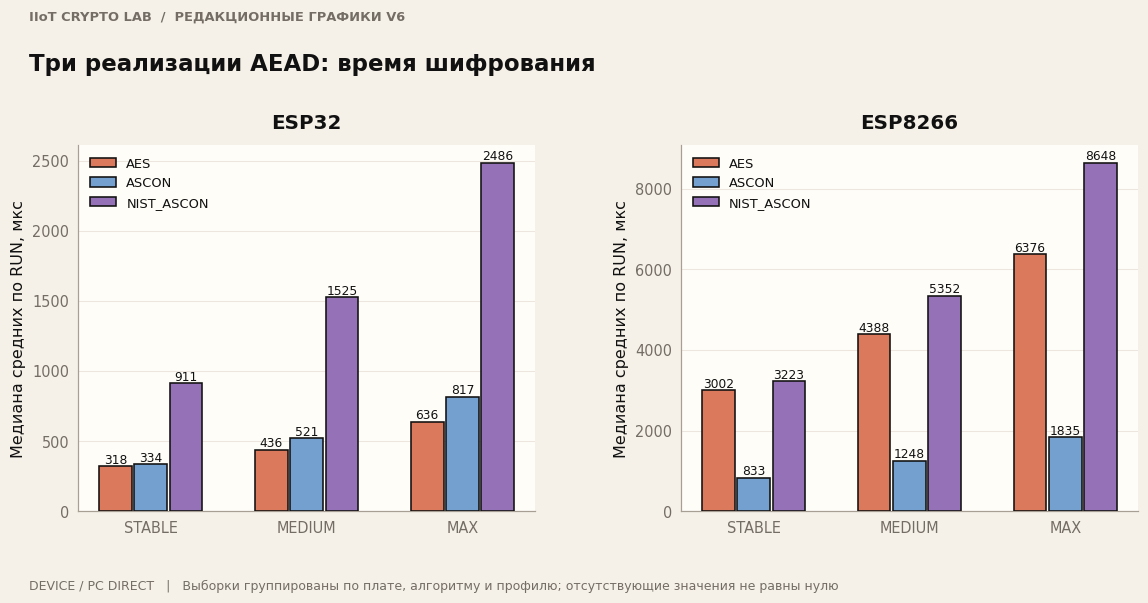
Рисунок 4. AES быстрее legacy Ascon на ESP32, а на ESP8266 — наоборот. Сравнение описывает конкретные библиотеки и один порядок запуска, не универсальное превосходство алгоритма.
По этим данным на ESP32 AES-GCM быстрее legacy Ascon примерно на 22% относительно времени legacy Ascon; на ESP8266 legacy Ascon быстрее AES-GCM приблизительно в 3,5 раза. Это не свойство «AES вообще» или «Ascon вообще»: результат зависит от библиотеки, компиляции и платформы. NIST Ascon в данном переносимом C++-исполнении оказался наиболее затратным по времени; исходный Ascon-128 и стандарт NIST нельзя считать взаимозаменяемыми реализациями.
На ESP8266 AES занимает около 6,4 мс при минимальном заданном интервале MAX 10 мс, NIST Ascon — около 8,6 мс. Это 64% и 86% временного бюджета только на AEAD. Но среднее не гарантирует, что каждый отдельный пакет успеет вовремя: накладные расходы и разброс времени тоже имеют значение.
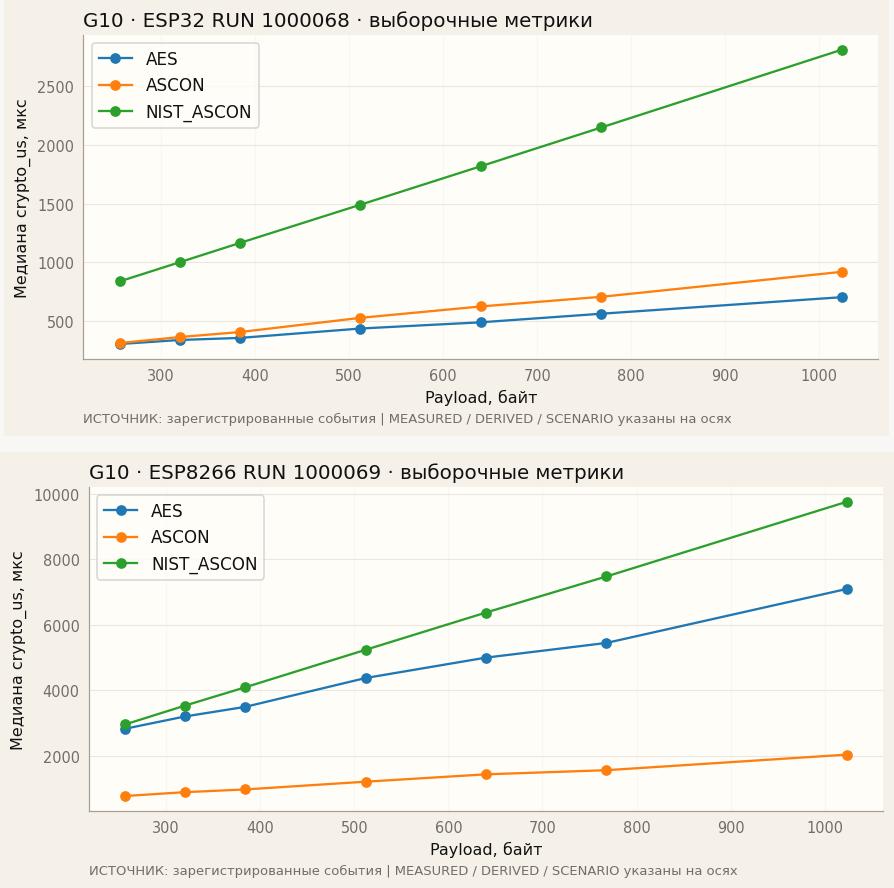
Рисунок 5. При росте полезной нагрузки AEAD занимает больше времени. Поскольку точки взяты из разных профилей, для определения чистого влияния размера требуется фиксированный интервал передачи.
Даже в одной фазе задержка не всегда распределяется вокруг единственного среднего. На ESP8266 гистограмма AES/STABLE имеет две выраженные группы.
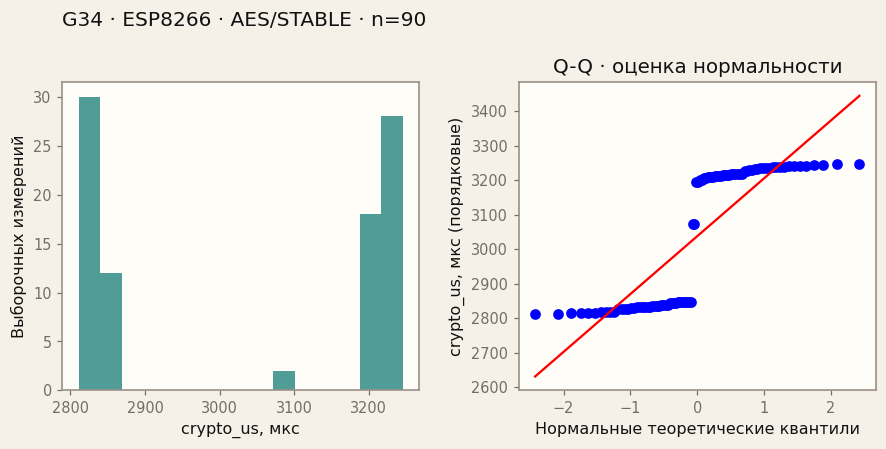
Рисунок 6. Q–Q-график показывает отклонение от одной нормальной модели. Проверка исходных данных объясняет две группы разными payload: при 256 байтах среднее 2833 мкс (42 наблюдения), при 320 байтах — 3217 мкс (48 наблюдений). Это не признак неисправности.
После неудачного STANDARD доработали обработку сетевых операций и контроль передачи. Теперь стало проще различать сообщения, которые плата сформировала, поставила на локальную отправку и которые действительно дошли до компьютера с правильным AEAD-тегом. Также добавили фазовые аудиты, контроль памяти и диагностику ошибок отправки.
Следующие испытания проводились уже после этих изменений. Их задача была простой: проверить, удалось ли уменьшить потери, и повторить сравнение AES и Ascon на более устойчивом стенде.
В повторной паре тестов 3 и 4 получены такие результаты:
Проверка | ESP32 | ESP8266 |
EXPRESS · подтверждено AEAD | 2970/2970 (100%) | 2970/2970 (100%) |
STANDARD · подтверждено AEAD | 8987/9000 (99,856%) | 9000/9000 (100%) |
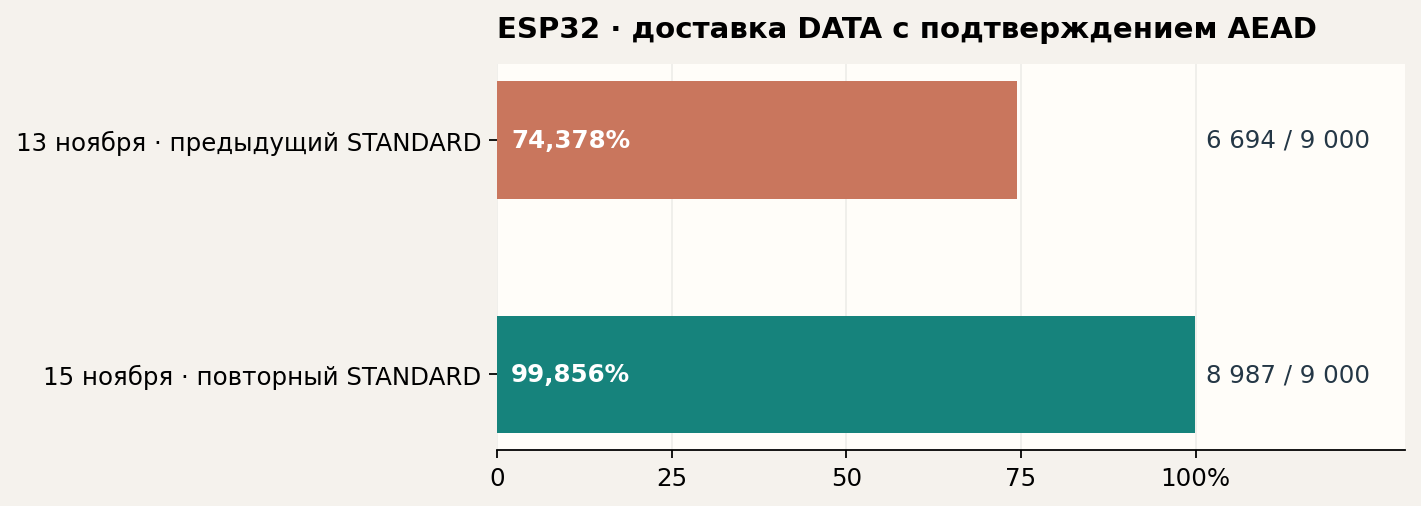
Рисунок 7. В исходном STANDARD отсутствовало 2306 пакетов ESP32, после доработок — 13. Количество пропусков сократилось приблизительно на 99,44%; сравниваются два конкретных запуска, не независимая статистическая серия.
В тесте 4 все 9000 сообщений ESP32 были успешно поставлены на локальную отправку. В журналах нет ENOMEM, ENOBUFS и нарушений deadline для ESP32. Однако 13 сообщений не прошли подтверждение на ПК: 8 в AES/MEDIUM и 5 в legacy Ascon/MEDIUM. Все фазы MAX, где раньше возникали массовые сбои, теперь прошли полностью.
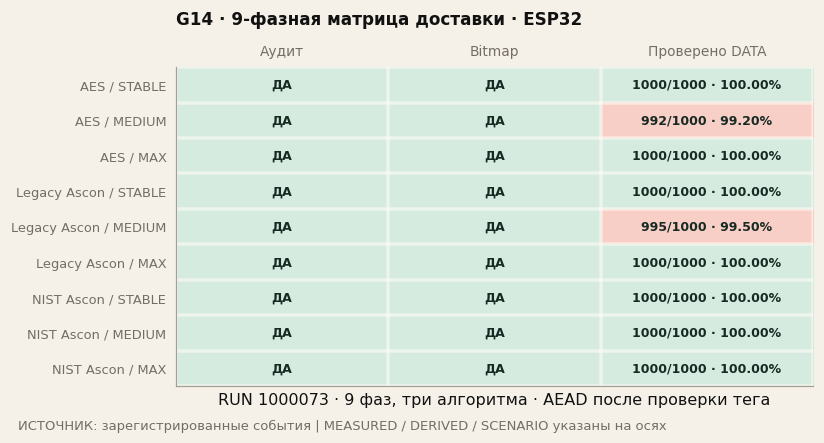
Рисунок 8. Полнота AEAD-проверки и наличие подписанных аудитов. MEDIUM неполон по данным, но аудиты и bitmap есть для всех девяти фаз.
Это важная перемена. Раньше стенд действительно упирался в сетевые ресурсы, теперь массовая ошибка не воспроизвелась. Но «больше не возникла» и «окончательно исправлена» — разные утверждения. То, что MAX прошёл идеально, а несколько пакетов потерялись в MEDIUM, не позволяет объяснять потери одной лишь интенсивностью потока.
Что говорят последние измерения AEAD
После доработок в STANDARD при профиле MAX среднее время выполнения AEAD составило:
Реализация | ESP32 | ESP8266 |
AES-GCM | 618 мкс | 6420 мкс |
Legacy Ascon-128 | 803 мкс | 1838 мкс |
NIST Ascon-AEAD128 | 2507 мкс | 8595 мкс |
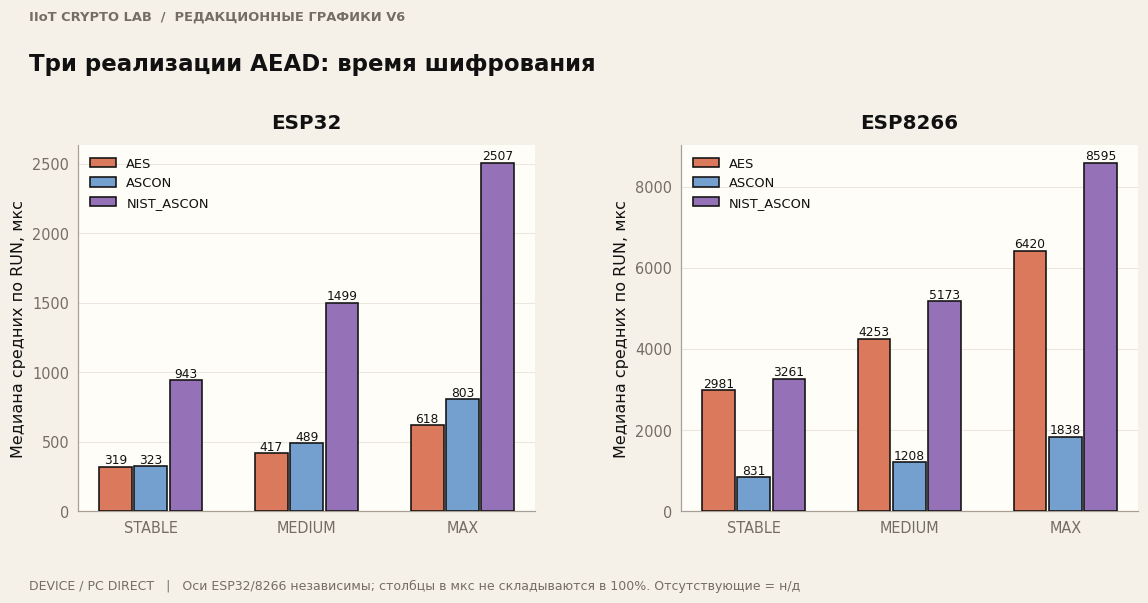
Рисунок 9. Среднее время AEAD в повторном STANDARD; панели используют разные вертикальные масштабы. Это сравнение конкретных реализаций, а не математическая характеристика алгоритмов вообще.
На ESP32 AES-GCM на 23% быстрее legacy Ascon относительно времени Ascon; на ESP8266 legacy Ascon примерно в 3,5 раза быстрее AES-GCM. Соотношение повторяет направление предыдущих испытаний. Следовательно, для инженерного выбора важна связка «плата + криптобиблиотека», а не только название шифра.
Отдельно стоит проверить, почему текущий NIST-порт заметно медленнее. Он выполняет операции с 64-битными словами на 32-битных платах, что может стоить дополнительных инструкций. Но пока это только техническая гипотеза: исходники не сравнивались с оптимизированным ascon-c в одинаковом crypto-only тесте. Объявлять медленным сам стандарт Ascon по этим цифрам нельзя.
Чтобы понять, на что влияет ускорение AEAD, сопоставим его с продолжительностью полного цикла обработки и локальной отправки. В MAX на ESP32 средний цикл занял около 1,17 мс (AES), 1,33 мс (Ascon) и 3,04 мс (NIST Ascon). На ESP8266 — 7,97, 3,28 и 10,02 мс. Для ESP8266/NIST Ascon/MAX подписанная сводка фиксирует 21 нарушение deadline, хотя все 1000 сообщений пришли и прошли AEAD-проверку. Доставка и соблюдение временных ограничений — не одно и то же.
Здесь и появляется практический ответ на исходный вопрос: алгоритм может укладываться в вычислительный бюджет на одной плате, но оставлять минимальный запас на другой. Проверять нужно не только среднее crypto_us, но и полный цикл, разброс задержек и срывы срока.
Зачем переставляли алгоритмы местами?
До этого испытания шли в одном порядке: AES, затем legacy Ascon и в конце NIST Ascon. Возник неприятный вопрос: а не получает ли последний алгоритм устройство с уже изменившимся состоянием памяти и сетевого стека? Если так, то сравнение времени и доставки может зависеть от очередности, а не от самого шифрования.
Поэтому в тестах 5–10 проверены все шесть возможных последовательностей (A, B и C определены в таблице испытаний). Каждый порядок выполнялся отдельным EXPRESS на обеих платах, и сообщение засчитывалось только после успешной AEAD-проверки на компьютере. Это шесть разных запусков, а не шесть фаз одного запуска.
Очерёдность | ESP32: подтверждено | Не дошло с ESP32 | ESP8266: подтверждено |
ABC | 1005 / 2970 (33,84%) | 1965 | 2970 / 2970 |
ACB | 1859 / 2970 (62,59%) | 1111 | 2970 / 2970 |
BAC | 2966 / 2970 (99,87%) | 4 | 2970 / 2970 |
BCA | 2260 / 2970 (76,09%) | 710 | 2970 / 2970 |
CAB | 2970 / 2970 (100%) | 0 | 2970 / 2970 |
CBA | 2968 / 2970 (99,93%) | 2 | 2970 / 2970 |
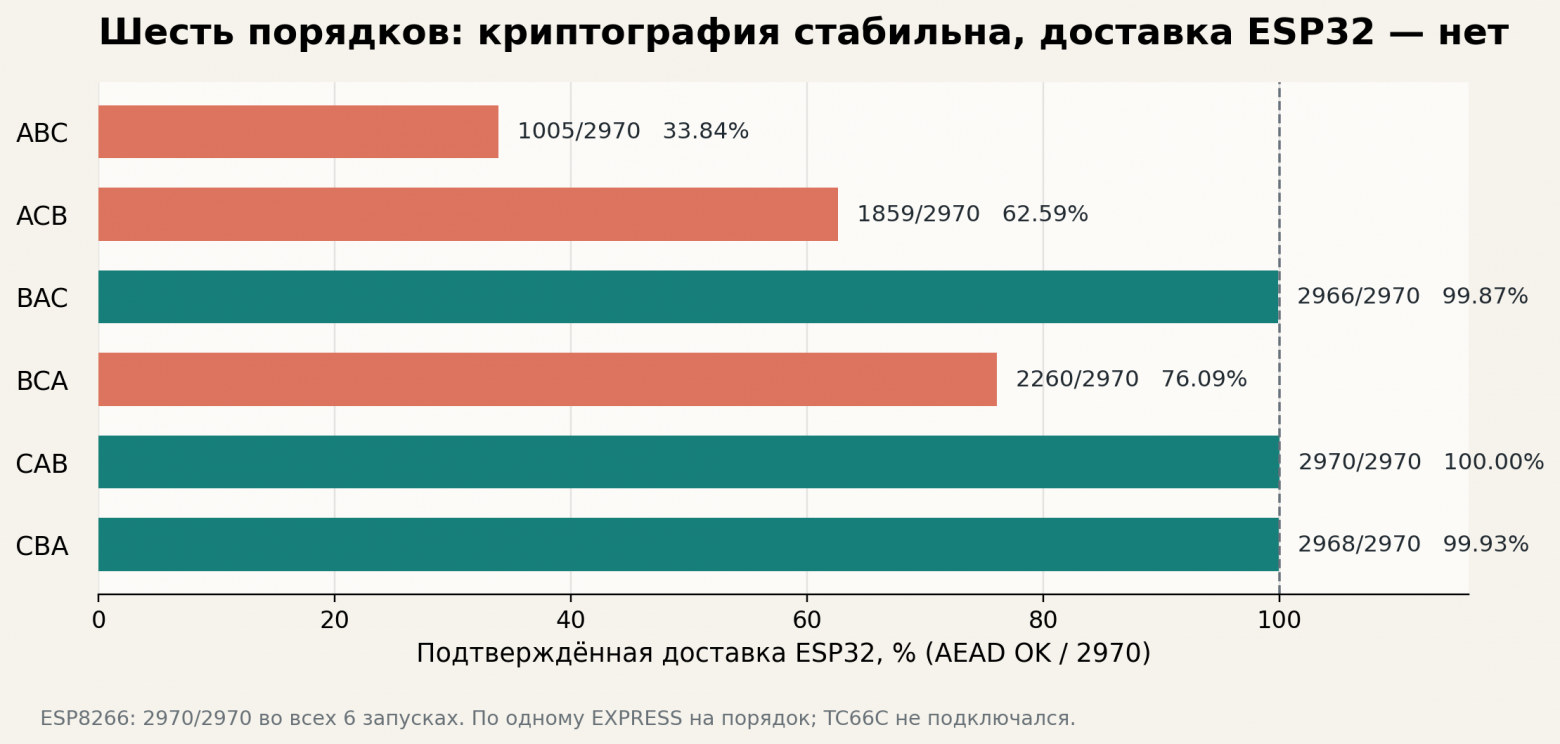
Рисунок 10. Шесть EXPRESS с разным порядком алгоритмов. Сильный разброс относится к доставке ESP32, а не к времени AEAD. ESP8266 во всех запусках получила полный набор.
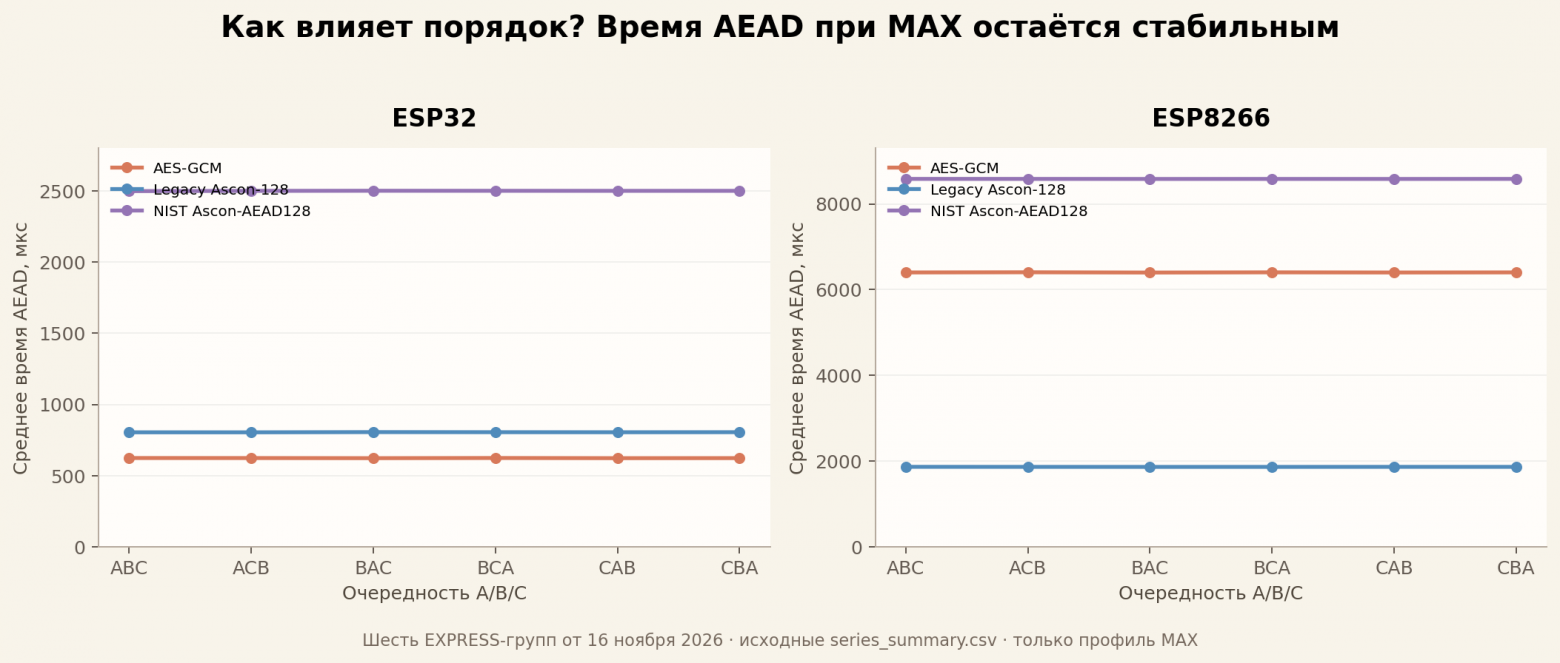
Шесть порядков алгоритмов и среднее время AEAD
Дополнительный график к рисунку 10. На обеих платах среднее время AEAD в профиле MAX практически не зависит от порядка A/B/C. Для каждого алгоритма показаны шесть фактических EXPRESS-запусков; это не доверительный интервал и не отдельные независимые повторы одной очередности.
С самой криптографией получилось почти скучно: среднее время AEAD в MAX при изменении очередности практически не менялось. Для ESP32 получилось 623 мкс (AES), 804 мкс (legacy Ascon) и 2501 мкс (NIST Ascon); для ESP8266 — 6402, 1863 и 8584 мкс соответственно. Разброс средних между шестью прогонами в каждой такой комбинации был менее 0,1%. Это поддерживает прежний результат сравнения реализаций, но пока не заменяет нескольких независимых повторений каждой очередности.
А вот передача оказалась куда капризнее. В порядке BCA, когда AES стоял последним, на ESP32 при AES/MAX его AEAD по-прежнему занимал около 623 мкс, зато средняя локальная операция отправки выросла примерно до 26,4 мс. В этой же фазе зарегистрировано 3147 ошибок ENOMEM. В порядке ABC также были тысячи событий ENOMEM. При этом CAB прошёл полностью, а в CBA отсутствовали только два сообщения. В части проблемных фаз счётчики ошибок не сохранились, поэтому пустое поле диагностики не означает ноль ошибок.
Получается, перестановки не обнаружили заметного влияния очередности на время AEAD, но выявили нестабильность сетевого тракта ESP32. Объявлять причиной именно положение алгоритма нельзя: шесть порядков запускались в разное время и каждый проверялся один раз. Возможны влияние состояния Wi-Fi, системных очередей, настроек или предыдущих фаз. Зато теперь ясно, что даже после удачного повторного STANDARD проблема пакетов не исчезла окончательно. На ESP8266 такой массовой недоставки в этой серии не наблюдалось.
Контроль внутри серии: когда все сообщения дошли
Шесть перестановок дали редкую возможность увидеть и сбой, и полностью успешный запуск в одной методике. В порядке CAB (тест 9) обе платы передали и успешно подтвердили все 2970 сообщений. Это показывает, что стенд способен отработать весь EXPRESS без пропусков, но не отменяет 1965 недоставленных сообщений ESP32 в ABC и 710 в BCA.
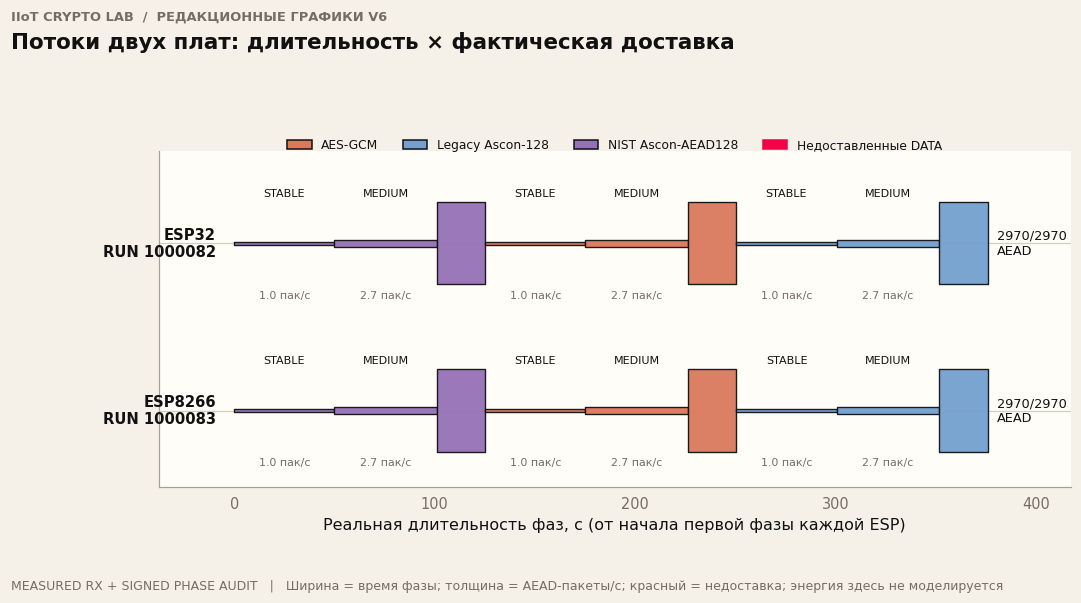
Рисунок 10а. Реальные длительности фаз и подтверждённая доставка: ESP32 RUN 1000082 и ESP8266 RUN 1000083. Полный результат 2970/2970 на каждой плате относится к одному запуску, не ко всем перестановкам.
Разделение времени на вычисление и отправку помогает понять, почему число доставленных сообщений нельзя предсказывать по одной скорости AEAD. В этом удачном EXPRESS измеряемый цикл не был захвачен длительной локальной отправкой, как в проблемном STANDARD. Но профили испытаний различались, поэтому это наблюдение, а не доказательство причин исправления.
Рисунок 10б. Доли шифрования, UDP-отправки и других операций в тесте 9. Для ESP32/MAX доля отправки составляет примерно 27% (AES), 23% (legacy Ascon) и 11% (NIST). Это не время доставки по сети и не загрузка процессора.
А сколько памяти остаётся?
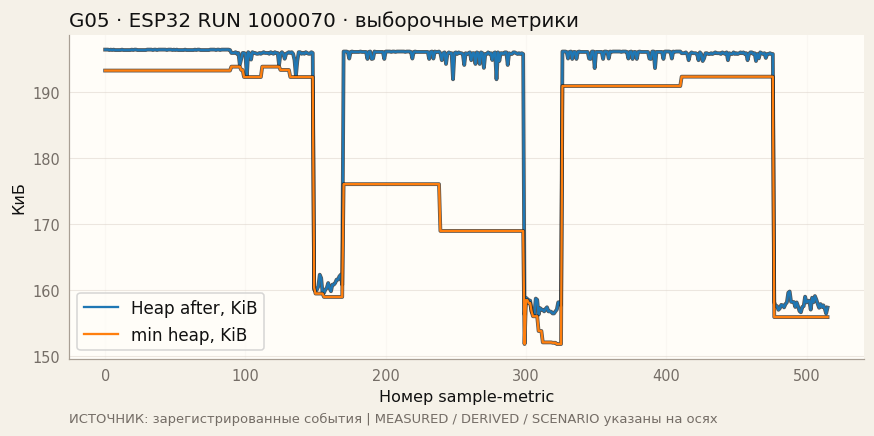
Рисунок 11. G05, STANDARD. В отдельных переходах минимальный свободный heap заметно снижается и затем восстанавливается. Это полезный показатель запаса ресурсов, но он не равен памяти самого алгоритма и сам по себе не доказывает утечку. Для сопоставления библиотек нужен контроль до и после операций при одинаковых условиях.
Энергопотребление в рабочей Wi-Fi-системе
В повторном STANDARD (тест 4) данные TC66C физически покрыли все 18 фаз двух устройств. За примерно 4100 секунд измерено 2602 Дж для ESP32 и 1794 Дж для ESP8266. Это соответствует средней мощности около 0,635 Вт и 0,438 Вт. При питании около 5 В средний ток составлял приблизительно 127 мА и 88 мА.
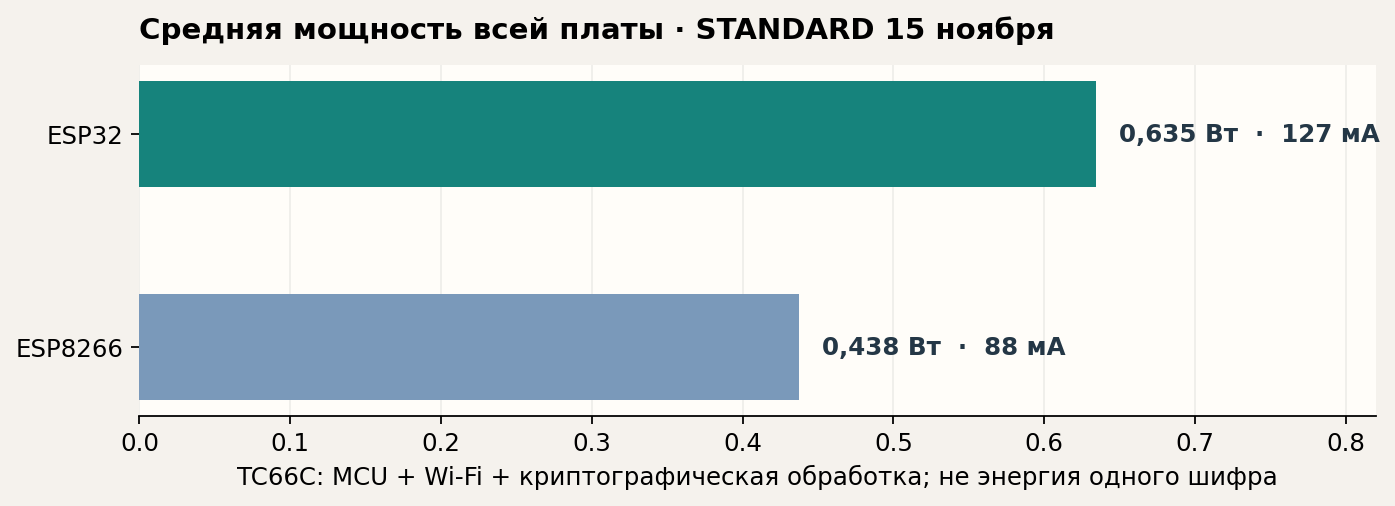
Средняя физическая мощность двух плат
Рисунок 12. Средняя мощность за покрытые фазы последнего STANDARD. Учитывается вся плата: микроконтроллер, Wi-Fi и криптографическая обработка.
Эти показатели важны именно для практического IIoT: ESP передаёт данные по Wi-Fi, поэтому энергопотребление радиомодуля — часть реальной стоимости работы устройства, а не посторонний шум. При непрерывной работе с такой средней мощностью за час получается около 0,635 Вт·ч на ESP32 и 0,438 Вт·ч на ESP8266. В данном испытании ESP8266 в целом потребляла меньше.
Измерение относится ко всей работающей плате с Wi-Fi. Оно годится для сравнения сценариев эксплуатации и оценки автономности. Чтобы отдельно посчитать, сколько дополнительной энергии стоит именно AES либо Ascon, потребуется контрольный замер с теми же условиями передачи.
В двух MEDIUM-фазах ESP32 часть сообщений не дошла, хотя физическая энергия работы платы была измерена. Поэтому при сравнении энергии на доставленное сообщение отдельно учитывается фактическое число успешно проверенных пакетов. Иначе потери создавали бы ложное впечатление экономичности.
Физическая энергия по ходу одного STANDARD
Средняя мощность отвечает на вопрос «сколько потребляет устройство в целом». Запись TC66C показывает другое: кратковременные пики, изменение мощности между фазами и накопление энергии за время испытания. На обоих рисунках использованы реальные физические измерения того же STANDARD (тест 4), поэтому рост энергии отражает работу платы с Wi-Fi, а не расчётную модель «энергии шифра».
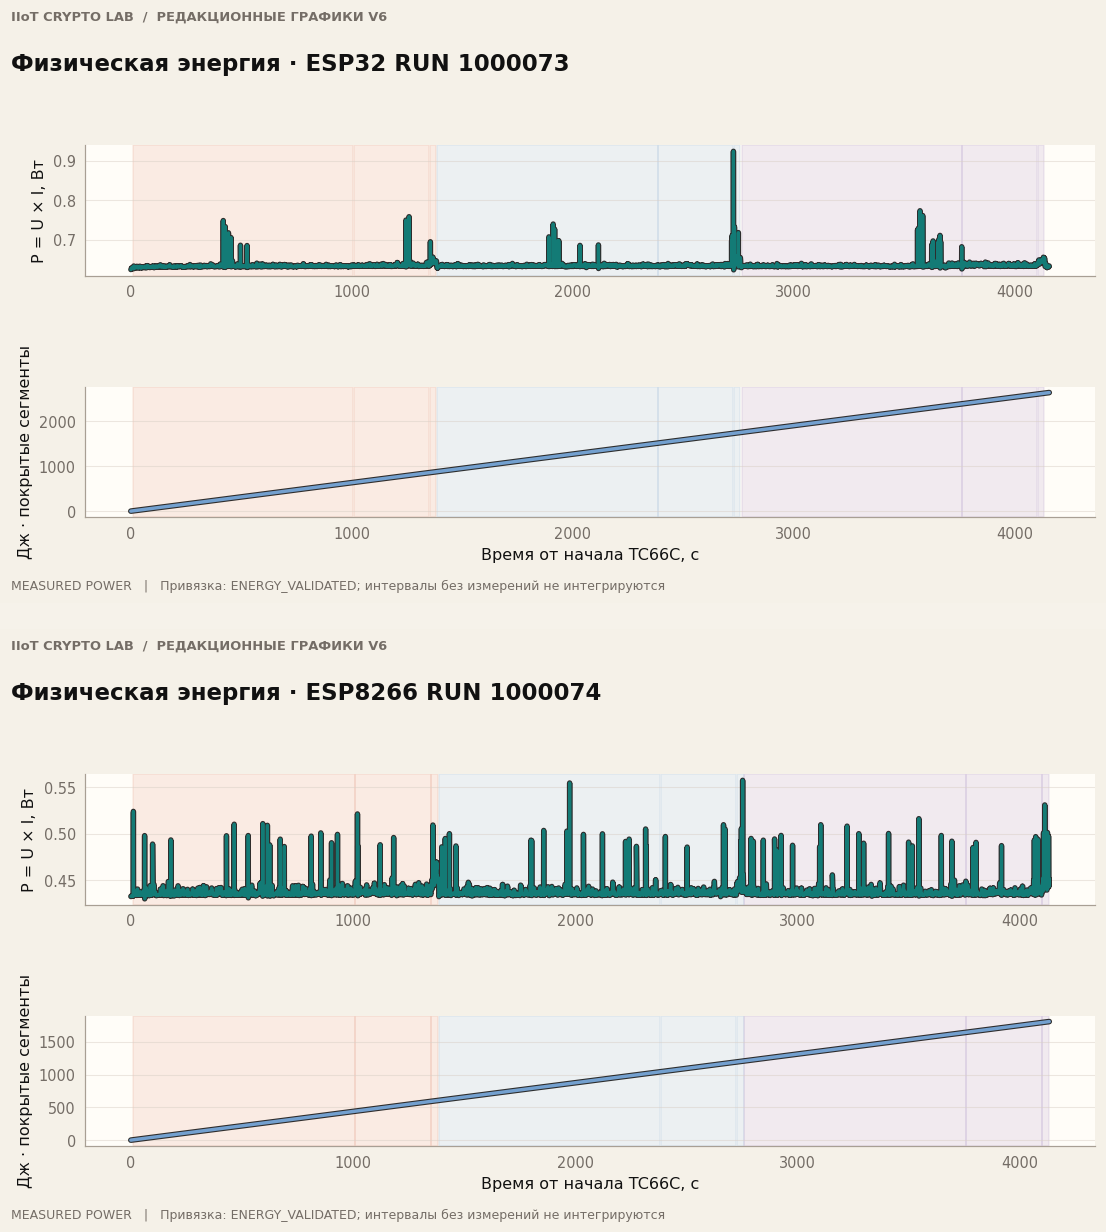
Рисунок 12а. Две записи из STANDARD (тест 4): верхняя ESP32, нижняя ESP8266. Измеряется вся питаемая конфигурация. Площадь под кривой мощности даёт покрытую измерениями энергию; различия между фазами не следует автоматически приписывать только AEAD.
Что дают корреляции и кластеры
Эти графики получены на диагностической группе 1. Они нужны не для внушительного набора аббревиатур, а чтобы проверить, что именно влияет на наблюдаемые показатели.
Корреляция: что связано с временем AEAD?
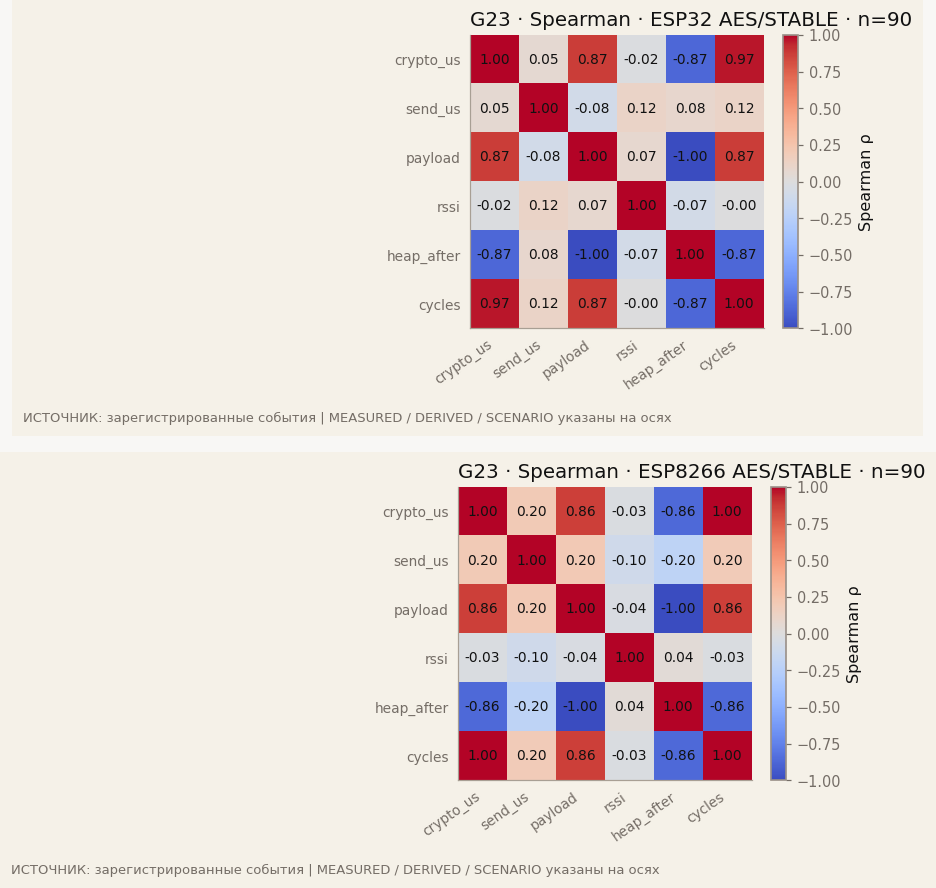
Рисунок 13. Для AES/STABLE коэффициент Спирмена между размером сообщения и временем AEAD составляет около 0,87 на ESP32 и 0,86 на ESP8266. С send_us связь слабее: примерно 0,05 и 0,20.
Вывод: увеличение объёма данных сопутствует росту вычислительных затрат, но задержку локальной отправки нельзя автоматически считать следствием времени шифрования. Корреляция не доказывает причинность. А сильная связь процессорных циклов с микросекундами ожидаема: это два измерения одной вычислительной работы.
Кластеры: что именно сгруппировал алгоритм?
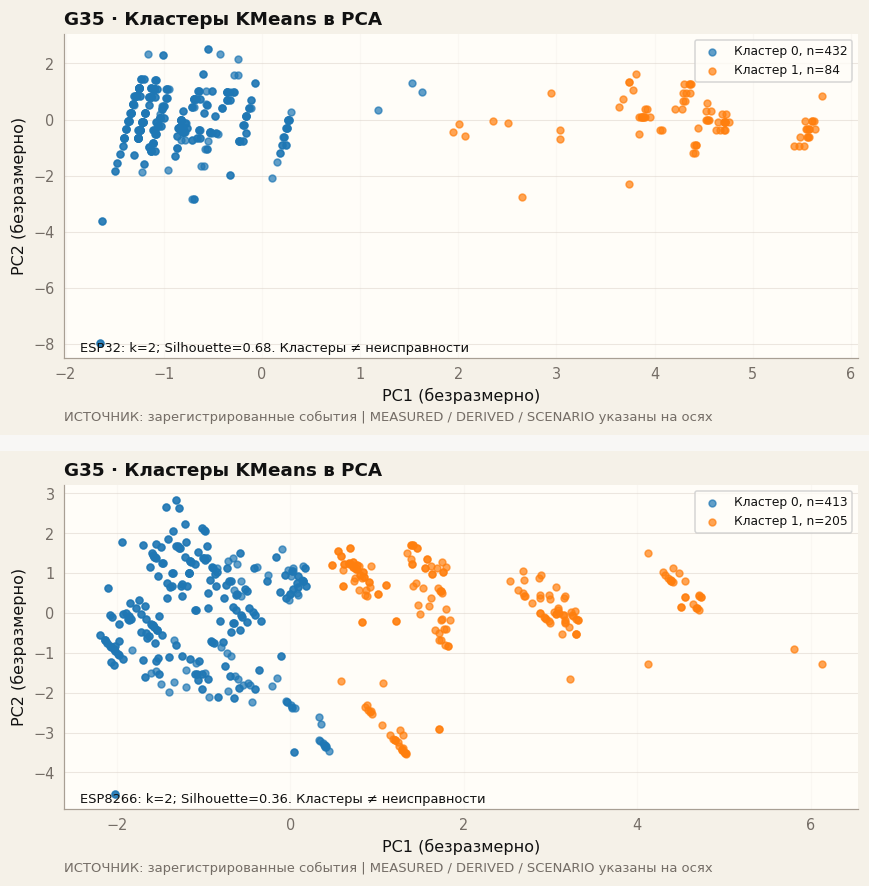
Рисунок 14. Цвета обозначают группы похожих выборочных измерений, а не норму и неисправность.
Проверка исходного CSV показала, что все 84 точки меньшего кластера ESP32 относятся к MAX. Для ESP8266 меньший кластер смешан: 123 точки MAX, 80 MEDIUM и 2 STABLE. То есть KMeans в значительной степени обнаружил разницу профилей нагрузки, а не неизвестный отказ. Кластеры полезны как способ заметить неоднородность наблюдений, но не заменяют техническую диагностику. Чтобы связать их с ENOMEM, нужны метки конкретных событий и фаз, а не один цвет на PCA-графике.
Сколько проработает устройство от аккумулятора?
Переведём измеренную мощность в более понятный показатель: приблизительное время работы от аккумулятора. Допустим, источник питания — один Li-ion 18650 с номинальными 3000 мА·ч при 3,7 В, КПД преобразователя 85%, Wi-Fi постоянно включён, а мощность равна средней физической мощности последнего STANDARD. Для одной платы во всех строках алгоритмов здесь используется один и тот же общий показатель мощности, а не независимое измерение автономности каждого шифра.
Номинальная полезная энергия с учётом КПД составляет 9,44 Вт·ч. При мощности 0,635 Вт (ESP32) или 0,438 Вт (ESP8266) получаются приблизительно 14,9 и 21,6 часа непрерывной работы.
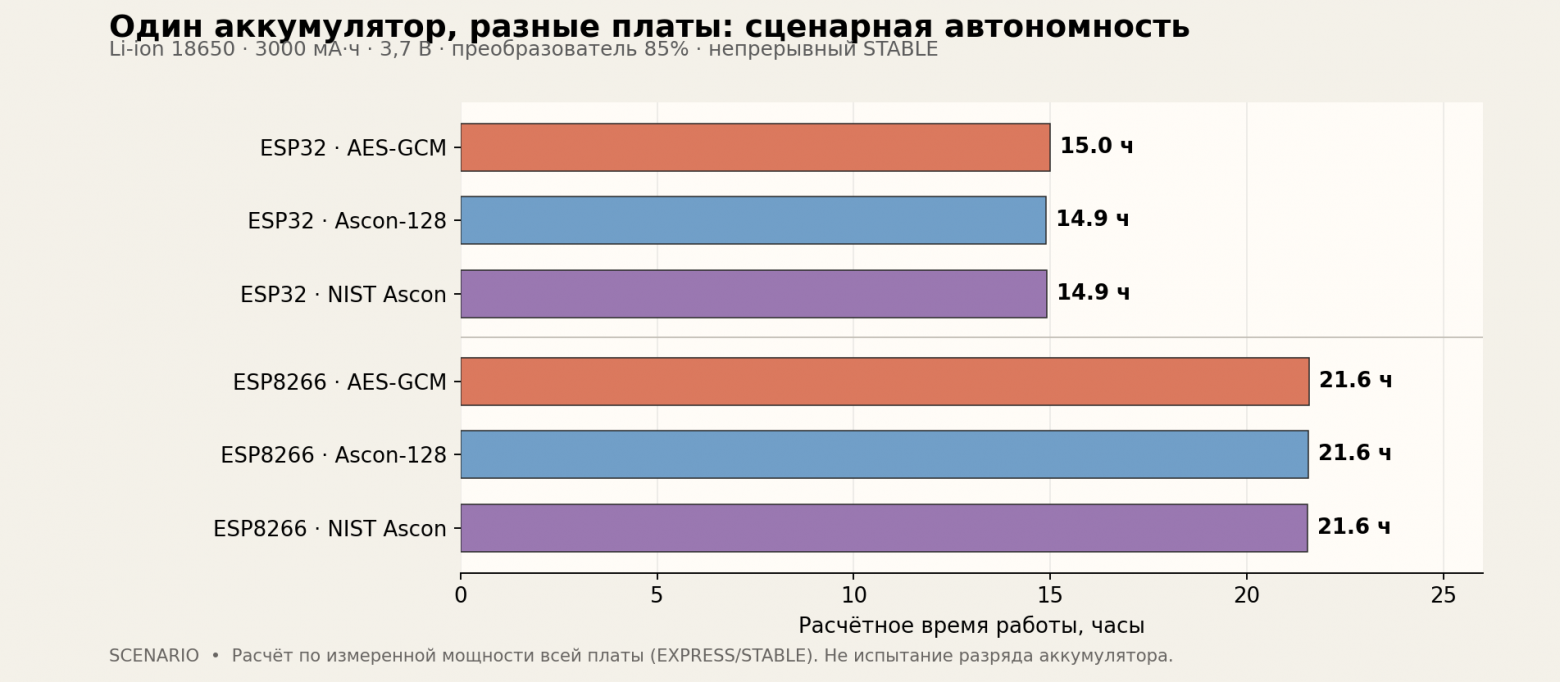
Рисунок 15. Сценарная оценка автономности всей платы при включённом Wi-Fi. Одинаковые столбцы AES, legacy Ascon и NIST Ascon на одной плате соответствуют одной и той же измеренной средней мощности устройства; это НЕ сравнение энергетической эффективности алгоритмов. Реальный разряд аккумулятора не проводился.
При переменной интенсивности передачи время автономной работы может измениться. Для такого сценария понадобятся замеры мощности на разных режимах потока и при работе радиомодуля в ожидании.
Краткие итоги: что выбрать для ESP32 и ESP8266
Скорость шифрования
Среднее время AEAD в режиме MAX:
Алгоритм | ESP32 | ESP8266 |
AES-GCM | 618 мкс | 6420 мкс |
Legacy Ascon | 803 мкс | 1838 мкс |
NIST Ascon | 2507 мкс | 8595 мкс |
Энергопотребление
По физическим измерениям всей платы с включённым Wi-Fi:
Режим | ESP32: меньше всего энергии | ESP8266: меньше всего энергии |
STABLE | AES | NIST Ascon |
MEDIUM | Legacy Ascon | Legacy Ascon |
MAX | NIST Ascon | Legacy Ascon |
В MAX наибольшую среднюю мощность показали:
· ESP32: Legacy Ascon, 0,654 Вт.
· ESP8266: NIST Ascon, 0,456 Вт.
Различия по энергии между алгоритмами небольшие и пока не подтверждены независимыми повторениями. Поэтому уверенного энергетического победителя ещё нет.
Ресурсы микроконтроллера
По минимальному свободному heap в одном STANDARD:
Плата | Больше свободной RAM | Меньше свободной RAM |
ESP32 | AES, около 159 КиБ | Legacy Ascon, около 152 КиБ |
ESP8266 | Legacy Ascon, около 17 КиБ | NIST Ascon, около 14–15 КиБ |
Это запас доступной памяти во время работы, не прямой размер памяти библиотеки.
Общий предварительный выбор
· ESP32: AES-GCM выглядит наиболее выгодным по скорости и запасу памяти.
· ESP8266: Legacy Ascon выглядит наиболее выгодным по скорости, запасу памяти и наблюдаемому расходу энергии в MEDIUM/MAX.
· NIST Ascon: самая медленная текущая реализация на обеих платах. Её преимущество по энергопотреблению не доказано.
Важная оговорка: ESP8266 показала более стабильную доставку пакетов. У ESP32 остаются сетевые проблемы, но пока нельзя приписывать их конкретному алгоритму.
Что удалось установить и почему это важно
Изначально исследование задумывалось как сравнение времени AES и Ascon. Повторные испытания показали, что ответ шире: вычислительная скорость, своевременность обработки, достоверная доставка и энергопотребление — разные характеристики устройства.
1. Универсального победителя нет. На ESP32 выбранная реализация AES-GCM быстрее legacy Ascon, а на ESP8266 картина обратная. Для конкретной платы и библиотеки можно измерить выигрыш, но переносить его на все реализации AES или Ascon некорректно.
2. Надёжность передачи удалось заметно улучшить, но не зафиксировать окончательно. В STANDARD ESP32 поднялась с 74,38% до 99,856% подтверждённых сообщений, а повторный EXPRESS показал 100% на обеих платах. Массовые ENOMEM в этих двух запусках не повторились. Однако шесть последующих EXPRESS с перестановками вновь выявили резкие колебания доставки ESP32, включая фазы с ENOMEM. Значит, улучшение наблюдалось, но устойчивость сетевого тракта добиться не вышло.
3. Время AEAD и успешность доставки — разные характеристики. На шести перестановках криптографические задержки практически не изменились, а доставка ESP32 колебалась от 33,84% до 100%. Кроме того, ESP8266/NIST Ascon/MAX в STANDARD доставила все сообщения, но получила нарушения deadline. Поэтому нужны отдельные показатели времени AEAD, полного цикла, соблюдения сроков и доставки.
4. Потребление рабочего Wi-Fi-устройства можно оценить по физическим данным. В STANDARD средняя мощность составила 0,635 Вт для ESP32 и 0,438 Вт для ESP8266. При непрерывной работе это даёт ориентировочно 14,9 и 21,6 часа от условного аккумулятора 18650. Показатель отражает реальную работу платы с радиосвязью; выделение вклада каждого шифра остаётся отдельной задачей.
В итоге шифрование оказалось лишь одной частью задачи. Шесть перестановок не поменяли лидеров по времени AEAD, зато снова показали, насколько непредсказуемой может быть доставка ESP32. Пакет нужно не просто быстро зашифровать: его ещё нужно вовремя отправить, доставить и убедиться, что он действительно дошёл. Иначе даже очень точный бенчмарк шифра ничего не скажет о надёжности всей системы.


Комментарии 0