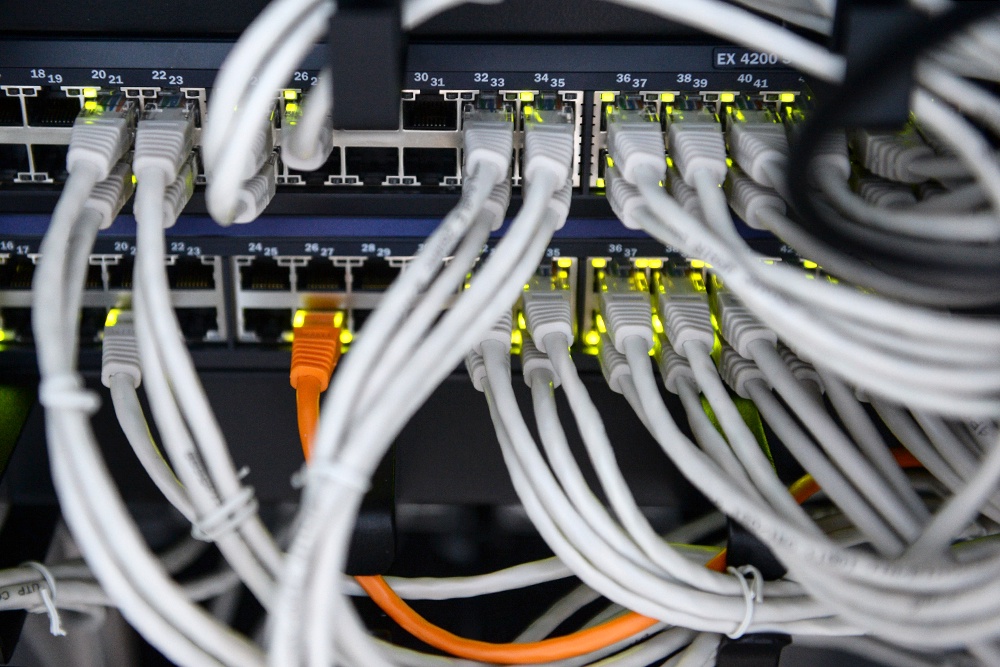
"Наша инфраструктура подвергается масштабной DDoS-атаке мощностью до 850 Гбит/с. Атакующие последовательно перебирают наши подсети, пытаясь нарушить доступность сервисов", - заявили в компании.
Там считают, что эта атака направлена на срыв планов по восстановлению работы после предыдущего инцидента. Команда провайдера продолжает отражать атаку и поддерживать работу инфраструктуры.
Из-за высокой интенсивности атаки у некоторых пользователей могут возникать временные проблемы с доступом к отдельным ресурсам, в том числе к маркетплейсам и приложениям банков.
Компания ограничила SSH-подключения с IP-адресов за пределами России. Теперь с одного такого адреса допускается не более пяти попыток подключения в секунду.
"Мы продолжаем контролировать ситуацию, отражать атаку и принимать необходимые меры для обеспечения стабильной работы сервисов", - подчеркнул провайдер.
Напомним, что в ночь на 2 ноября из-за сбоя в Beget почти полмиллиона сайтов российского интернета чуть не оказались под угрозой. Для стабильной работы сотрудникам компании пришлось вручную восстанавливать работу серверов в дата-центрах.


Комментарии 0