Специалисты Центра кибербезопасности компании F6, российского разработчика технологий для борьбы с киберугрозами, расследовали первый случай эксплуатации критической уязвимости CVE-2026-76466 (CVSS 9,8) в Cisco Expressway. Атаке подверглась российская компания. Вскоре после появления общедоступного эксплойта (PoC) злоумышленники успешно атаковали устройства Cisco Expressway версии X15.5.3, получив возможность удаленно выполнять команды с максимальными привилегиями (root).
Для эксплуатации уязвимости атакующие внесли всего несколько изменений в публичный PoC, превратив его в инструмент выполнения произвольных команд. После получения первоначального доступа они развернули более 100 Python‑скриптов для разведки инфраструктуры, обхода сетевых ограничений, перемещения между устройствами и поиска конфиденциальной информации.
В этой статье расскажем, как развивалась атака, какие изменения злоумышленники внесли в публичный эксплойт и для чего использовали обнаруженные инструменты.
Cisco Expressway используется для организации защищенного взаимодействия между внешними и внутренними коммуникационными сервисами. Такие устройства часто размещаются на границе корпоративной сети и имеют доступ к внутренним компонентам инфраструктуры.
В расследованном инциденте злоумышленники использовали уязвимость CVE-2026-76466, связанную с механизмом аутентификации сервисных компонентов Cisco Expressway. Эксплуатация осуществлялась через протокол Erlang distribution, используемый для взаимодействия компонентов приложения.Для эксплуатации уязвимости злоумышленники устанавливали TLS‑соединение с сервисом Erlang distribution через TCP‑порт 4372, используя сервисный узел wombat@127.0.0.1 и предустановленное значение Erlang cookie wombat для прохождения аутентификации. Это позволяло выполнять команды операционной системы с привилегиями root.
Первоначально были скомпрометированы внешние узлы Cisco Expressway‑E. В дальнейшем атакующие использовали полученный доступ для взаимодействия с внутренними узлами Expressway‑C и исследования корпоративной инфраструктуры. Одним из характерных артефактов эксплуатации стала запись в журнале erlang.log: nodeup,'wombat@127.0.0.1'
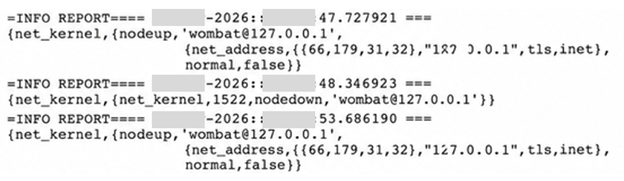
Она отражает установление соединения с Erlang‑узлом, фигурирующим в механизме эксплуатации. При расследовании подобные события необходимо сопоставлять с сетевыми соединениями и другими признаками несанкционированной активности.
От публичного PoC к инструменту атаки
В ходе расследования специалисты F6 обнаружили модифицированную версию публичного PoC — poc_cmd.py. Злоумышленники внесли в исходный код несколько небольших изменений, расширив его функциональность от проверки успешной эксплуатации до выполнения произвольных команд и получения результатов их работы.
В оригинальном PoC команда id ‑u была жестко задана в функции run_uid(). В модифицированной версии атакующие добавили параметр CMD, позволяющий передавать произвольную команду в механизм удаленного выполнения.
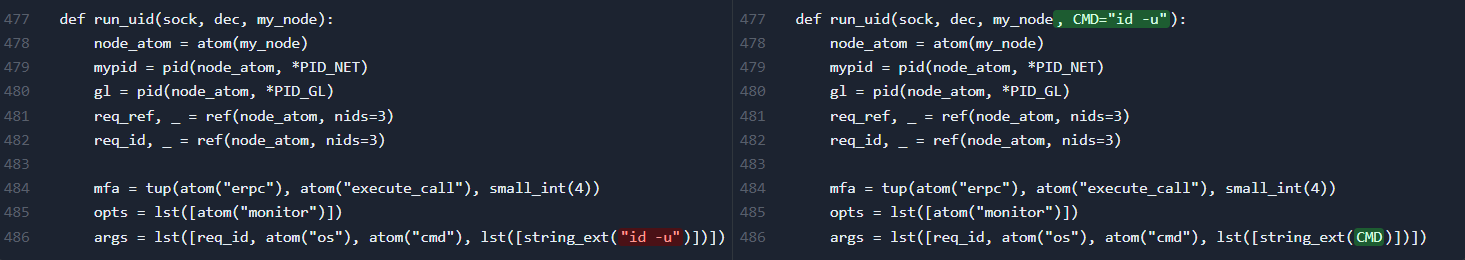
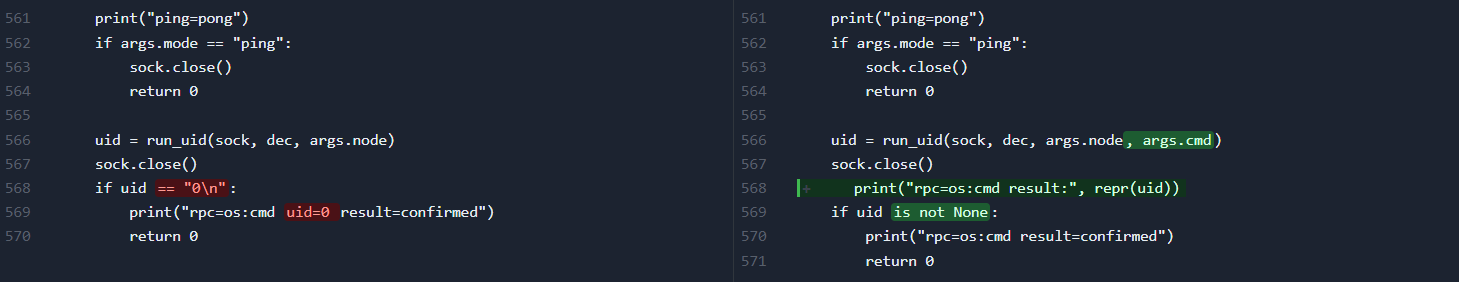
Изначально PoC проверял наличие маркера 0\n в ответе устройства, подтверждающего выполнение команды с привилегиями root. Атакующие изменили обработку ответа, чтобы скрипт возвращал полный результат выполненной команды.

Следующим изменением стало добавление аргумента командной строки ‑cmd. Это позволило указывать необходимую команду непосредственно при запуске скрипта, не изменяя исходный код перед каждым выполнением.
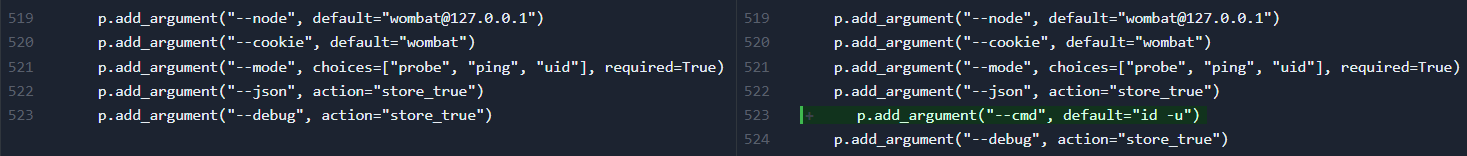
Последняя доработка касалась отображения результатов. Вместо сообщения об успешном выполнении id ‑u скрипт стал выводить полный ответ удаленной системы.
Дополнительные инструменты: x.py и xr.py
Для автоматизации эксплуатации злоумышленники подготовили два дополнительных скрипта:
x.py позволял последовательно выполнять несколько команд в рамках одного установленного TLS‑соединения. Вместо отдельного подключения для каждой команды оператор мог передать целую последовательность действий, что сокращало количество повторных соединений и соответствующих сетевых событий.
xr.py расширял возможности предыдущего инструмента за счет автоматического повторения попыток подключения. Если соединение завершалось ошибкой или возникал тайм‑аут, скрипт мог повторно установить связь с устройством.
Таким образом, злоумышленники подготовили набор инструментов не только для первоначальной эксплуатации, но и для дальнейшего управления скомпрометированными устройствами.
Более 100 Python‑скриптов
В ходе атаки злоумышленники использовали свыше 100 самописных Python‑скриптов, каждый из которых выполнял определенную задачу на разных этапах атаки.
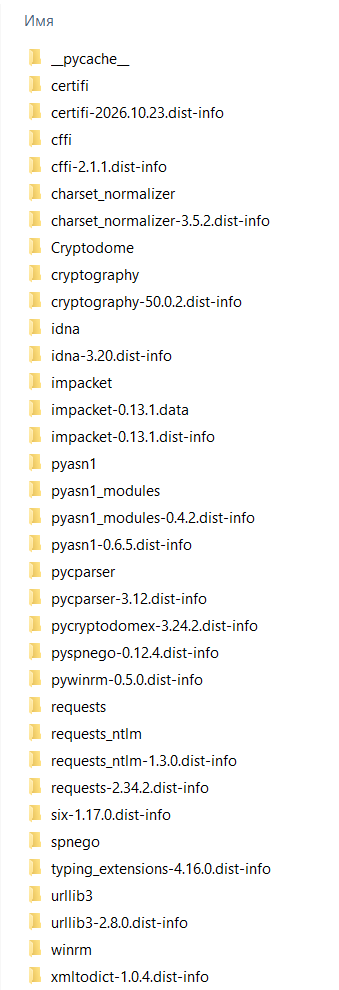
Большая часть инструментов была реализована с использованием стандартных библиотек Python. При этом для отдельных задач атакующие дополнительно загружали сторонние пакеты.
После успешной эксплуатации уязвимости атакующие использовали скрипт bootstrap.py для загрузки Python‑пакетов из публичного репозитория PyPI в каталог /dev/shm/pylibs, расположенный в оперативной памяти устройства.
Список загруженных пакетов и их назначение:
Пакет | Назначение |
impacket | Работа с сетевыми протоколами Windows, включая SMB, NTLM и LDAP |
requests | Выполнение HTTP‑запросов |
requests_ntlm | NTLM‑аутентификация при HTTP‑подключениях |
pyspnego | Работа с механизмами SPNEGO и NTLM |
pywinrm | Взаимодействие с Windows Remote Management |
pycryptodome | Криптографические операции |
cryptography | Работа с криптографическими алгоритмами и сертификатами |
cffi | Взаимодействие с нативными библиотеками |
certifi | Проверка TLS‑сертификатов |
urllib3, idna, charset_normalizer | Вспомогательные компоненты для HTTP‑клиентов |
six, pyasn1, pyasn1_modules, pycparser, typing_extensions | Зависимости других библиотек |
Далее злоумышленники проводили сетевую разведку, исследовали возможности повышения привилегий, перемещения между устройствами и получения доступа к целевым данным.
Обнаруженные инструменты можно разделить на несколько функциональных групп:
Группа | Скрипты | Назначение |
Сетевая разведка | sc.py, sc2.py, rp4364.py, scan.py, p70.py | Поиск устройств, открытых портов и доступных сервисов |
Проверка сетевых ограничений | deep.py, snmpget.py, probe8.py | Исследование доступности внутренних сегментов |
TCP‑ретрансляторы | r.py, r81.py, r443.py, r445.py, relay4292.py, g4364.py | Перенаправление соединений через скомпрометированные устройства |
Active Directory и Windows | wr.py, wrun.py, wcli4266.py, wr_ntlm.py, ldapq4266.py | Взаимодействие с WinRM, NTLM и LDAP |
SMB | smb2c.py, smb2c2.py, smbrun2.py | Подключение к сетевым ресурсам Windows |
SQL Server | tdscli.py, tds8.py, tdsntlm.py, ssrp.py, batch.py | Подключение к базам данных и проверка аутентификации |
Веб‑приложения и API | gwprobe.py, gw2.py, gw3.py, h2probe.py, i4395_probe.py, p4567.py | Исследование веб‑сервисов и механизмов авторизации |
GitLab | genum.py, git_probe.py, git_probe2.py, allpub.py, triage.py, pf2.py | Получение репозиториев и поиск конфиденциальной информации |
Для доступа к внутренним сервисам на скомпрометированных устройствах злоумышленники развернули TCP‑ретрансляторы с привязкой к IP‑адресу первого подключившегося клиента — оператора атаки. В журналах такой адрес фиксировался событием LOCK, а последующие подключения с других адресов отклонялись с отметкой DENY.
Для проверки возможности обхода сетевой сегментации, правил межсетевых экранов и ACL использовался скрипт deep.py, который устанавливал соединения с различными исходными TCP‑портами. Это позволяло выявлять потенциальные ошибки в настройках сетевой фильтрации.
Инструментарий размещался в каталогах /tmp и /dev/shm. Результаты работы скриптов сохранялись в файлах с расширениями.log,.json,.json,.txt и.tsv.
В ходе дальнейшей атаки злоумышленники активно применяли технику Pass‑the‑Hash (PtH) для попыток аутентификации в Windows‑системах с использованием NT‑хэшей паролей, а также атаковали службу сертификатов Active Directory Certificate Services (AD CS).
Отдельное внимание уделялось корпоративным веб‑приложениям, базам данных и репозиториям GitLab. Атакующие проверяли механизмы авторизации, доступность API и искали конфиденциальную информацию, включая учетные данные, токены доступа и файлы конфигурации.
Индикаторы компрометации
Ниже приведены индикаторы и артефакты, выявленные в ходе расследования. Их следует рассматривать в контексте описанного инцидента: отдельные имена файлов, каталоги, порты и библиотеки могут встречаться при легитимной работе систем и сами по себе не подтверждают компрометацию.
Артефакты эксплуатации CVE-2026-76466 (Erlang distribution)
nodeup,'wombat@127.0.0.1'
Сетевые индикаторы
66.179.31[.]32
103.47.145[.]63
152.233.50[.]185
159.26.120[.]21
131.123.43[.]206
141.255.165[.]124
18.130.47[.]116
177.4.12[.]11
Файловые индикаторы с хэш‑суммами
Имя файла | MD5 | SHA1 |
650985B53BB0D7E8D12E8638EFE9ADBB | B45FF52A26FBC532C51F5E376EDD3C53E40E8E68 | |
3E5919430A2B56900607C11DB9AE688D | 2C74FACC4CB8516CE56CEC978785879811D25013 | |
9420AF803C98522F3F4D15F865A70360 | A92B98DCD9AFEC4C6E495604307F61A72E43227F | |
4A7219CD94686A2F1528A386055736CD | 0945ED57BB035CB2FE92016EDF93C77A50ABB393 | |
C3B441B3C36B19CE85CA1F39E7044F99 | 1BEF81447DF70BAD0350219DE74AF06A4E3C9247 | |
6CE9F3DA83DE316F2894573C421E470C | 0DCAB50BC42E60735B157E7CFB89A434058DAF0F | |
B680D728D57EDDEB37F23CCCDBF69445 | 61EE68150CC2B0205ED58A512E7FF3279D49B747 | |
B945BF1776E55C21F5B4F2E837A91D6E | 20177E9055C898AAAA4C0C0BDCBB94439B5312E0 | |
BA7E8750F62BC297C1862645320BBCF5 | 74708D6F323F466494BE44FF59B1E093C7100181 | |
4C4061C858CE91113B48F4876E1E8878 | 41DDF76B3C8218265B533275FA2C8DF9D4960275 | |
659D47BAF907EA05786A3E1EE31ACEE1 | D7B2C64ABA45EA9A4E16E43F66961F907F978698 | |
BD117EE6B74571CE22FC1409BDDFD103 | D66015101075D529C01455514D1528BA6E9658A1 | |
C9746C69ED8F8C010D83D406FC1D4406 | 5D9479995479E406AF3FC93FF21052B9D626FD68 | |
34CFAA303C241651096928426EF32DF6 | 2E00208362914BCAFA8744EAA8CE62DC66204A27 | |
49F6174F0B0ADEE711E9DD89903B56CA | 9E95BC72A7BA417920F4549C74187E19C2AF4E37 | |
136140845265FC1FEF4BD9AC7839E3B7 | 688942779CCDA0EE19FC32DFBEE2A482EF8DBE9F | |
95BF7EE49FDF0857F6C533330F77A910 | 10424D2136AB1F9B526B15AE849E67D06A85F008 | |
70C6A2B155956A19BF4EEAC0E0383736 | 480F23CCCC5185EE51B893FAB8FE919CF5EEA169 | |
2BFE3BD26273EF0CCCE784C7CCC73E51 | 5AE82B2693CD39D74F59DE90A1FE5E738AB21D24 | |
6875CFC6A4DF55F879947F22F0BFE43A | 46DFD05DCA39721420EF9F6A9E89B9A18CB7D376 | |
83CA9D365BF4BAF75335AF2B15447E0E | 7F771BF9ECEF71103B8AF0A51F16609BC1BF7AF2 | |
B2BAF60675E36A28843B208986748EB7 | 00F62FD5F1C0C525C4EA74A5530A922A27144718 | |
56E46C016DFD2B3A9A3F2FE0E4AF335A | 489CE5C74CB06269DC91946F912D010D48046915 |
Полный список
Заключение
Рассмотренный инцидент демонстрирует, как быстро опубликованный PoC может стать основой для полноценной атаки.
После первоначального доступа атакующие развернули собственный набор инструментов, охватывающий практически все основные этапы развития атаки: разведку инфраструктуры, поиск учетных данных, перемещение между системами, исследование веб‑приложений и получение доступа к корпоративной информации.
Особого внимания заслуживает использование большого количества узкоспециализированных скриптов вместо одного универсального инструмента. При этом атакующие применяли стандартные инструменты и протоколы — Python, TLS, HTTP, SMB, LDAP и WinRM, широко используемые в легитимной инфраструктуре.
Главный вывод: компрометация одного внешнего устройства может стать началом масштабной атаки на внутреннюю инфраструктуру. Поэтому защита таких систем должна включать не только своевременное устранение уязвимостей, но и постоянный мониторинг сетевой активности, позволяющий выявлять попытки дальнейшего развития атаки.
Рекомендации:
Основной способ защиты — обновление Cisco Expressway до актуальной версии, содержащей исправление уязвимости CVE-2026-76466. Если обновление временно невозможно, рекомендуется ограничить подключения к портам TCP/4371–4372 на межсетевом экране, разрешив доступ только с IP‑адресов доверенных узлов кластера.
Мониторинг внешнего периметра — заранее выявлять активы с проблемами до их эксплуатации; оценка компрометации покажет, успели ли атакующие воспользоваться проблемой даже после её устранения.
Круглосуточный мониторинг и реагирование — не только раннее обнаружение, но и быстрая локализация и расследование: изоляция систем, оценка масштаба атаки и блокировка дальнейшего продвижения до критичных узлов.

Комментарии 0