В ноябре 2026 года вокруг Nginx разгорелась очередная история с безопасностью. 18 ноября разработчики выпустили экстренные обновления, закрывающие десять уязвимостей. Пять из них связаны с повреждением памяти и потенциально позволяют удалённому злоумышленнику выполнить код на сервере.
Событие вновь подняло знакомый вопрос: насколько безопасно использовать Nginx сегодня и какие есть популярные альтернативы?
Разберёмся, что произошло, как защитить существующую инфраструктуру и какой инструмент выбрать для нового проекта.
Чем хорош Nginx и почему он так популярен?
Nginx — один из самых распространённых веб-серверов, благодаря нему работает треть веба сегодня. Всё благодаря его производительности и небольшому потреблению ресурсов, в то же время предоставляя большой инструментарий эффективной обработки одновременных соединений. Гибкость настройки от раздачи статики и реверс-прокси до балансировки, рейт лимитинга и прочих сетевых радостей.
Хоть и пришёл nginx на замену Apache уже довольно давно, но всё равно остается стандартом индустрии будучи не без греха. Использование ядра на C позволяет веб-серверу эффективно управлять ресурсами и получать высокую производительность (тогда просто ещё не было rust, да?), но одновременно создаёт дополнительные риски. Классическое переполнение буфера и обращение к уже освобождённой памяти.
Именно с такими проблемами связана последняя серия уязвимостей.
Что произошло: уязвимости Nginx2Root
18 ноября 2026 года разработчики Nginx выпустили версии 1.30.7 (stable) и 1.31.9 (mainline). Они исправляют десять проблем безопасности, пять из которых исследователи объединили под названием Nginx2Root.
Наиболее серьёзная уязвимость — CVE-2026-123007. Она находится в реализации HTTP/2 и присутствует в коде Nginx уже более 10 лет (а пофиксили за 6 строк обзор от cloudflare)
Как работает уязвимость?
В HTTP/2 используется механизм flow control — управление потоком данных. Он ограничивает количество информации, которое может передаваться по соединению, чтобы отправитель не перегружал получателя.
В реализации Nginx обнаружилась ошибка при обработке отменённых запросов. Сервер некорректно пересчитывал доступное окно передачи данных. При определённой последовательности запросов счётчик мог переполниться, что приводило к выходу за границы выделенной области памяти.
В результате злоумышленник мог вызвать повреждение памяти, падение рабочего процесса и, при успешной эксплуатации дополнительных условий, добиться выполнения произвольного кода.
Важно, что для этой уязвимости не требуется работа приложения за Nginx. Достаточно, чтобы сервер принимал HTTP/2-соединения.
Как проверить и защитить свой сервер?
Если вы используете Nginx, первым делом стоит проверить установленную версию и конфигурацию.
Посмотреть версию:
nginx -vПроверить конфигурацию на использование HTTP/2:
nginx -T 2>/dev/null | grep -nE 'http2|listen.*http2'Найденные директивы нужно проверить вручную: наличие слова http2 в конфигурации ещё не всегда означает, что протокол действительно включён.
Для официальных сборок Nginx исправления доступны в версиях:
1.30.7 — стабильная ветка;
1.31.9 — mainline.
Если вы используете пакет из Ubuntu или другого дистрибутива, не ориентируйтесь исключительно на nginx -v. Разработчики дистрибутивов могут переносить исправления безопасности в более старые версии пакетов. Проверяйте соответствующий security advisory.
Обновление
Для Ubuntu:
sudo apt update
sudo apt install --only-upgrade nginx
sudo systemctl restart nginx
После обновления проверьте установленную версию и состояние сервиса.
Важно именно перезапустить Nginx, чтобы работающие процессы использовали обновлённый исполняемый файл.
Если Nginx запущен в Docker, необходимо спулить новый образ и пересоздать контейнер:
docker compose pull
docker compose up -d --force-recreate
Если обновиться пока невозможно
В качестве временной меры можно отключить HTTP/2.
В актуальных версиях конфигурация может выглядеть так:
http2 off;В старых конфигурациях нужно убрать параметр http2 из директивы listen.
Это снижает риск эксплуатации HTTP/2-уязвимостей, но не исправляет остальные проблемы. Кроме того, отключение HTTP/2 может повлиять на приложения, использующие gRPC.
Если перед Nginx стоит CDN или другой reverse proxy, который самостоятельно завершает HTTP/2-соединение, это также может снизить риск. Но только если злоумышленник не может обратиться непосредственно к исходному серверу.
Какие есть альтернативы?
Nginx далеко не единственный вариант. За последние годы появились инструменты, которые предлагают более удобную конфигурацию, автоматическую работу с TLS и интеграцию с контейнерной инфраструктурой.
Мне нравятся следующие наиболее интересные альтернативы.
Caddy — минимум настроек и автоматический HTTPS
Caddy — веб-сервер и обратный прокси, написанный на Go.
Его основная идея — сделать безопасную конфигурацию максимально простой. В отличие от Nginx, здесь не нужно отдельно настраивать получение и продление TLS-сертификатов.
Например, чтобы запустить HTTPS для сайта, достаточно:
example.com {
  reverse_proxy localhost:3000
}
Caddy самостоятельно получает сертификат, настраивает HTTPS и продлевает сертификат по мере необходимости.
Другие особенности:
поддержка HTTP/1.1, HTTP/2 и HTTP/3;
автоматическое управление сертификатами;
удобная конфигурация reverse proxy;
API для динамического управления конфигурацией;
возможность расширения за счёт модулей.
Реализация на Go использует автоматическое управление памятью, что существенно снижает риск классических ошибок вроде use-after-free и переполнения буфера.
Однако это не означает, что Caddy неуязвим. В ноябре 2026 года проект опубликовал пять security advisories, связанных в том числе с обходом правил доступа и некорректной обработкой путей. Исправления вошли в релиз 2.11.9.
Caddy хорошо подходит для небольших проектов, самостоятельных серверов и команд, которым не хочется тратить время на обслуживание сложной конфигурации.
Traefik — удобство Docker и динамической инфраструктуры
Traefik также написан на Go, но решает немного другую задачу.
Его основное преимущество — автоматическое обнаружение сервисов. Он умеет получать информацию о запущенных контейнерах Docker и Kubernetes, автоматически создавать маршруты и обновлять конфигурацию при изменении инфраструктуры.
Например, вместо ручного добавления каждого нового сервиса можно использовать Docker labels:
services:
  app:
    image: my-app
    labels:
      - "traefik.enable=true"
      - "traefik.http.routers.app.rule=Host(`example.com`)"
      - "traefik.http.routers.app.entrypoints=websecure"
Traefik самостоятельно обнаружит контейнер и настроит маршрутизацию.
Основные возможности:
автоматическое обнаружение Docker-сервисов;
интеграция с Kubernetes;
автоматическое управление TLS-сертификатами;
middleware для авторизации, ограничения запросов и модификации заголовков;
динамическая конфигурация без необходимости вручную перезагружать весь прокси.
С точки зрения безопасности Traefik тоже не лишён проблем. В 2026 году были опубликованы уязвимости, связанные с обходом middleware авторизации, обработкой HTTP-заголовков и проверкой клиентских сертификатов.
В частности, 12 ноября вышли обновления 3.7.18 и 2.11.62, исправляющие несколько проблем безопасности.
Поэтому использование Go не освобождает от необходимости следить за обновлениями и внимательно проверять конфигурацию middleware.
Traefik особенно интересен в инфраструктуре, где сервисы часто создаются, удаляются и масштабируются.
Nginx vs Caddy vs Traefik
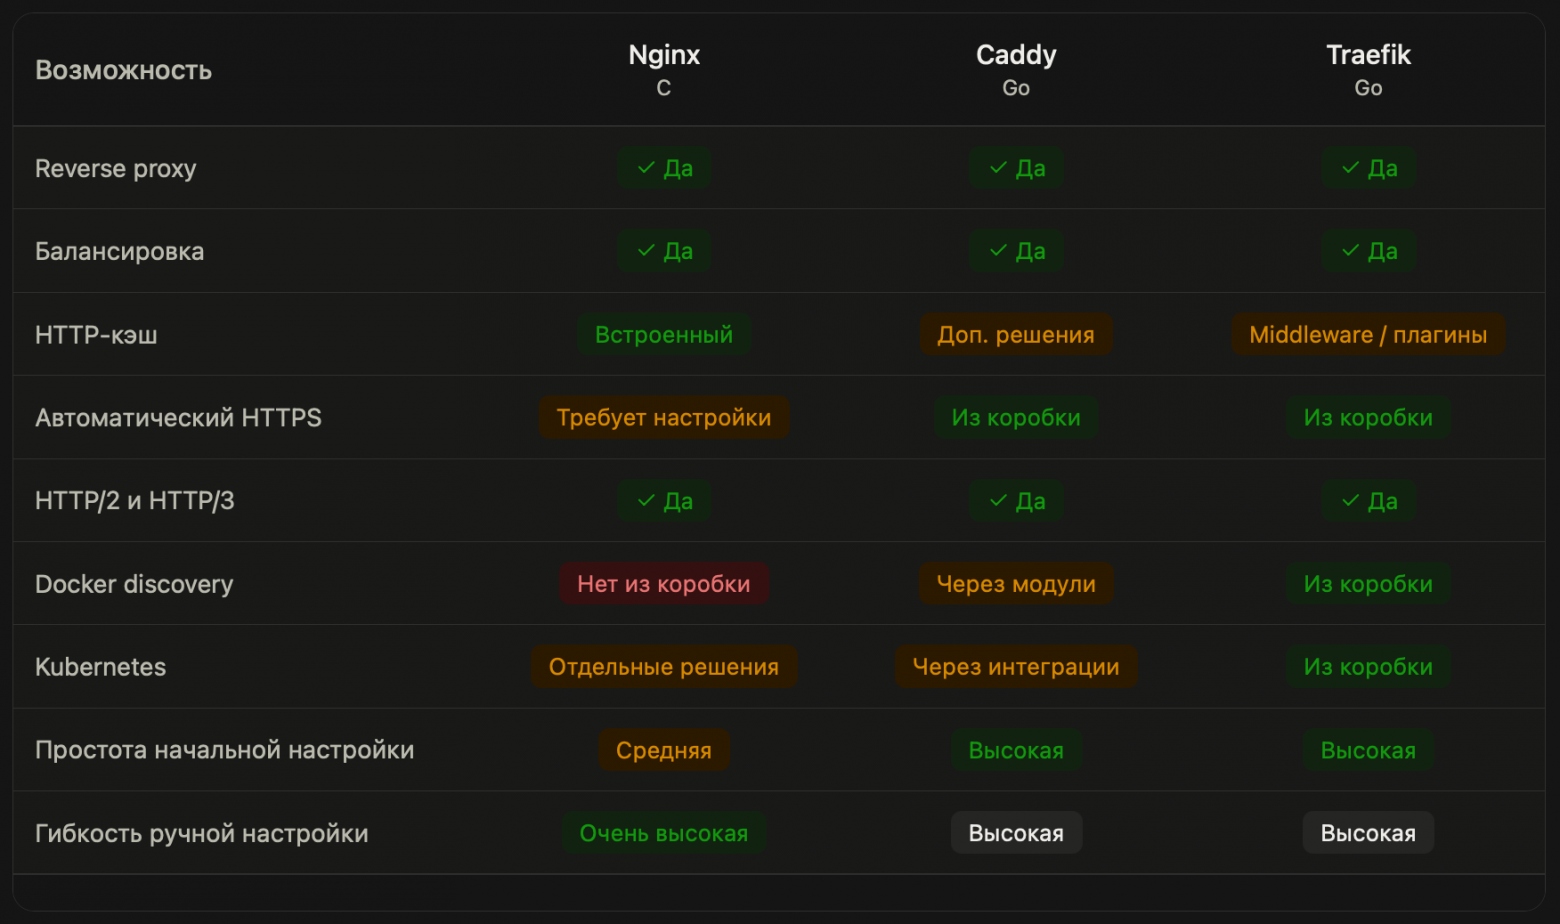
Важное отличие — подход к конфигурации.
Nginx предполагает, что администратор сам описывает практически все правила маршрутизации и поведения сервера. Caddy старается предоставить разумные настройки по умолчанию. Traefik делает ставку на автоматизацию и интеграцию с инфраструктурой.
Что по безопасности?
У каждого инструмента есть свои сильные и слабые стороны.
Nginx — зрелый продукт с большой историей эксплуатации, но написан на C и подвержен классическим ошибкам управления памятью. Стабильность и тонкая настройка отличительные его черты.
Caddy — использует Go и тем самым снижает риск целого класса ошибок, связанных с ручным управлением памятью. При этом логические ошибки ядра и обработки запросов никуда не исчезают.
Traefik — тоже использует Go, но имеет большую поверхность конфигурации из-за интеграций, middleware и динамического обнаружения сервисов. Неправильно настроенная авторизация или доверие к заголовкам могут стать не меньшей проблемой, чем уязвимость самого прокси.
Поэтому нельзя сказать, что один из этих серверов гарантированно безопаснее остальных. Язык реализации важен, но не менее важны качество кода, скорость выпуска исправлений и конфигурация конкретной инфраструктуры.
А кто быстрее?
У Nginx исторически сильные позиции по производительности. Его событийная архитектура хорошо подходит для большого количества одновременных соединений, раздачи статики и проксирования.
Но современные Caddy и Traefik также способны обрабатывать значительные нагрузки. В большинстве небольших и средних проектов разница между ними не будет определяющим фактором.
Особенно важно не путать производительность самого прокси с производительностью всей системы. Например, отсутствие повторного использования соединений с backend способно значительно ухудшить результаты даже при использовании быстрого сервера.
Сравнивать reverse proxy только по количеству запросов в секунду — не самая удачная идея. Результат сильно зависит от сценария: раздаём ли мы статические файлы, проксируем запросы к приложению, используем постоянные соединения или устанавливаем новое TLS-соединение для каждого запроса. Имеют значение также настройки самого прокси, тип сертификата и доступные ресурсы сервера.
В тестах Anton Putra Nginx vs Caddy Performance - YouTube & Nginx vs Traefik Performance (Reverse Proxy) - YouTube Nginx показал заметное преимущество над Caddy при высокой нагрузке. В сценарии со статическим контентом оптимизированная конфигурация Nginx достигла примерно 22 000 запросов в секунду, тогда как Caddy — около 10 000. В тесте reverse proxy результаты составили приблизительно 27 000 и 14 000 RPS соответственно.
При этом Caddy хорошо справлялся с умеренной нагрузкой, но по мере приближения к пределу пропускной способности у него заметнее росла задержка. Nginx в этих тестах демонстрировал более стабильное поведение. Важно учитывать, что речь идёт об оптимизированной конфигурации Nginx и сравнивать эти результаты с произвольной установкой из коробки некорректно.
Более свежий тест Reverse Proxy Benchmark 2026: Caddy, Traefik, Nginx Proxy Manager and Zoraxy Compared за 2026 год показывает, почему нельзя делать универсальный рейтинг прокси по одному показателю. В нём сравнивались Caddy, Traefik, Nginx Proxy Manager и Zoraxy на серверах с одним и четырьмя виртуальными ядрами.
При открытых соединениях и четырёх vCPU Traefik показал максимальную пропускную способность — около 23 700 RPS. Следом расположились Zoraxy с 17 500 RPS и Caddy с 12 000 RPS. Однако это не сравнение с обычным Nginx: в тесте использовался Nginx Proxy Manager, который имеет собственные особенности конфигурации.
Отдельно интересен тест TLS handshake — установления новых защищённых соединений. В первоначальном сравнении Traefik показал всего около 600 новых соединений в секунду на четырёх ядрах, тогда как Caddy достиг 4 740. Причина оказалась не столько в производительности прокси, сколько в типе ключа сертификата: Traefik использовал RSA 4096, а Caddy — ECDSA P-256. После установки одинакового сертификата ECDSA P-256 Traefik вышел на первое место с результатом около 5 900 соединений в секунду. Это наглядно показывает, насколько легко настройки TLS могут исказить результаты бенчмарка.
В тесте с фиксированной нагрузкой 1 500 RPS все решения, кроме проблемной конфигурации Nginx Proxy Manager, демонстрировали небольшую медианную задержку. На четырёх ядрах P95 у Caddy и Traefik находился примерно на уровне 1,2–1,3 мс. При этом Caddy потреблял меньше памяти: около 13 МБ в простое против 22 МБ у Traefik. Под высокой нагрузкой разница становилась ещё заметнее.
Что из этого следует?
Nginx — сильный выбор, когда важны максимальная пропускная способность, низкое потребление ресурсов и возможность тонкой настройки. Но его потенциал раскрывается при корректной конфигурации, включая переиспользование upstream-соединений.
Caddy — обеспечивает хорошую производительность при умеренной нагрузке и отличается небольшим потреблением памяти. Его преимущество — простота настройки и автоматическое управление HTTPS, а не лидерство по максимальному RPS.
Traefik — способен показывать очень высокую пропускную способность при большом количестве постоянных соединений. Однако результат зависит от конфигурации TLS и доступных ресурсов: на небольшом однопроцессорном сервере поведение под нагрузкой может быть менее стабильным.
При этом все приведённые тесты синтетические: они используют упрощённые backend-приложения и искусственно создаваемую нагрузку. В реальном проекте прокси обычно не выполняет основную работу — он принимает соединение и передаёт запрос приложению. Поэтому при нескольких сотнях или даже нескольких тысячах запросов в секунду разница между решениями может практически не ощущаться.
Nginx имеет преимущество в предельной производительности и эффективности использования ресурсов, но это не означает, что он автоматически будет быстрее в любой конфигурации. Traefik и Caddy способны справляться с серьёзной нагрузкой, а в типичном небольшом проекте производительность редко станет причиной выбирать один из них вместо другого. Гораздо важнее сценарий эксплуатации, удобство конфигурирования и сопровождения.
Что в итоге выбрать?
Универсального победителя нет. Выбор зависит от того, какие задачи решает инфраструктура.
Оставайтесь на Nginx, если:
у вас уже есть работающая инфраструктура;
важны гибкая маршрутизация и кэширование;
требуется высокая производительность;
команда хорошо знает Nginx и умеет его обслуживать.
Попробуйте Caddy, если:
запускаете новый сайт или небольшой проект;
хотите быстро настроить HTTPS;
не нуждаетесь в сложной динамической маршрутизации;
хотите минимизировать количество ручной конфигурации.
Выбирайте Traefik, если:
активно используете Docker;
у вас много сервисов с динамическим жизненным циклом;
нужна автоматическая маршрутизация;
инфраструктура построена вокруг контейнеров.
Заключение
История с Nginx2Root — хороший повод пересмотреть подход к безопасности инфраструктуры, но не причина срочно переписывать все конфигурации и переходить на другой веб-сервер.
Я сам перешёл на Traefik в некоторых проектах с динамическими окружениями и наконец-то отказался от лишней головной боли с Let's Encrypt сертификатами.
У Nginx остается множество преимуществ: производительность, гибкость, зрелость и большая экосистема. Caddy и Traefik предлагают более удобные подходы к настройке и эксплуатации, а использование Go позволяет снизить риск некоторых классов ошибок.
Однако ни один из этих инструментов не избавляет от необходимости обновлений, аудита конфигурации и мониторинга.
В конечном счёте лучший reverse proxy — не тот, который показывает максимальный RPS в синтетическом тесте, а тот, который подходит вашей инфраструктуре и который вы с очередным ИИ агентом готовы поддерживать.



Комментарии 0