Привет, Хабр! Время от времени в нашем блоге появляются приглашенные гости: практикующие ИБ-профи из ведущих компаний, готовые поделиться опытом. Сегодня микрофон у Романа Гостевских, начальника отдела ИБ АО «МСУ-1». Это история о том, как «МСУ-1» обнаружило в своей сети хакеров, несмотря на все меры защиты – потому что угроза пришла из доверенного источника. Как развивалась атака и как расследовали инцидент – под катом из первых уст.
отдела ИБ департамента интуиции и телепатии АО «МСУ-1»
Что произошло
Мы – большой московский генподрядчик. Внутри нашей инфраструктуры много прямых сетевых соединений как с компаниями в составе группы, так и с некоторыми внешними подрядчиками. Поэтому в безопасность внешнего и внутреннего периметра вложены немало усилий. Но стопроцентной защиты не существует. И мы в этом убедились, столкнувшись с атакой на цепочку поставок (Supply Chain Attack).
Злоумышленники получили доступ через протокол подключения к удаленному рабочему столу (RDP), открытый подрядчику в другой компании группы. То есть сначала был взломан внешний подрядчик – партнер одной из компаний группы. Из его сети злоумышленники попали в первую компанию группы, из нее – во вторую, и так далее. В этой цепочке мы оказались четвертыми. В нашей сети атакующие закрепились на сервере 1С и вели разведку на станциях сотрудников. Обнаружить их удалось меньше чем через сутки, поэтому вывести данные они не успели. Но шороху навели. Рассказываю по порядку.
Утро началось не с кофе
Утром в понедельник сотрудник отдела ИБ пришел на работу, включил компьютер и обнаружил, что агент антивирусной системы выключен. Но настройки системы не позволяют отключить его штатными средствами на рабочей станции. Значит, команда пришла с сервера управления.
Сотрудник ИБ начал разбирать логи на своем ПК. Сначала бросилось в глаза, что на станции появились две новые программы: LocaltoNet (сервис для туннелирования трафика) и NSSM (утилита, которая превращает любой процесс или скрипт в службу Windows, в том числе скрытую). Оба инструмента не являются вредоносными – это стандартные утилиты системных администраторов. Их не заблокировали никакие политики безопасности, но в контексте всех странностей сотрудник все равно заподозрил неладное.
Затем по журналам систем безопасности подтвердилась странная активность на серверах антивирусной системы, а заодно – на серверах 1С. Стало ясно, что произошел серьезный инцидент. Мы начали расследование совместно с отделом ИТ.
Как действовали хакеры: та самая цепочка
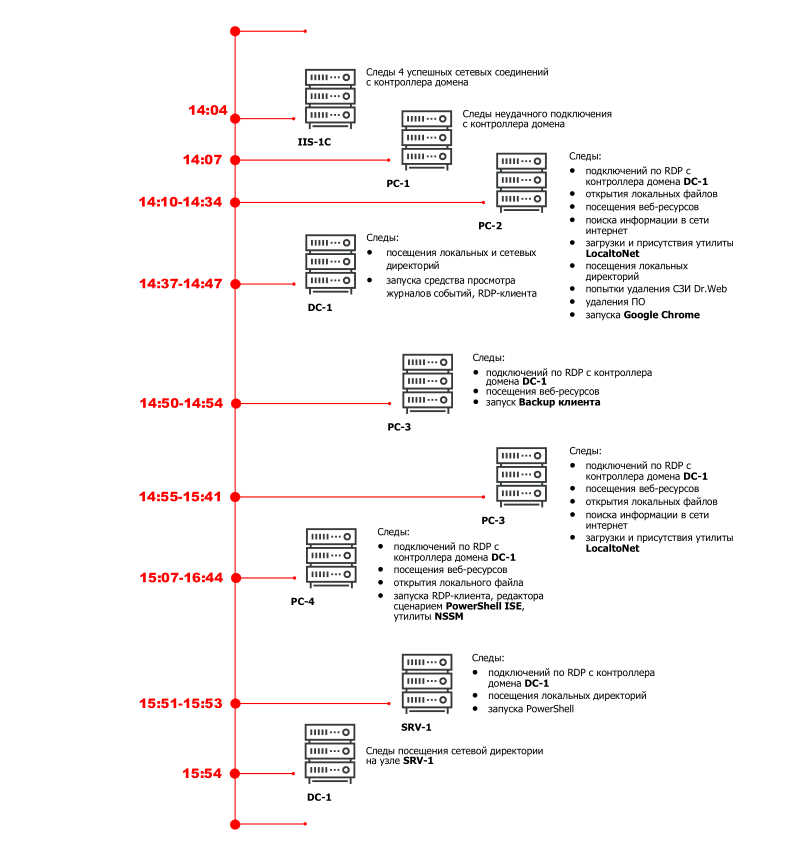
Первым скомпрометированным узлом у нас оказался один из серверов 1С. Злоумышленники проникли в него через протокол удаленного рабочего стола (RDP) из сети одной из компаний группы. Использовали они уже имевшуюся учетную запись, так как перебора паролей мы не обнаружили. Далее команды выполнялись в контексте легитимного процесса – rphost; злоумышленники воспользовались уязвимостью в нем, чтобы получить данные о пользователях и среде ОС. Затем в ход пошли инструменты разведки и сбора дополнительной информации для дальнейшей атаки: SoftPerfect Network Scanner, Fscan, PAExec, Mimikatz.Последнюю программу антивирус заблокировал, но не на всех 1С-серверах.
Кстати, с антивирусом вышло интересно. Злоумышленники быстро выявили, каким мы пользуемся, и даже проникли на сервер управления. Но им не удалось получить полный административный доступ к системе. Мы используем нестандартную настройку: отдельную, не встроенную БД, изолированные УЗ внутри и включенные параметры самозащиты. Поэтому полностью вывести систему из строя взломщики не смогли, антивирусную защиту отключали на части узлов вручную разными средствами (мы потом о них сообщили вендору, чтоб учли и закрыли как уязвимость). Отсюда и «лоскутная» отработка блокировок подозрительных процессов.
В итоге хакерам удалось проникнуть на контроллер домена – через тот же протокол удаленного рабочего стола (RDP), после чего они атаковали уже станции сотрудников. Причем учетки отбирали привилегированные, по должностям: искали системных администраторов и сотрудников отдела ИБ. На их ПК продолжили разведку. Так, добравшись до одной из станций, они похитили данные учетных записей от других бизнес- и ИБ-систем, так как сотрудник перед уходом забыл закрыть менеджер паролей.
Как действовали мы
Первым шагом был ручной разбор логов на первой станции, где обнаружили проблему. Затем – на серверах 1С и антивируса. Так мы выявили перечень подозрительных процессов, с помощью которых хакеры вели разведку.
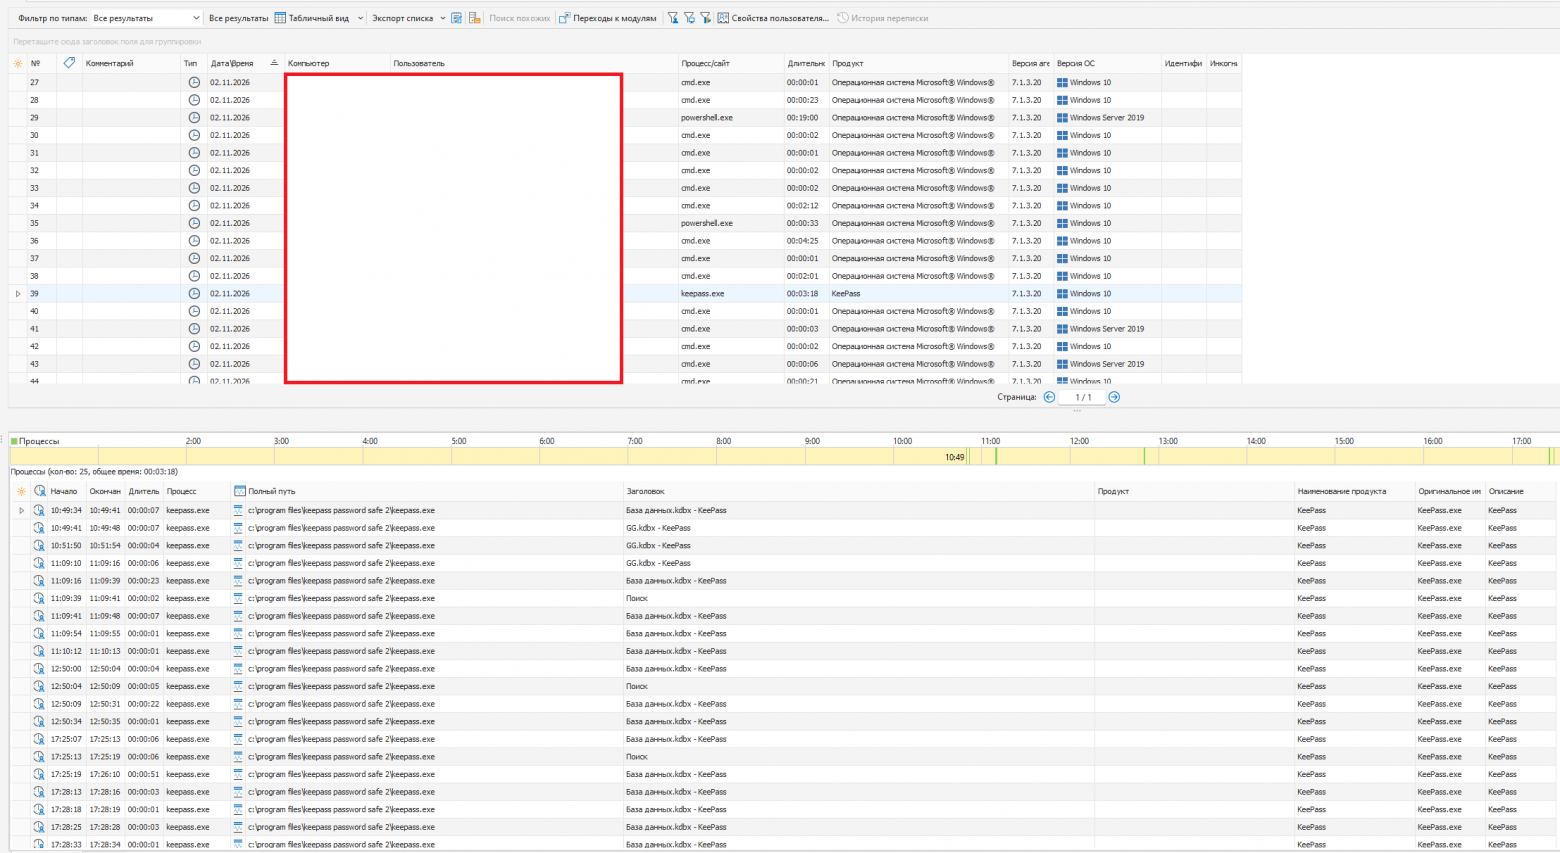
Следом нужно было понять масштаб компрометации: сколько рабочих станций привилегированных пользователей реально пострадали. Здесь помог довольно неочевидный инструмент: система предотвращения утечек (DLP) «СёрчИнформ КИБ». В ней есть модуль контроля приложений (ProgramController), который фиксирует пользовательскую активность в конкретном ПО. Зная имена процессов, которыми пользовались взломщики, мы изучили статистику: на каких ПК они были активны. В результате сразу определили все зараженные станции и скомпрометированные учетки.
Это и позволило восстановить ход действий и даже дальнейший план атакующих.
Третьим шагом стал анализ сетевой активности процессов, связанных с localtonet и gsocket. Для этого задействовали системы управления событиями безопасности (SIEM), межсетевые экраны (NGFW по NetFlow), еще раз вручную прошлись по логам антивируса и журналам ОС (Linux и Windows). Смогли выявить IP-адреса злоумышленников, с которых шли подключения. Сначала поставили их на недолгий контроль, затем полностью заблокировали тем же антивирусом, GPO и NGFW (по сигнатурам трафика).
Итого мы выявили все зараженные узлы, задействованные в атаке. Часть восстановили из резервной копии, часть очистили антивирусом и сторонними средствами. Всю информацию передали в другие пострадавшие компании группы, вплоть до подрядчика, чья безалаберность (открытый RDP вместо нормально настроенной приватной сети) – чтобы и они могли восстановиться.
По временным меткам весь путь злоумышленников от входа в нашу сеть до обнаружения атаки занял чуть меньше суток. К концу понедельника картина была собрана целиком. На полный разбор инцидента и восстановление инфраструктуры ушло полтора месяца.
Какие выводы сделали
По итогам расследования мы пришли к выводу, что атака носила разведывательный характер и готовила почву для вымогательства: продажи учетных записей, продажи самого закрепления в сети или последующего запуска шифровальщика.
Хакеров оперативно выявили, поэтому устроить большие проблемы они не успели: не оставили шифровальщиков и не попытались «вынести» данные.
Все началось с того, что сотрудник ИБ обратил внимание на отключенный агент на своей станции и не отложил разбор на потом. За эту «ниточку» удалось распутать весь инцидент. Это в очередной раз подтвердило правило: безопасность всей системы равна уровню безопасности самого слабого звена. Хотя у нас был почти полный комплекс систем ИБ для защиты внешнего и внутреннего периметра, нас атаковали через цепочку поставок – со стороны другой организации. Поэтому безопасность информационных систем компании зависит не только от собственного периметра, но и также от уровня защиты подрядчиков.
Но как это реализовывать на деле – большой вопрос. В рамках сотрудничества мы анкетируем подрядчиков на предмет их ИТ- и ИБ-инфраструктуры, но по факту проверить верность заполнения анкет не можем. Как вы решаете эту проблему? Поделитесь в комментариях.


Комментарии 0