Многие провайдеры, работающие с VMware Cloud Director, рано или поздно слышат от клиентов один и тот же запрос:
«Сделайте нам, пожалуйста, PostgreSQL/MySQL, чтобы мы могли просто подключаться к базе, а всё остальное — бэкапы, обновления и отказоустойчивость — было на вашей стороне».
Если раздавать «голые» ВМ, получается бесконечный поток тикетов и инсталляций. Если строить собственный DBaaS «на коленке», есть риск получить систему, которую сложно поддерживать.
Для таких сценариев VMware предложила связку:
VMware Cloud Director как портал и многотенантная IaaS-оболочка;
Cloud Director extension for Data Solutions (DSE) как каталог data services для арендаторов;
VMware Data Services Manager (DSM) как контрол-плейн для PostgreSQL / MySQL (и не только) на виртуальных машинах.
Что такое VMware Cloud Director extension for VMware Data Solutions
VMware Cloud Director extension for VMware Data Solutions (далее — Data Solutions Extension, DSE) — расширение VMware Cloud Director, которое позволяет провайдерам предлагать заказчикам готовые сервисы обработки данных как услугу (Data-as-a-Service). Расширение добавляет к платформе Cloud Director каталог типовых решений уровня PaaS и упрощает их жизненный цикл в многотенантной среде.
В состав поддерживаемых решений входят, в частности:
VMware SQL with MySQL;
VMware SQL with PostgreSQL;
VMware RabbitMQ;
в более поздних версиях — дополнительные решения, такие как MongoDB.
В классической конфигурации Data Solutions Extension разворачивает эти сервисы поверх Kubernetes‑кластеров, подготовленных через Container Service Extension (CSE). Kubernetes-кластер создается и управляется Cloud Director, а сами сервисы данных устанавливаются в выбранный кластер через оператор, управляемый DSE.
При интеграции с VMware Data Services Manager Data Solutions Extension получает дополнительный тип бэкенда: помимо Kubernetes-сервисов, в каталоге появляются инстансы баз данных на виртуальных машинах, полностью управляемые DSM. Для арендатора они выглядят как еще один тип data service, доступный из того же интерфейса Cloud Director.
Общее устройство и принцип работы Data Solutions Extension
В описанном ниже Kubernetes-сценарии Data Solutions Extension используется вместе с Container Service Extension (CSE) версии 4.0 и выше. На уровне провайдера реализуется следующая последовательность:
Развёртывание CSE и Kubernetes‑кластеров.
Провайдер включает CSE, настраивает шаблоны TKG‑кластеров и разрешает арендаторам создавать кластеры Kubernetes в рамках своих организаций (Org VDC).Установка и онбординг Data Solutions Extension.
DSE развертывается как solution add-on к Cloud Director. После установки в административном интерфейсе Cloud Director появляется новый раздел управления дата‑сервисами.Настройка контейнерных реестров и репозиториев пакетов.
Перед публикацией решений провайдер настраивает доступ к контейнерному реестру, содержащему образы сервисов и операторов (как правило, это реестры VMware/Broadcom или их зеркала во внутреннем реестре провайдера).Публикация data services арендаторам.
Провайдер выбирает, какие решения будут доступны конкретным организациям, и при необходимости ограничивает набор сервисов (например, только PostgreSQL и MySQL).Установка Service Operator в кластеры арендатора.
Перед созданием инстанса сервиса данных арендатор устанавливает в выбранный Kubernetes‑кластер оператор (Data Solutions Operator). Этот оператор отвечает за полный жизненный цикл сервисов в конкретном кластере: развертывание, обновление, масштабирование и удаление.
После выполнения этих шагов арендатор может развернуть Kubernetes-инстанс выбранного сервиса (RabbitMQ, PostgreSQL, MySQL и т.д.) через портал Cloud Director. В случае интеграции с VMware Data Services Manager, помимо Kubernetes‑решений, становится доступен запуск управляемых DSM экземпляров PostgreSQL/MySQL на виртуальных машинах.
Что такое VMware Data Services Manager
VMware Data Services Manager — это решение для управления базами данных в среде vSphere, которое предоставляет провайдерам и корпоративным ИТ-подразделениям набор инструментов для реализации Database-as-a-Service. DSM позволяет по запросу разворачивать и автоматически обслуживать экземпляры популярных СУБД, таких как PostgreSQL, MySQL и Microsoft SQL Server, на виртуальных машинах.
С точки зрения администраторов инфраструктуры DSM работает как средство централизованного управления парком баз данных: предоставляет централизованный обзор всех инстансов, единые политики по ресурсам, версиям и резервному копированию. Для пользователей баз данных DSM даёт self-service-возможности — создание и обслуживание собственных экземпляров в заданных рамках, без необходимости разбираться в деталях vSphere и конкретного движка СУБД.
Жизненный цикл БД (первичное развертывание, резервное копирование, установка обновлений безопасности, обновление версий движка) в DSM во многом автоматизирован, что снижает операционные затраты и уменьшает количество рутинных операций, выполняемых вручную.
Зачем вообще нужен Data Services Manager под Cloud Director
Без использования Data Services Manager каждый арендатор, по сути, строит собственный «зоопарк» баз данных внутри выделенных Org VDC на виртуальных машинах. Провайдер при этом получает десятки и сотни разнородных инсталляций PostgreSQL/MySQL, за которые формально отвечает клиент, но к которым регулярно возникают вопросы по производительности, резервному копированию и обновлениям.
Data Services Manager позволяет вынести управление базами данных в отдельный слой и стандартизировать этот «зоопарк»:
поднимает ВМ с нужной версией PostgreSQL / MySQL по шаблону;
следит за патчами и минорными обновлениями;
автоматизирует бэкапы и восстановление;
даёт API и политики, чтобы не плодить уникальные конфигурации.
В связке с Data Solutions Extension DSM выступает бэкендом для VM-based сервисов VMware Postgres by DSM и VMware MySQL by DSM. Cloud Director по-прежнему отвечает за многотенантность, распределение ресурсов и пользовательский интерфейс, а DSM — за жизненный цикл самих инстансов баз данных.
Арендатор, заходя в портал, видит просто новый тип ресурса:
«VMware Postgres by DSM / VMware MySQL by DSM»
и может развернуть базу через мастер, не зная, что за этим стоит отдельный контрол-плейн DSM.
Архитектура связки Cloud Director + DSE + DSM
В логическом представлении совместная работа VMware Cloud Director, Data Solutions Extension и VMware Data Services Manager опирается на разделение плоскостей управления и данных.
vSphere / NSX‑T
На уровне инфраструктуры находятся кластеры vSphere и сеть NSX‑T. Здесь выполняются виртуальные машины с базами данных, используются хранилища (datastore) и реализуются сетевые сегменты, к которым впоследствии подключаются инстансы СУБД. Политики размещения (storage policies, теги, пулы ресурсов) и сетевая сегментация (org-сети, распределенные порт‑группы) настраиваются на этом уровне и далее используются вышестоящими компонентами.
VMware Data Services Manager 2.2.x
Data Services Manager представляет собой отдельный контрол-плейн для управления базами данных в среде vSphere. Он подключается к vCenter, видит доступные кластеры, хранилища и сети и, опираясь на них, создает собственные сущности:
инфраструктурные политики (Infrastructure Policies), описывающие, какие инфраструктурные ресурсы использовать;
локации резервного копирования (Backup Locations);
управляемые экземпляры баз данных (PostgreSQL, MySQL и др.) на виртуальных машинах.
DSM отвечает за полный жизненный цикл этих экземпляров: развертывание, обновления, резервное копирование и восстановление.
VMware Cloud Director
Cloud Director обеспечивает многотенантный доступ к ресурсам vSphere/NSX-T. На этом уровне определяются организации (Org), виртуальные дата-центры (Org VDC), каталоги, права доступа и сетевая изоляция арендаторов. Cloud Director выступает единым пользовательским порталом и точкой интеграции для дополнительных решений, разворачиваемых в виде плагинов.
VMware Cloud Director extension for VMware Data Solutions (DSE)
Data Solutions Extension разворачивается как solution add-on к Cloud Director и добавляет в его интерфейс каталог сервисов обработки данных (data services). DSE:
интегрируется с Container Service Extension (CSE) для управления Kubernetes‑бэкендами (RabbitMQ, VMware SQL, MongoDB и т. д.);
интегрируется с VMware Data Services Manager для предоставления VM-базированных сервисов VMware Postgres by DSM и VMware MySQL by DSM.
Фактически DSE выступает посредником между запросами арендатора из портала Cloud Director и соответствующим бэкендом (Kubernetes-кластером либо DSM).
Организации арендаторов (tenants)
На стороне арендатора Cloud Director предоставляет единый интерфейс для работы с дата-сервисами. Администратор организации видит опубликованные провайдером типы сервисов (включая VMware Postgres by DSM и VMware MySQL by DSM), доступные инфраструктурные политики и профили резервного копирования и, не взаимодействуя напрямую с DSM, может создавать и обслуживать экземпляры баз данных в рамках выделенных ему ресурсов.
Поток операций при создании инстанса БД
Упрощённо последовательность действий при создании новой базы данных через портал Cloud Director выглядит следующим образом:
Администратор в интерфейсе Cloud Director выбирает в каталоге Data Solutions нужный тип сервиса (например, VMware PostgreSQL by DSM), организацию и Org VDC, политику размера и профиль резервного копирования.
Data Solutions Extension, получив запрос, обращается по API к VMware Data Services Manager и передает ему параметры будущего инстанса: выбранную инфраструктурную политику, backup‑локацию, организационный контекст и т.п.
DSM, опираясь на свои настройки и объекты vSphere (кластеры, storage policies, сети), создаёт виртуальную машину с заданной конфигурацией, устанавливает и настраивает на ней СУБД, регистрирует ее как управляемый экземпляр и привязывает к соответствующей инфраструктурной политике и политике резервного копирования.
После успешного развертывания DSM возвращает статус и основные параметры подключения (адрес, порт, имя базы данных, пользователя по умолчанию) в Data Solutions Extension, который отражает их в интерфейсе Cloud Director от имени арендатора.
В дальнейшем операции управления (изменение размера, запуск/остановка, запуск резервного копирования, удаление инстанса) инициируются из Cloud Director, проходят через DSE и транслируются в соответствующие вызовы API DSM.
Таким образом, Cloud Director и Data Solutions Extension остаются единым пользовательским и тенантным уровнем, а DSM берет на себя все задачи по управлению жизненным циклом конкретных экземпляров баз данных на виртуальных машинах, используя vSphere/NSX-T как базовую инфраструктуру.
Установка Data Solution add‑on
В общих чертах установка расширения со стороны провайдера выглядит так.
Загрузите ISO-образ расширения Data Solution;
После загрузки ISO-файла войдите на портал провайдера VCD, перейдите в раздел More > Solution Add-On Management и нажмите кнопку загрузки (upload);
Выберите опцию «Create add-on instance after the upload is complete», чтобы сразу создать экземпляр надстройки Data Solution, и нажмите кнопку загрузки;
Примите лицензионное соглашение (EULA);
Укажите имя экземпляра надстройки и выберите опцию «Delete Previous UI Plugin Versions» если вы обновляете экземпляр с более старой версии);
Нажмите кнопку «Finish», чтобы запустить установку надстройки Data Solution Extension. Вы можете отслеживать ход установки, щелкнув по экземпляру и перейдя на вкладку «Tasks».
Роли и права доступа для работы с Data Solutions Extension
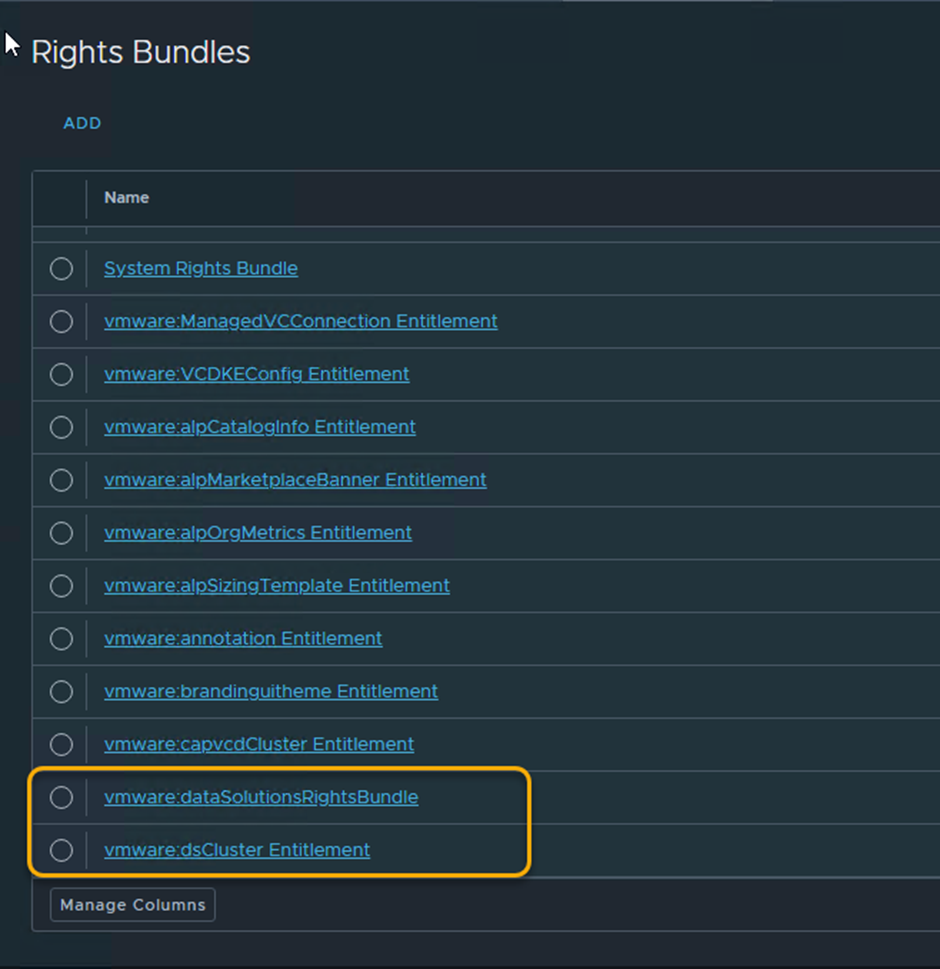
Во время установки расширение Data Solution создает новые пакеты прав (right bundles). Эти пакеты прав предоставляют дополнительные разрешения для управления жизненным циклом решения для работы с данными.
Для корректной работы Data Solutions Extension в многотенантной среде недостаточно установить сам плагин. Необходимо также создать и назначить соответствующие роли и права доступа в Cloud Director. Это особенно важно, если разные сотрудники арендатора должны выполнять отдельные задачи: установка операторов, развёртывание инстансов, эксплуатация и т.п.
В типовой конфигурации используются следующие специализированные роли:
Роль Tenant Data Solutions Operator
Роль Tenant Data Solutions Operator предназначена для пользователей арендатора, которые отвечают за установку и обновление Kubernetes‑оператора Data Solutions в кластерах, принадлежащих этой организации.
Рекомендуемая схема подготовки роли:
в качестве основы используется глобальная роль Kubernetes Cluster Author;
в клонированную роль добавляются дополнительные права, связанные с Data Solutions Extension, в том числе:
просмотр и управление объектами DSCLUSTER, DSINSTANCE, DSINSTANCETEMPLATE, DSORGCONFIG, DSPROVISIONING;
права на просмотр и изменение конфигурации Data Solutions (DSCONFIG);
права на управление собственным API-токеном пользователя.
Пользователи с ролью Tenant Data Solutions Operator должны иметь права на изменение целевых Kubernetes‑кластеров (минимум - edit-права на соответствующие TKG‑кластеры), поскольку именно в эти кластеры разворачивается оператор.
Роль Tenant Data Solutions User
Роль Tenant Data Solutions User предназначена для пользователей, которые создают и управляют инстансами data services, но не занимаются установкой операторов.
Типичная конфигурация роли:
основа - глобальная роль Kubernetes Cluster Author;
дополнительные права:
просмотр конфигурации Data Solutions и статуса операторов;
полный контроль над объектами DSINSTANCE (создание, изменение, удаление инстансов);
просмотр доступных шаблонов инстансов (DSINSTANCETEMPLATE);
просмотр конфигурации организации в части Data Solutions (DSORGCONFIG).
Пользователь с этой ролью может, не имея административного доступа к Cloud Director, самостоятельно разворачивать и обслуживать инстансы PostgreSQL/MySQL или других сервисов, опубликованных провайдером.
Модификация роли Organization Administrator
Роль Organization Administrator также должна быть расширена, чтобы администратор организации мог:
просматривать состояние Kubernetes‑кластеров и операторов Data Solutions;
видеть конфигурацию, примененную на уровне организации (DSORGCONFIG);
отслеживать состояние инстансов дата-сервисов.
Как правило, в роль Organization Administrator добавляются права на просмотр (View) всех основных сущностей Data Solutions и, при необходимости, полный контроль над конфигурацией организации в части Data Solutions.
Публикация набора прав арендаторам
В ходе установки Data Solutions Extension в Cloud Director автоматически создается bundle прав, включающий все необходимые разрешения для работы с DSE (часто он называется vmware:dataSolutionsRightsBundle). Провайдеру необходимо:
Опубликовать этот bundle для нужных организаций.
Создать или скорректировать роли (Tenant Data Solutions Operator, Tenant Data Solutions User, Organization Administrator) с учетом требований к разделению обязанностей.
Назначить подготовленные роли конкретным пользователям или группам арендатора.
Без корректного назначения прав пользователи не увидят раздел Data Solutions в портале либо не смогут установить оператор и развернуть инстансы сервисов.
Практика: как выглядит подключение DSM к Cloud Director
Далее приводится упрощенный сценарий интеграции со стороны провайдера. Конкретные пункты, названия вкладок и требования к настройке могут отличаться в зависимости от версии Data Solutions Extension, но общая последовательность шагов остается одинаковой.
Исходим из того, что:
VMware Cloud Director и Data Solutions Extension уже установлены;
роли и права для работы с Data Solutions настроены;
VMware Data Services Manager 2.2.x развернут и имеет сетевую связность с vCenter и Cloud Director.
Шаг 0. Базовая конфигурация Data Solutions Extension.
После установки add-on’а в разделе More → Data Solutions выполняется исходная настройка расширения: при необходимости задаются параметры доступа к контейнерному реестру и пакетным репозиториям для Kubernetes‑бэкендов (VMware SQL for Kubernetes, RabbitMQ и другие). Для VM‑базированных сервисов на DSM этот шаг критичен только в том случае, если в одной и той же среде планируется одновременно использовать и Kubernetes-, и VM-варианты сервисов.
Шаг 1. Подготовка DSM
Перед настройкой интеграции в Cloud Director необходимо привести DSM в рабочее состояние.
Подключение vCenter.
В консоли DSM выполняется регистрация того vCenter Server, поверх которого работает Cloud Director: указываются FQDN, учётные данные с правами на чтение инвентаря и настройки TLS. После этого DSM видит кластеры, пул ресурсов, хранилища (datastore) и сети, которые будут использоваться для размещения баз данных.Выбор площадок и политик размещения.
На основе данных vCenter выбираются:кластеры и/или ресурсные пулы, допустимые для развёртывания инстансов БД;
набор storage policies, которые будут применяться к дискам ВМ с СУБД;
сетевые сегменты (порт-группы), в которых должны находиться виртуальные машины с базами;
классы виртуальных машин (VM classes), определяющие размер ВМ для СУБД — обязательный параметр, который задаёт объём vCPU и vRAM для ВМ с базой данных.
Создание Infrastructure Policies.
В DSM создаются инфраструктурные политики, определяющие «класс сервиса» для будущих инстансов БД. В каждой политике задаются:размер ВМ (число vCPU, объём памяти, размеры и типы дисков);
тип и версия СУБД (PostgreSQL, MySQL, допустимые версии);
используемый кластер / ресурсный пул;
storage policy и сеть по умолчанию.
Настройка Backup Locations.
В DSM настраиваются backup‑локации, описывающие целевые хранилища резервных копий (в рассматриваемом сценарии — S3-совместимое объектное хранилище), параметры доступа и базовые настройки (например, использование шифрования). Этими локациями затем будут пользоваться политики резервного копирования.
Важно: Infrastructure Policies и Backup Locations являются сущностями самого DSM и создаются в его веб‑интерфейсе (или через плагин DSM в vSphere Client), а не во vSphere напрямую.
Шаг 2. Настройка интеграции DSM в Cloud Director (Data Solutions Extension)
После подготовки DSM выполняется его подключение к Data Solutions Extension.
Сервисная учетная запись в DSM.
В DSM создаётся отдельный сервисный пользователь с минимально необходимыми правами для:чтения списка инфраструктурных политик и backup‑локаций;
создания, изменения и удаления инстансов PostgreSQL / MySQL.
Регистрация DSM в DSE.
В административном интерфейсе Cloud Director, в разделе настройки Data Solutions Extension, в блоке интеграции с DSM указываются:базовый URL DSM;
имя сервисной учетной записи в DSM;
способ аутентификации (пароль или токен);
корневой/промежуточный сертификат УЦ DSM, чтобы DSE мог проверить TLS‑соединение.
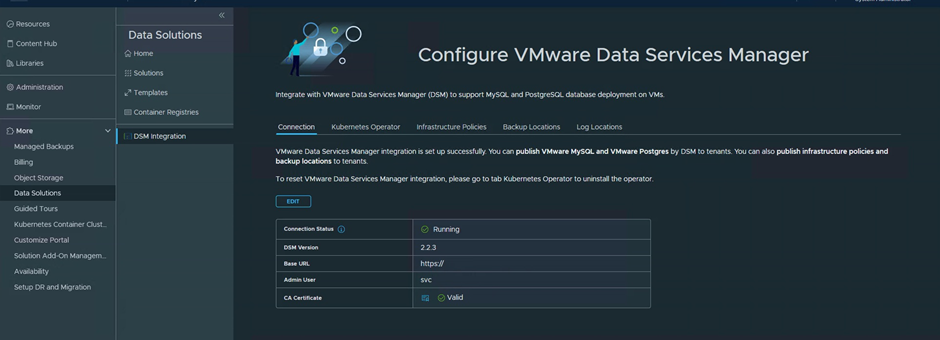
Проверка состояния интеграции.
После сохранения настроек выполняется проверка соединения. При успешной интеграции в интерфейсе DSE отображается:Connection Status: Running;
DSM Version: 2.2.x (версия, рассматриваемая в примере);
информация о валидности сертификата.
С этого момента Cloud Director через Data Solutions Extension может использовать DSM как бэкенд для VM‑базированных сервисов и получать от него список доступных политик и backup-локаций.
Шаг 3. Публикация сервисов и политик арендаторам
Следующий этап — сделать интегрированные сервисы и политики доступными в организациях арендаторов.
Публикация типов сервисов.
В настройках Data Solutions Extension провайдер выбирает, какие data services будут доступны:VMware PostgreSQL by DSM;
VMware MySQL by DSM;
при необходимости — другие сервисы (RabbitMQ, Kubernetes‑варианты VMware SQL, MongoDB и т.д.).
Публикация инфраструктурных политик и backup-профилей.
Далее настраивается сопоставление: организация → доступные инфраструктурные политики DSM и профили резервного копирования.
Пример: для тестовой организации могут быть доступны только политики dev-small-* и менее агрессивные backup-профили, а для продуктивных — prod-* с более жёсткими требованиями по ресурсам и ретеншену.
В результате администратор арендатора в портале Cloud Director видит не «сырые» параметры ВМ и СХД, а ограниченный и понятный набор заранее подготовленных вариантов.
Шаг 4. Работа со стороны администратора арендатора
Со стороны tenant administrator использование сервисов DSM выглядит как работа с обычным каталогом PaaS-услуг.
Доступ к каталогу Data Solutions.
В интерфейсе Cloud Director, в разделе Data Solutions, для организации появляются новые карточки сервисов (VMware PostgreSQL by DSM, VMware MySQL by DSM и т.д.)
Конкретный набор карточек зависит от того, какие сервисы и политики опубликовал провайдер и какие роли назначены пользователю.Создание инстанса базы данных.
При запуске мастера создания инстанса администратор арендатора последовательно указывает:организацию и Org VDC, в рамках которых будет размещён сервис;
имя инстанса;
политику размера / класс сервиса (из набора, опубликованного провайдером);
профиль резервного копирования (частота, срок хранения, целевая backup-локация);
сетевые параметры (org‑vDC network, необходимость внешней публикации и т.п.).
Эксплуатация инстанса.
После запуска процесса развертывания в UI Cloud Director отображаются:статус инстанса (Creating → Running или Failed при ошибке);
параметры подключения (имя хоста, порт, имя базы данных, учетная запись по умолчанию);
при наличии настроенного резервного копирования — история бэкапов и доступные операции восстановления.
Все дальнейшие операции выполняются через Cloud Director и Data Solutions Extension. Арендатор не взаимодействует напрямую с интерфейсом DSM: DSM остается внутренним инструментом провайдера, в котором сосредоточено управление жизненным циклом экземпляров баз данных, тогда как Cloud Director обеспечивает многотенантный портал и разграничение доступа.
Дополнительно: использование Kubernetes‑сервисов Data Solutions
Если помимо VM-базированных сервисов на DSM провайдер одновременно предлагает арендаторам и Kubernetes-варианты data services (например, VMware SQL for Kubernetes или RabbitMQ), к описанным выше шагам добавляется ещё один элемент — установка оператора Data Solutions в целевые TKG-кластеры.
В этом случае со стороны арендатора выполняется следующая дополнительная операция:
Установка Service Operator в кластер.
Пользователь с ролью Tenant Data Solutions Operator входит в портал арендатора, переходит в раздел More → Data Solutions → Settings → Kubernetes Operator, выбирает нужный TKG‑кластер и инициирует установку оператора. На стороне Kubernetes при этом создаются системные пространства имён (например, ‘vcd-ds-system’ и ‘vcd-ds-workloads’) и контроллеры, отвечающие за жизненный цикл инстансов Kubernetes‑сервисов.После установки оператора в этом кластере становятся доступны операции по развёртыванию и сопровождению Kubernetes-бэкендов (RabbitMQ, VMware SQL for Kubernetes и т.п.) через тот же раздел Data Solutions. Для VM-базированных сервисов на DSM установка оператора в Kubernetes-кластер арендатора не требуется, но в реальных средах оба варианта нередко сосуществуют, поэтому имеет смысл рассматривать их как части единой платформы data services.
Политики ресурсов и бэкапы: как не превратить все в бардак
При использовании VMware Data Services Manager совместно с Cloud Director и Data Solutions Extension качество итогового сервиса во многом определяется тем, насколько аккуратно спроектированы политики. Если ограничиться только «ручным» созданием инфраструктурных политик и backup-локаций без общего подхода, среда быстро превращается в набор разрозненных конфигураций, отличающихся от арендатора к арендатору.
Ниже — несколько аспектов, которые имеет смысл стандартизировать.
Размеры и классы сервисов
Рекомендуется заранее определить ограниченный набор классов сервисов и отразить их в инфраструктурных политиках DSM:
dev-small - 2 vCPU, 4 ГБ RAM, диск 20–50 ГБ, назначение: разработка, тестовые стенды;
prod-medium - 4 vCPU, 8–16 ГБ RAM, диск 100–200 ГБ, назначение: небольшие продуктивные нагрузки;
prod-critical - увеличенные ресурсы, отдельный storage policy, отдельный класс хранилища.
Каждый такой класс фиксируется в виде отдельной Infrastructure Policy DSM и публикуется через DSE только тем организациям, которым он действительно необходим. Это упрощает:
планирование ресурсов на уровне vSphere (понятно, какие классы потребления существуют);
коммуникацию с арендаторами (вместо «любой конфигурации» им предлагается конечный набор профилей).
Версии СУБД и жизненный цикл
Важно явно задать перечень поддерживаемых версий PostgreSQL и MySQL и закрепить его в регламенте эксплуатации:
разрешённые версии (например, PostgreSQL 14/15/16, MySQL 8.x — с учётом матрицы поддержки конкретной версии DSM);
версии, находящиеся в стадии вывода из эксплуатации (deprecation);
недопустимые версии (старые релизы, для которых не выполняются обновления безопасности).
В VMware Data Services Manager список доступных версий СУБД управляется на уровне самого DSM и является общим источником правды для всех инстансов. Infrastructure Policies при этом отвечают только за инфраструктурные аспекты (кластеры, storage policies, сети, классы ВМ) и не содержат привязки к конкретным версиям PostgreSQL или MySQL.
Управление жизненным циклом версий обычно строится так: в DSM включаются только поддерживаемые релизы, для устаревающих версий сначала запрещается развертывание новых инстансов (при этом существующие продолжают работать), а затем планируется их обновление или миграция на более новые версии в согласованные с заказчиками сроки.
Политики резервного копирования и backup-профили
Частота и глубина резервного копирования для dev- и prod-систем, как правило, различаются. Логично выделить отдельные профили:
dev-backup - полные бэкапы раз в сутки, срок хранения 7 дней, общая backup-локация;
prod-standard - резервное копирование каждые 4 часа, хранение 30 дней, выделенная backup-локация;
prod-extended - целевые RPO/RTO, подтверждённые тестами восстановления, отдельное хранилище с иным уровнем отказоустойчивости.
На стороне DSM профили бэкапов и backup‑локации описываются централизованно, а через DSE они становятся доступными арендаторам в виде ограниченного набора вариантов. Желательно, чтобы изменение этих профилей было зарезервировано за платформенной командой, а не выполнялось точечно под каждого арендатора.
Сетевая модель и доступ
Ещё стоит стандартизировать сетевую привязку и правила доступа к базам:
использование отдельных сетей/сегментов для трафика баз данных;
фиксированная модель firewall‑правил: разрешение доступа только из определённых org-сетей арендатора;
запрет прямого доступа к административным интерфейсам СУБД из внешних сетей.
С точки зрения DSM это выражается в том, какие сети и security-политики используются в инфраструктурных политиках, а на стороне Cloud Director - в том, какие org-vDC network доступны конкретной организации для привязки к сервисам.
Квоты и ограничения на уровне арендатора
Помимо технических политик DSM и DSE, имеет смысл задать организационные ограничения:
максимальное количество инстансов БД определённого класса на одну организацию;
верхние границы по совокупному потреблению vCPU/RAM/диска инстансами DSM внутри Org VDC;
требования к обязательному использованию бэкапов для продакшн-классов.
Часть этих ограничений реализуется средствами Org VDC в Cloud Director (квоты ресурсов), часть - регламентами и процессами утверждения новых политик/классов сервисов.
Именование и каталогизация
Отдельно стоит продумать соглашения по именованию:
инфраструктурных политик (по типу нагрузки, размеру, версии СУБД);
backup-профилей;
самих инстансов БД, создаваемых арендаторами.
Единые шаблоны имён облегчают навигацию и анализ инцидентов: по имени политики или сервиса сразу видно, для чего он предназначен и в каком классе ресурсов/надёжности работает.
Чем четче и проще будет набор предоставляемых классов сервисов и политик, тем меньше потребуется ручных действий в DSM и Cloud Director. Для арендаторов это выражается в понятном каталоге готовых вариантов, а для платформенной команды - в предсказуемом и управляемом ландшафте баз данных, без избыточного разнообразия конфигураций.
Наблюдаемость: где смотреть, если «что-то тормозит»
Классическая проблема: арендатор жалуется, что база «иногда тупит». Cloud Director показывает зелёный статус сервиса, DSM - «вроде все нормально», а приложение периодически получает тайм-ауты.
Чтобы не превращать такие ситуации в марафон переписок, имеет смысл сразу продумать единый стек мониторинга:
как минимум, собирать метрики из DSM (CPU/RAM/диск по ВМ vSphere, состояние инстанса) в централизованную систему мониторинга;
заранее договориться, какие дашборды (vSphere, сеть, СХД и СУБД) смотреть при инциденте и какие метрики считать ключевыми.
Полезно также формализовать в документации для внутренних инженеров, через какие компоненты проходят события по базе данных: Cloud Director → Data Solutions Extension → DSM → система мониторинга и оповещения.
Вместо вывода
Связка VMware Cloud Director, Data Solutions Extension и VMware Data Services Manager 2.2.x позволяет провайдеру построить полноценный on‑premise сервис баз данных без разработки собственной панели и оркестратора.
На практике это даёт:
арендаторам - self‑service PostgreSQL / MySQL с предсказуемыми классами ресурсов и понятной моделью резервного копирования;
платформенной команде - единый контрол‑плейн DSM для управления жизненным циклом экземпляров БД;
Cloud Director — роль единой точки входа, учёта ресурсов и разграничения доступа между организациями.
Если суммировать ключевые моменты, от которых зависит, будет ли эта связка пригодна для «продового» использования, их можно свести к следующим.
Стандартизация классов сервисов и политик
Набор Infrastructure Policies и backup‑профилей должен быть ограниченным и понятным. Чем меньше «уникальных» конфигураций на арендатора, тем проще сопровождать ландшафт БД и планировать ресурсы. Фактически политики DSM становятся контрактом между провайдером и арендаторами: что именно и на каких условиях доступно «как сервис».Четкое разграничение зон ответственности
Важно заранее определить, за что отвечает каждый уровень:vSphere/NSX-T - базовая инфраструктура (выделение ресурсов, отказоустойчивость на уровне кластера, сеть);
DSM - развертывание, обновление и резервное копирование экземпляров СУБД;
Cloud Director + DSE - многотенантный портал, управление доступом и каталогом data services.
Чем меньше «обходных путей» вокруг этих границ (ручных настроек на ВМ, прямых логинов в БД на стороне провайдера), тем стабильнее и прозрачнее получается сервис.
Встраивание в мониторинг и процессы изменений DSM и DSE должны быть включены в общую систему наблюдаемости и change-менеджмента наравне с vSphere и сетевой инфраструктурой. Желательно:
заранее определить, какие метрики по БД и ВМ считаются ключевыми;
выстроить понятный путь инцидентов (от Cloud Director до DSM и инфраструктуры);
формализовать процедуру обновления DSM и Data Solutions Extension, включая предварительную проверку зависящих компонентов.
Если эти вещи продуманы заранее, то для арендаторов сервис «PostgreSQL/MySQL по кнопке» остаётся таким же прозрачным и предсказуемым, а для провайдера - управляемым и масштабируемым, даже когда количество организаций и экземпляров баз данных начинает исчисляться десятками и сотнями.
Комментарии 0