Представьте: в пятницу я заканчиваю работу над новой версией программы. Проверки пройдены, до понедельника код точно никто не тронет. Но в понедельник я открываю отчет и вижу новое предупреждение об уязвимости. Появляется вопрос: чем таким небезопасным программа занималась на выходных?
Если коротко: ничем. Просто изменились наши знания о ней.
А если длинно: кто-то нашел ошибку в библиотеке, которую использует программа. Теперь надо выяснить, можно ли воспользоваться этой ошибкой в нашем сервисе и что делать с релизом.
Я Иван Басенко, менеджер продукта Security PDLC в Cloud.ru. На конференции я рассказывал о разработке безопасного программного обеспечения — РБПО. Здесь разберу ее на одном примере: от понедельничного предупреждения до решения о выпуске. По пути станет понятно, зачем нужны повторные проверки, общая история находок и ИИ-помощник.
Отчет, ты чего покраснел
В этом примере я проверяю ту же сборку, что и в пятницу. Это важно. Даже без новых коммитов при повторной сборке могли обновиться зависимости или базовый образ контейнера. Тогда программы уже различаются, и сначала нужно сравнить их состав.
У нас же файлы остались прежними. Зато за выходные обновилась база, с которой работает сканер.
Для примера возьмем вымышленную библиотеку ParcelReader 2.4. Она помогает работать с архивами. В пятницу сканер не знал о проблемах в этой версии.
В воскресенье исследователь сообщил об ошибке: при распаковке специально подготовленного архива библиотека может записать файл за пределами нужной папки. В понедельник эти сведения появились в базе сканера — и он выдал предупреждение.
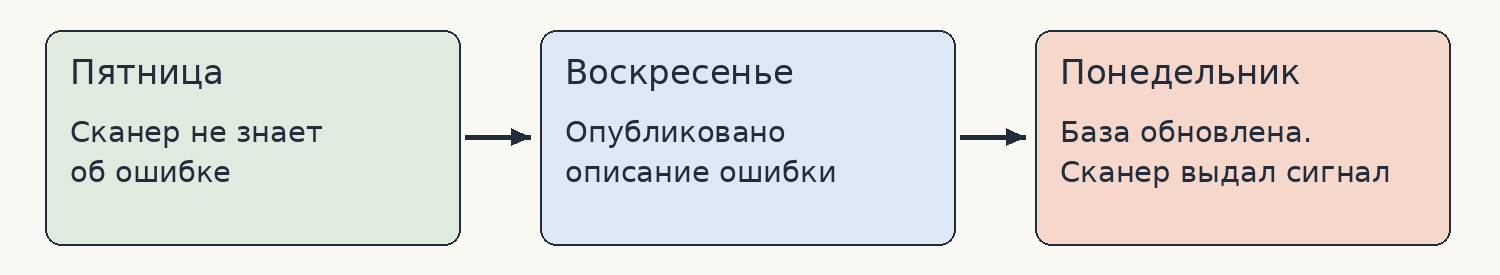
Ошибка могла существовать давно. В воскресенье ее только обнаружили. Поэтому два отчета об одной и той же сборке вполне могут различаться: потому что в понедельник проверка получила уже новые вводные.
Отсюда простое следствие: проверять нужно и уже выпущенные версии. Если ждать следующего коммита, новая проблема останется без внимания до очередной правки кода.
Опасна ли эта ошибка для нашего сервиса
Окей, сканер нашел ParcelReader 2.4. Но пока мы не знаем, можно ли через нее навредить нашему сервису.
Библиотека умеет и показывать список файлов в архиве, и распаковывать их. Ошибка касается распаковки. А сервис, допустим, только показывает список. «Тогда нас это не касается, да?» — говорит разработчик. Возможно. Проверим.
Нужно ответить на три вопроса:
Та ли версия попала в сборку? Смотрим содержимое готовой программы. Файл зависимостей помогает начать поиск, но окончательный ответ ищем в том, что собираемся выпускать.
Вызываем ли мы распаковку? Проверяем не только основной код, но и вспомогательные обработчики. Нужная функция может вызываться через другую функцию — и оказаться не на виду.
Может ли пользователь передать опасный архив? Выясняем, откуда сервис получает файлы и куда имеет право их записывать. Нам нужен весь путь: от чужого файла до действия, которое вызывает ошибку.
После проверки возможны четыре ответа:
Затронутой версии в сборке нет. Выясняем, почему сработал сканер, и сохраняем результат проверки.
Версия есть, но опасный сценарий в нашем сервисе выполнить нельзя. Записываем, как это установили.
Ошибка затрагивает сервис. Исправляем и проверяем результат.
Пока непонятно. Указываем, каких данных не хватает, и продолжаем разбор.
Во втором случае сканер не обязательно ошибся: уязвимая библиотека действительно есть. Просто сервис не использует ее опасную функцию. Но если завтра мы добавим распаковку, вывод придется проверить заново.
Разработчику здесь помогает знание своего кода, а специалисту по безопасности приложений (AppSec) нужно проверить, что ничего не упущено. Чтобы коллеге не пришлось повторять весь поиск, передаем ему найденные вызовы, настройки и результаты проверки.
Как переиспользовать разбор
Мы проверили ParcelReader и обсудили результат с AppSec. На следующей сборке предупреждение пришло снова. А еще через неделю — из повторного сканирования. Если прошлый ответ остался только в чате, начинаем знакомый разговор: «Кажется, мы это уже видели. Чем там закончилось в прошлый раз?».
Убирать повторные проверки нельзя, они решают разные задачи:
На компьютере разработчика — помогают заметить проблему еще во время работы над кодом.
В CI/CD — дают общую проверку, на которую может опираться команда.
После сборки — находят новые известные проблемы в прежней версии программы.
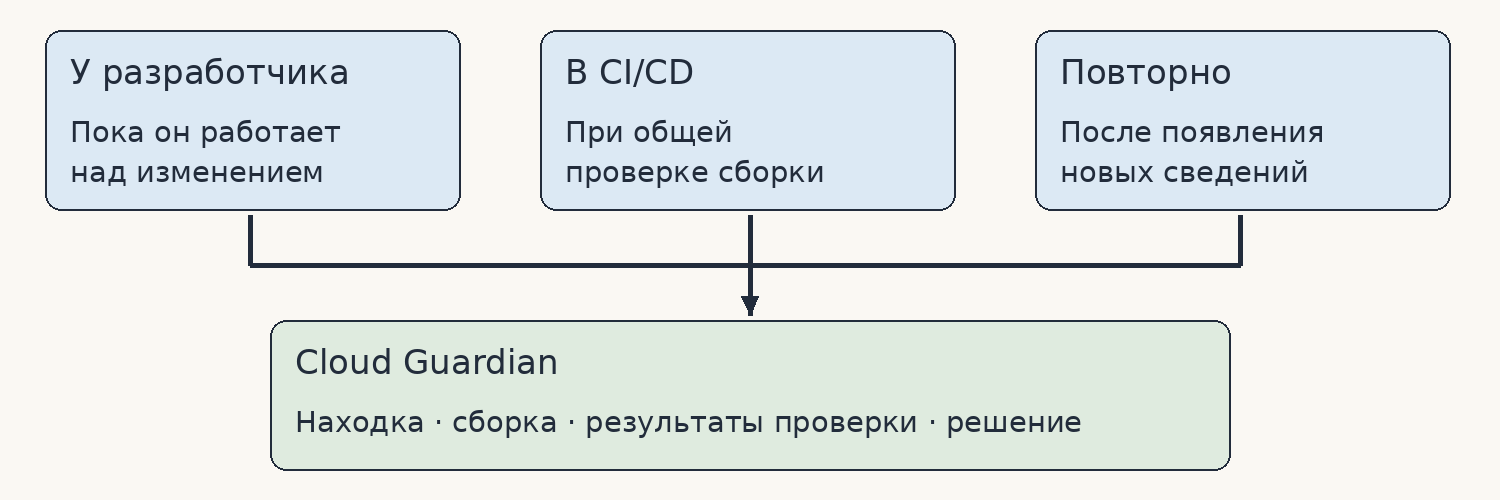
Чтобы не терять предыдущие решения, мы собираем результаты в нашем внутреннем сервисе менеджмента уязвимостей CloudGuardian. В одном месте доступны находки, сведения о них и история разбора. Можно посмотреть, кто проверял предупреждение и почему пришел к такому выводу.
Для ParcelReader нам пригодится такая запись:
Что проверяли: библиотека 2.4 в конкретной сборке сервиса.
Что нашли: ошибка при распаковке архива.
Как проверили: места вызова, настройки и результаты проверок.
Что решили: вывод проверяющего и условия его пересмотра.
В общем, нужно сохранить достаточно сведений, чтобы другой человек понял и проверил решение.
Когда предупреждение повторится, сравним его с этой записью. Та же сборка? Не изменилось описание ошибки? Сервис по-прежнему только читает список файлов? Если да, делаем как в прошлый раз. Если появился новый способ распаковки или дополнительные условия уязвимости, возвращаемся к проверке.
Без такой истории AppSec тратит время на уже разобранные вопросы. Разработчики тоже устают объяснять одно и то же. Общая запись избавляет обе стороны хотя бы от этой части работы.
Как довести находку до релиза
Теперь разберемся со временем. По одной библиотеке мы искали описание ошибки, смотрели код и настройки, собирали объяснение. Когда находок много, такая работа может сожрать заметную часть дня. Некоторые поиски можно поручить ИИ-агенту.
Например, попросить его найти вызовы распаковки в нашей сборке и сопоставить их с описанием ошибки. На выходе получим ответ, который специалист проверит, окнет или нет.
Но любой ответ тоже не подойдет. Сравните два варианта.
Первый. «Уязвимость не эксплуатируется, можно игнорировать». Вроде бы хорошая новость. Только непонятно, как агент это выяснил.
Гораздо полезнее ответ с конкретными результатами.
Второй:
В сборке найдена ParcelReader 2.4.
В указанных участках кода вызывается чтение списка файлов.
По проверенным путям вызовы распаковки не найдены.
Остался непроверенный обработчик. Чтобы закончить разбор, нужны его настройки.
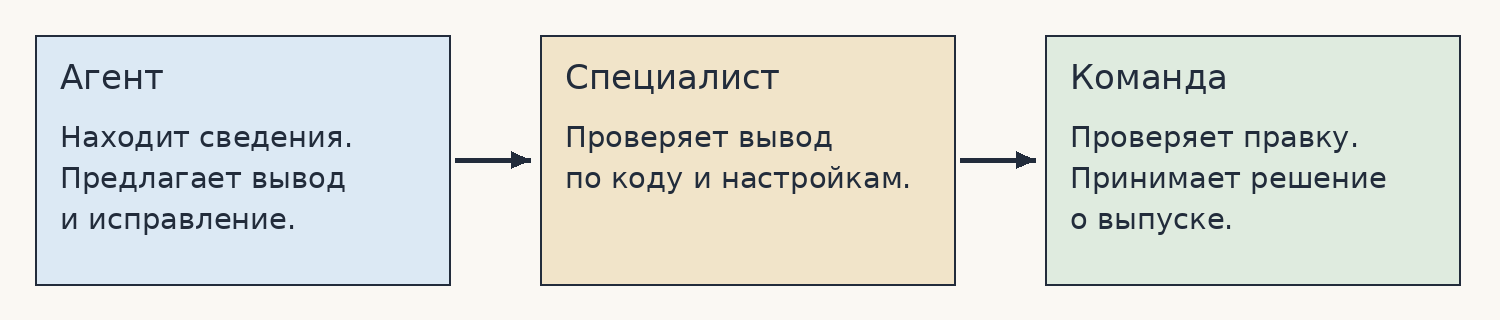
Теперь человек может открыть перечисленные места и проверить ответ. Возможно, агент все нашел правильно. А возможно, пропустил косвенный вызов или изучил вообще не те настройки.
Агенту можно поручить и подготовку правки — например, обновление библиотеки. Он предложит merge request, запрос на внесение изменений. Дальше проверяем:
Устраняет ли новая версия эту ошибку?
Работает ли с ней наш сервис?
Подтверждают ли это проверки?
Что остается перед выпуском
Чтобы этот порядок работал для всех команд, проверки нужно встроить в привычную разработку. И заранее объяснить, когда они запускаются, что означает предупреждение и к кому идти за помощью.
Для подключения общих проверок к пайплайнам мы используем GitLab Pipeline Execution Policy. Внедряли ее постепенно, несколько кварталов: запускали пилоты, подключали группы команд, собирали обратную связь.
Это давало время разобраться с обычными рабочими проблемами: проверка идет слишком долго, ей не хватает доступа, результат непонятен разработчику. Их тоже нужно решать, иначе команды будут тратить время на борьбу с самим инструментом.
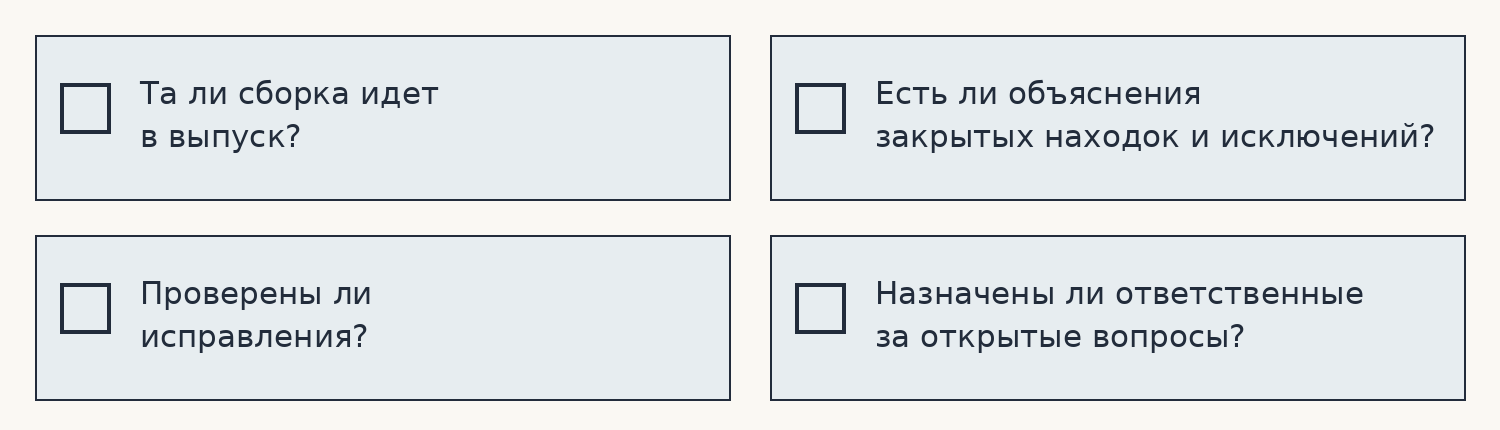
К финальной проверке должны быть готовы:
находки по той сборке, которую выпускаем;
объяснения, почему часть находок закрыли или приняли как исключение;
результаты проверки исправлений;
открытые вопросы и ответственные за них.
В итоге: мы с вами проделали путь от одного предупреждения о ParcelReader до подробного сообщения. Теперь мы знаем, какая функция затронута, используется ли она в сервисе и что осталось проверить. С этими сведениями уже можно обсуждать выпуск, а при необходимости и исправление.
А что ваш код делает по выходным?


Комментарии 0