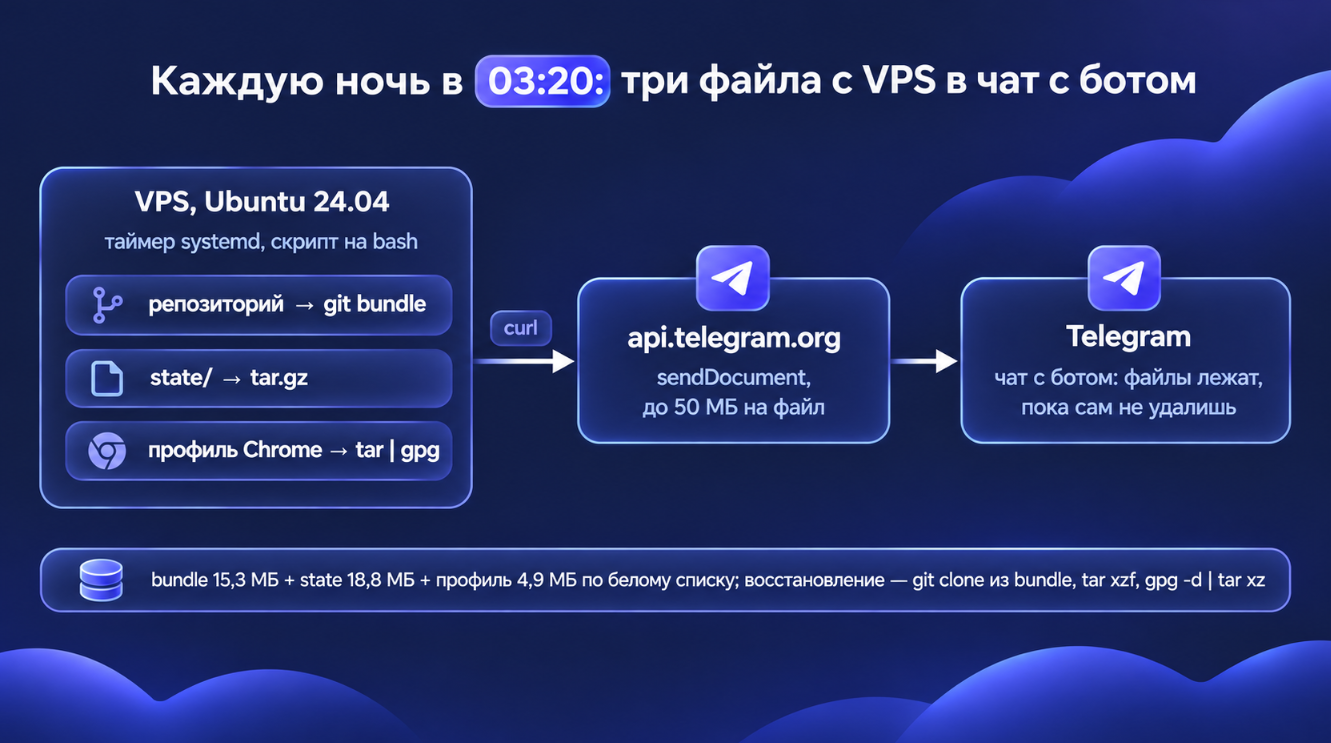
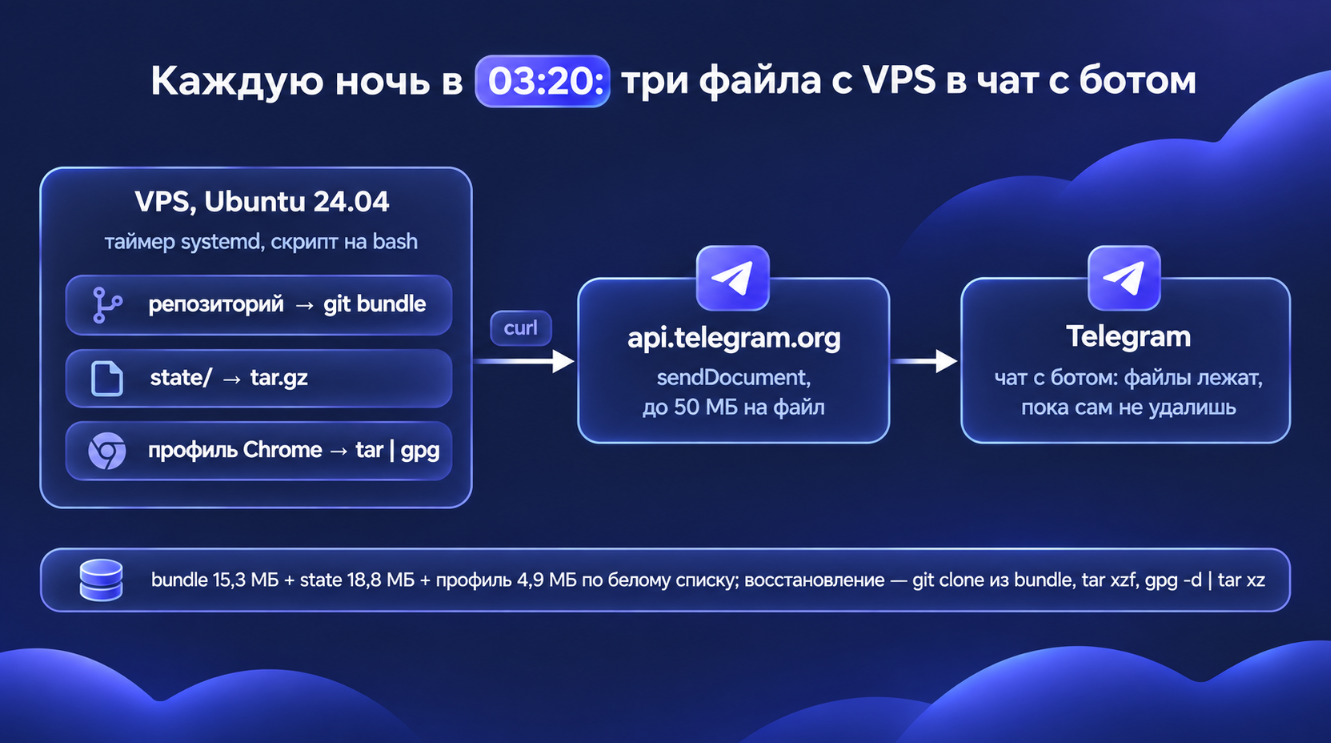
Расскажу про ежедневный бэкап моего сервера в Telegram: как устроен скрипт, какие проблемы были по пути. У меня есть небольшой виртуальный сервер, где без моего присмотра работают скрипты на Node.js. Уже два месяца он находится в облаке — я переехал с ноутбука на VPS с Ubuntu 24.04 (2 ядра и 4 ГБ памяти). Ещё на сервере живёт браузер Chrome, в котором открыты сайты, где я работаю.
Там же лежит репозиторий git, в который мои скрипты сами дописывают файлы каждые несколько минут. В этом репозитории хранится вся память моего проекта — дневник, решения, заметки, тексты.
После переезда на виртуальную машину у меня появилась проблема: репозиторий с рабочими файлами находился на том же сервере и существовал в единственном экземпляре. При этом на сервере был ночной бэкап каталога state/ (рабочее состояние скриптов), но он покрывал далеко не все проблемы.
Я хотел сделать резерв без нового сервиса и аккаунта: каждый новый сервис — это ещё один счёт и ещё одна точка отказа. Telegram уже есть, бот отправляет мне тревоги и сообщения по расписанию — пусть бот шлёт мне резервную копию. Файл в чате лежит, пока сам не удалишь. Ещё бот может отправить файл до 50 МБ.
❯ Три файла каждую ночь
Каждую ночь три файла в чате с ботом:
Вся история репозитория git одним файлом (git bundle — из этого файла репозиторий клонируется одной командой).
Архив рабочего состояния скриптов state/ (счётчики, журналы, кому уже писали).
Профиль Chrome с куки и живыми сессиями сайтов, куда я заходил под своим аккаунтом. Эти сессии заново получить можно только руками.
Перед упаковкой репозитория скрипт коммитит все изменения (git status --porcelain, git add -A, commit от имени сервера).
set -o pipefail
REPO=/home/aifixes/ai-fixes
HOMEDIR=/home/aifixes
cd "$REPO" || exit 1
D=$(date +%F)
log() { echo "[$(date -Is)] $*" >> "$REPO/state/backup.log"; }
envval() { grep -m1 "^$1=" "$REPO/.env" | cut -d= -f2- | tr -d '"'"'"' '; }
TOKEN=$(envval TELEGRAM_BOT_TOKEN)
CHAT=$(envval TELEGRAM_CHAT_ID)
# Bot API: адрес с токеном уходит в curl конфигом со stdin (-K -), а не аргументом — аргументы видны в ps всё время отправки;
# --retry: любой сбой на минуту-другую переживаем (3 повтора через 60 с), на час — нет; --form-string не режет текст по «;»
tg() { printf 'url = "https://api.telegram.org/bot%s/%s"\n' "$TOKEN" "$1" | curl -sf --max-time "$2" --retry 3 --retry-delay 60 --retry-all-errors -K - --form-string chat_id="$CHAT" "${@:3}" >/dev/null; }
alert() { log "$*"; tg sendMessage 30 --form-string text="⚠️ Резерв $D: $*"; }

# артефакты связки, ещё не попавшие в историю (ops/proposals, строки леджера); state/ — в .gitignore
if [ -n "$(git status --porcelain)" ]; then
  git add -A && git -c user.name=aifixes-server -c user.email=server@ai-fixes.local \
    commit -q -m "авто: артефакты связки за $D" && log "закоммичены артефакты"
fi

B=/tmp/ai-fixes-$D.bundle; S=/tmp/state-$D.tgz; P=/tmp/chrome-profile-$D.tgz.gpg
fail=""
git bundle create "$B" --all >/dev/null 2>&1 || { alert "bundle FAIL"; exit 1; }
# tar: код 1 — файл менялся во время чтения (в state/ пишут скрипты, это не ошибка), код 2 — ошибка
tar czf "$S" -C "$REPO" state 2>/dev/null || [ $? -le 1 ] || { log "state FAIL"; rm -f "$S"; fail+="${fail:+, }state"; }
❯ Профиль Chrome: что брать и чем шифровать
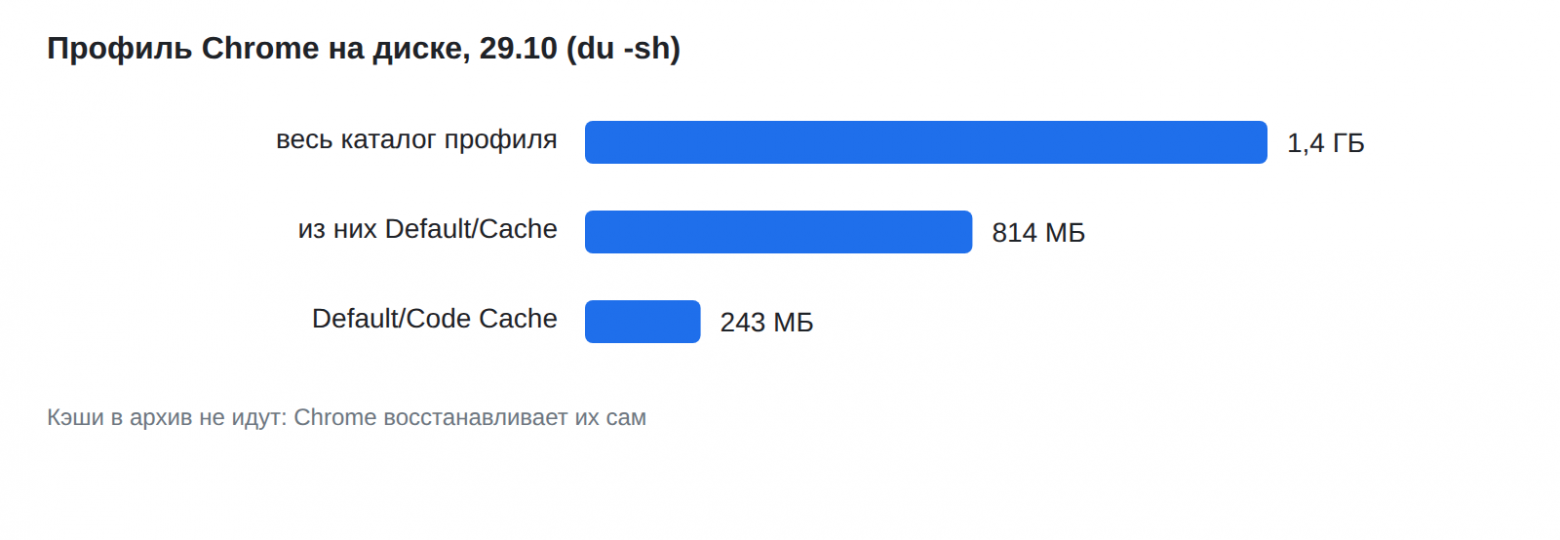
Профиль Chrome занимает 1,4 ГБ на диске, из них 814 МБ Cache и 243 МБ Code Cache. Эти данные не надо бэкапить — они там постоянно меняются, и Chrome восстановит их сам. Каталог Default архивирую в tar.
Потом профиль шифрую: gpg --symmetric --cipher-algo AES256 по фразе, которая лежит в .env. Фразу передаю через опцию --passphrase-fd 3 — иначе её видно в ps. Та же фраза хранится на моём ноутбуке.
Если нет фразы, то профиль не отправляется и об этом приходит тревога.
# Профиль: только Default без кэшей и Local State. Всё остальное в корне профиля (29.10 — 30 каталогов: WidevineCdm,
# Safe Browsing, словари, PKIMetadata…) — в основном компоненты, которые Chrome скачивает сам, и кэши.
# Замеры 29.10: прежний чёрный список — 28.9 МБ (22 МБ — libwidevinecdm.so), белый список — 4.9 МБ (26.08 было 4.5 МБ).
# Sessions — вкладки и окна, не входы на сайты; куки у этого Chrome — Default/Cookies (в других сборках бывает Default/Network/Cookies,
# белый список берёт оба); Chrome запущен с --password-store=basic — куки шифрованы фиксированным ключом (префикс v10),
# база переносима между машинами. Chrome в 03:20 работает: базы профиля копируются на живую
# (PRAGMA integrity_check копий 29.10 — ok); Chrome из копии не запускал.
PASS=$(envval BACKUP_PASSPHRASE)
if [ -n "$PASS" ]; then
  { tar -C "$HOMEDIR" \
    --exclude="chrome-profile/Default/Cache" --exclude="chrome-profile/Default/Code Cache" \
    --exclude="chrome-profile/Default/GPUCache" --exclude="chrome-profile/Default/DawnWebGPUCache" \
    --exclude="chrome-profile/Default/DawnGraphiteCache" --exclude="chrome-profile/Default/Service Worker" \
    --exclude="chrome-profile/Default/Extensions" --exclude="chrome-profile/Default/DIPS*" \
    --exclude="chrome-profile/Default/Sessions" --exclude="chrome-profile/Default/History*" \
    --exclude="chrome-profile/Default/Web Applications" --exclude="chrome-profile/Default/Favicons*" \
    --exclude="chrome-profile/Default/Top Sites*" --exclude="chrome-profile/Default/Visited Links" \
    --exclude="chrome-profile/Default/Site Characteristics Database" --exclude="chrome-profile/Default/shared_proto_db" \
    --exclude="chrome-profile/Default/Segmentation Platform" --exclude="chrome-profile/Default/optimization_guide*" \
    -czf - "chrome-profile/Default" "chrome-profile/Local State" 2>/dev/null; [ $? -le 1 ]; } \
    | gpg --batch --yes --quiet --symmetric --cipher-algo AES256 --passphrase-fd 3 -o "$P" 3<<<"$PASS" 2>/dev/null \
    || { log "профиль: архив/шифрование FAIL"; rm -f "$P"; fail+="${fail:+, }профиль"; }
else
  alert "профиль не отправлен: нет BACKUP_PASSPHRASE в .env"
fi
❯ Отправка и лимит 50 МБ
Я отправляю файлы через бота по адресу https://api.telegram.org/bot<токен>/sendDocument. Скрипт не должен тратить больше пяти минут на каждую попытку — 300 секунд в --max-time для curl. Временные файлы удаляются после отправки.
Если файл больше 49 МБ, он не будет отправлен (так как максимальный размер файла для бота — 50 МБ). Я не хочу тратить пять минут на отправку 51-мегабайтного файла, если уже знаю, что это будет провал. И об этом пишется в лог.
FILES=("$B" "$S"); [ -s "$P" ] && FILES+=("$P")
ok=0
for f in "${FILES[@]}"; do
  [ -s "$f" ] || continue   # не собрался — причина уже в журнале
  # лимит sendDocument у ботов — 50 МБ: файл крупнее не пробуем, чтобы не тратить 300 с на заведомый отказ
  # bundle растёт ≈4,5 МБ в месяц (5 МБ в августе, 15 МБ в октябре): до порога — месяцы; тогда split -b 45M или инкрементальный bundle
  if [ "$(stat -c %s "$f")" -gt 49000000 ]; then log "$(basename "$f") больше 49 МБ — не отправлен"; fail+="${fail:+, }$(basename "$f")"; continue; fi
  tg sendDocument 300 -F document=@"$f" --form-string caption="💾 Резерв $D — $(basename "$f") ($(du -h "$f" | cut -f1))" && ok=$((ok+1)) || fail+="${fail:+, }$(basename "$f")"
done
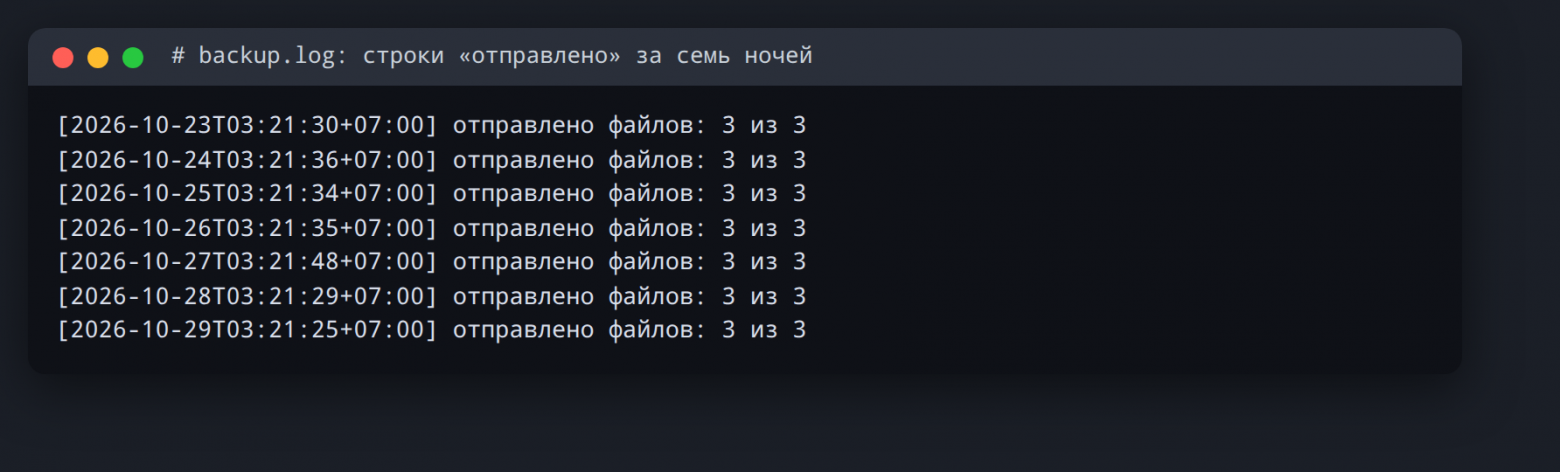
log "отправлено файлов: $ok из ${#FILES[@]}"
rm -f "$B" "$S" "$P"
# что-то не ушло — тревога в тот же чат: иначе провал резерва выглядит как тишина; если лёг сам Telegram или отозван токен,
# не дойдёт и тревога
[ -z "$fail" ] || { alert "не ушло: $fail (см. backup.log)"; exit 1; }
❯ Таймер systemd
Скрипт запускаю раз в сутки таймером systemd. Такой таймер у меня есть для всех скриптов, которые нужны по расписанию:
# /etc/systemd/system/aifixes-backup-tg.service
[Unit]
Description=aifixes: суточный резерв памяти проекта в Telegram (история git + state)

[Service]
Type=oneshot
User=aifixes
ExecStart=/home/aifixes/ai-fixes/tools/server/backup-to-telegram.sh
# /etc/systemd/system/aifixes-backup-tg.timer
[Unit]
Description=aifixes: резерв в Telegram каждую ночь

[Timer]
OnCalendar=*-*-* 03:20:00
Persistent=true

[Install]
WantedBy=timers.target
Persistent=true нужно для случая, когда сервер был выключен в 03:20 — тогда задание выполнится после загрузки.
Юнит Type=oneshot запускается под обычным пользователем, не от root. Включаю и проверяю:
sudo systemctl daemon-reload
sudo systemctl enable --now aifixes-backup-tg.timer
systemctl list-timers aifixes-backup-tg.timer
sudo systemctl start aifixes-backup-tg.service     # прогон руками, не дожидаясь ночи
grep отправлено /home/aifixes/ai-fixes/state/backup.log | tail -3
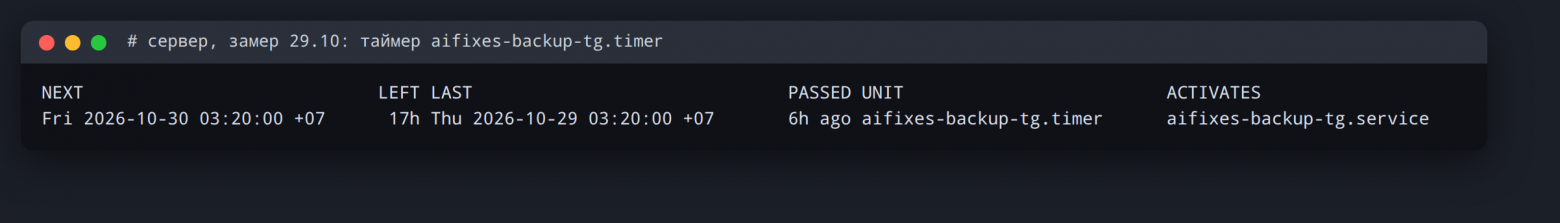
На каждый прогон скрипта записывается строка в лог backup.log.
❯ Полный скрипт
backup-to-telegram.sh целиком#!/usr/bin/env bash
# Суточный резерв памяти сервера туда, где аккаунт уже есть, — в мой Telegram.
# Три файла: вся история git одним файлом (git bundle), рабочее состояние скриптов (state/)
# и профиль Chrome с живыми сессиями — шифрованный gpg по фразе BACKUP_PASSPHRASE из .env.
# Bundle и state не шифруются: без фразы история и state должны восстанавливаться (.env вне репо);
# токен бота открывает весь чат — он такой же секрет, как фраза.
# Второй слой истории — приватный репозиторий GitHub (коммиты каждые 5 минут); state/ и профиль есть только здесь.
# Восстановление: git clone ai-fixes-<дата>.bundle ai-fixes
# gpg -d chrome-profile-<дата>.tgz.gpg | tar -xz -C /home/aifixes # при остановленном Chrome
# 29.10: set -o pipefail — иначе обрезанный tar | gpg ушёл бы в чат как успех; токен бота — в конфиге curl
# со stdin, а не в аргументах (они видны в ps); не все файлы ушли — тревога в тот же чат, не только код выхода.
set -o pipefail
REPO=/home/aifixes/ai-fixes
HOMEDIR=/home/aifixes
cd "$REPO" || exit 1
D=$(date +%F)
log() { echo "[$(date -Is)] $*" >> "$REPO/state/backup.log"; }
envval() { grep -m1 "^$1=" "$REPO/.env" | cut -d= -f2- | tr -d '"'"'"' '; }
TOKEN=$(envval TELEGRAM_BOT_TOKEN)
CHAT=$(envval TELEGRAM_CHAT_ID)
# Bot API: адрес с токеном уходит в curl конфигом со stdin (-K -), а не аргументом — аргументы видны в ps всё время отправки;
# --retry: любой сбой на минуту-другую переживаем (3 повтора через 60 с), на час — нет; --form-string не режет текст по «;»
tg() { printf 'url = "https://api.telegram.org/bot%s/%s"\n' "$TOKEN" "$1" | curl -sf --max-time "$2" --retry 3 --retry-delay 60 --retry-all-errors -K - --form-string chat_id="$CHAT" "${@:3}" >/dev/null; }
alert() { log "$*"; tg sendMessage 30 --form-string text="⚠️ Резерв $D: $*"; }
# артефакты связки, ещё не попавшие в историю (ops/proposals, строки леджера); state/ — в .gitignore
if [ -n "$(git status --porcelain)" ]; then
git add -A && git -c user.name=aifixes-server -c user.email=server@ai-fixes.local \
commit -q -m "авто: артефакты связки за $D" && log "закоммичены артефакты"
fi
B=/tmp/ai-fixes-$D.bundle; S=/tmp/state-$D.tgz; P=/tmp/chrome-profile-$D.tgz.gpg
fail=""
git bundle create "$B" --all >/dev/null 2>&1 || { alert "bundle FAIL"; exit 1; }
# tar: код 1 — файл менялся во время чтения (в state/ пишут скрипты, это не ошибка), код 2 — ошибка
tar czf "$S" -C "$REPO" state 2>/dev/null || [ $? -le 1 ] || { log "state FAIL"; rm -f "$S"; fail+="${fail:+, }state"; }
# Профиль: только Default без кэшей и Local State. Всё остальное в корне профиля (29.10 — 30 каталогов: WidevineCdm,
# Safe Browsing, словари, PKIMetadata…) — в основном компоненты, которые Chrome скачивает сам, и кэши.
# Замеры 29.10: прежний чёрный список — 28.9 МБ (22 МБ — libwidevinecdm.so), белый список — 4.9 МБ (26.08 было 4.5 МБ).
# Sessions — вкладки и окна, не входы на сайты; куки у этого Chrome — Default/Cookies (в других сборках бывает Default/Network/Cookies,
# белый список берёт оба); Chrome запущен с --password-store=basic — куки шифрованы фиксированным ключом (префикс v10),
# база переносима между машинами. Chrome в 03:20 работает: базы профиля копируются на живую
# (PRAGMA integrity_check копий 29.10 — ok); Chrome из копии не запускал.
PASS=$(envval BACKUP_PASSPHRASE)
if [ -n "$PASS" ]; then
{ tar -C "$HOMEDIR" \
--exclude="chrome-profile/Default/Cache" --exclude="chrome-profile/Default/Code Cache" \
--exclude="chrome-profile/Default/GPUCache" --exclude="chrome-profile/Default/DawnWebGPUCache" \
--exclude="chrome-profile/Default/DawnGraphiteCache" --exclude="chrome-profile/Default/Service Worker" \
--exclude="chrome-profile/Default/Extensions" --exclude="chrome-profile/Default/DIPS*" \
--exclude="chrome-profile/Default/Sessions" --exclude="chrome-profile/Default/History*" \
--exclude="chrome-profile/Default/Web Applications" --exclude="chrome-profile/Default/Favicons*" \
--exclude="chrome-profile/Default/Top Sites*" --exclude="chrome-profile/Default/Visited Links" \
--exclude="chrome-profile/Default/Site Characteristics Database" --exclude="chrome-profile/Default/shared_proto_db" \
--exclude="chrome-profile/Default/Segmentation Platform" --exclude="chrome-profile/Default/optimization_guide*" \
-czf - "chrome-profile/Default" "chrome-profile/Local State" 2>/dev/null; [ $? -le 1 ]; } \
| gpg --batch --yes --quiet --symmetric --cipher-algo AES256 --passphrase-fd 3 -o "$P" 3<<<"$PASS" 2>/dev/null \
|| { log "профиль: архив/шифрование FAIL"; rm -f "$P"; fail+="${fail:+, }профиль"; }
else
alert "профиль не отправлен: нет BACKUP_PASSPHRASE в .env"
fi
FILES=("$B" "$S"); [ -s "$P" ] && FILES+=("$P")
ok=0
for f in "${FILES[@]}"; do
[ -s "$f" ] || continue # не собрался — причина уже в журнале
# лимит sendDocument у ботов — 50 МБ: файл крупнее не пробуем, чтобы не тратить 300 с на заведомый отказ
# bundle растёт ≈4,5 МБ в месяц (5 МБ в августе, 15 МБ в октябре): до порога — месяцы; тогда split -b 45M или инкрементальный bundle
if [ "$(stat -c %s "$f")" -gt 49000000 ]; then log "$(basename "$f") больше 49 МБ — не отправлен"; fail+="${fail:+, }$(basename "$f")"; continue; fi
tg sendDocument 300 -F document=@"$f" --form-string caption="💾 Резерв $D — $(basename "$f") ($(du -h "$f" | cut -f1))" && ok=$((ok+1)) || fail+="${fail:+, }$(basename "$f")"
done
log "отправлено файлов: $ok из ${#FILES[@]}"
rm -f "$B" "$S" "$P"
# что-то не ушло — тревога в тот же чат: иначе провал резерва выглядит как тишина; если лёг сам Telegram или отозван токен,
# не дойдёт и тревога
[ -z "$fail" ] || { alert "не ушло: $fail (см. backup.log)"; exit 1; }
❯ Цифры за два месяца
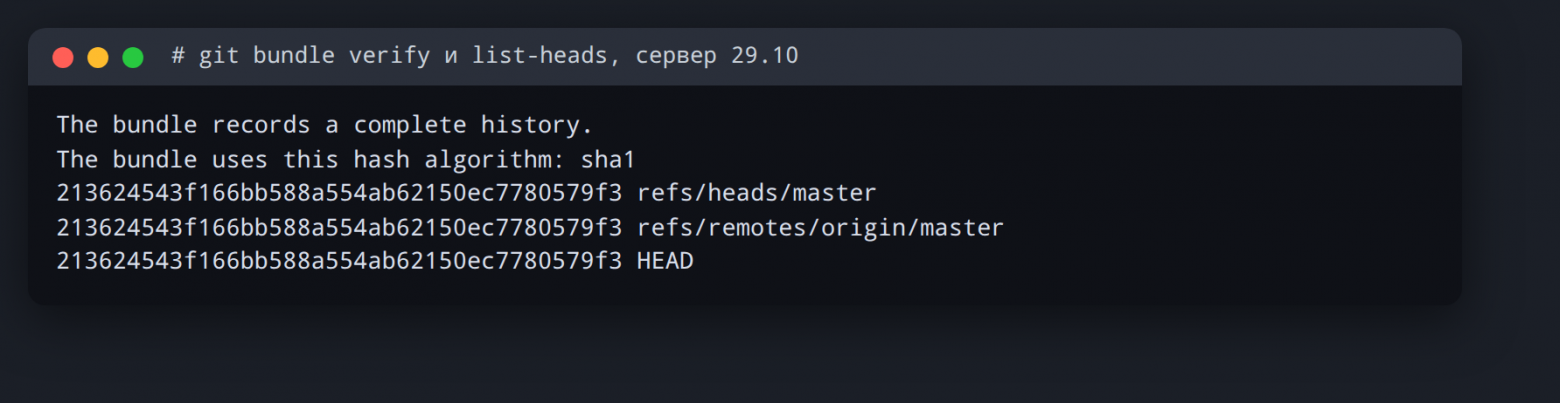
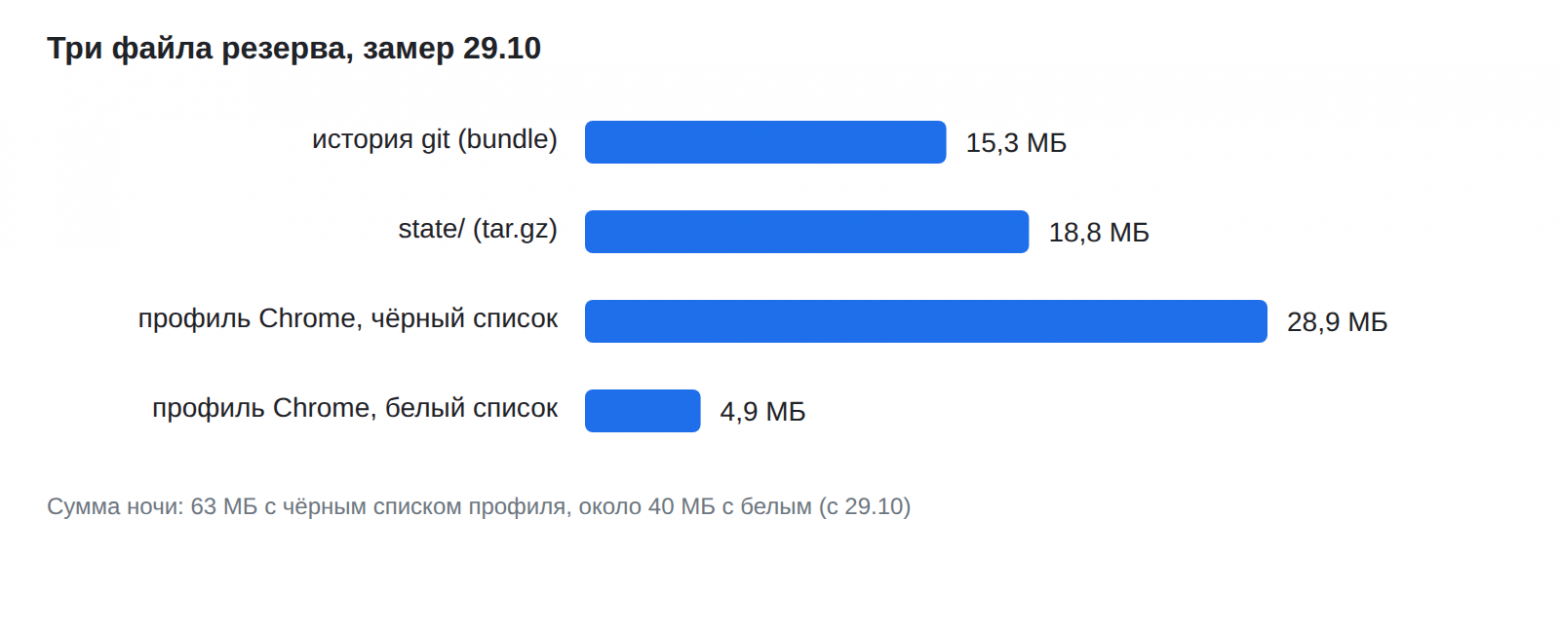
Цифры 29 октября: репозиторий — 1462 коммита, 3087 файлов; git bundle за 3,4 секунды, размер 15,3 МБ. git bundle verify — «The bundle records a complete history».
Архив state/ за 1,3 секунды, 18,8 МБ (34 МБ без сжатия).
Профиль Chrome (чёрный список) за 2,9 секунды, 28,9 МБ (58 МБ без сжатия). Там есть Cookies, Preferences, Local State, Login Data. Каталога Cache нет.
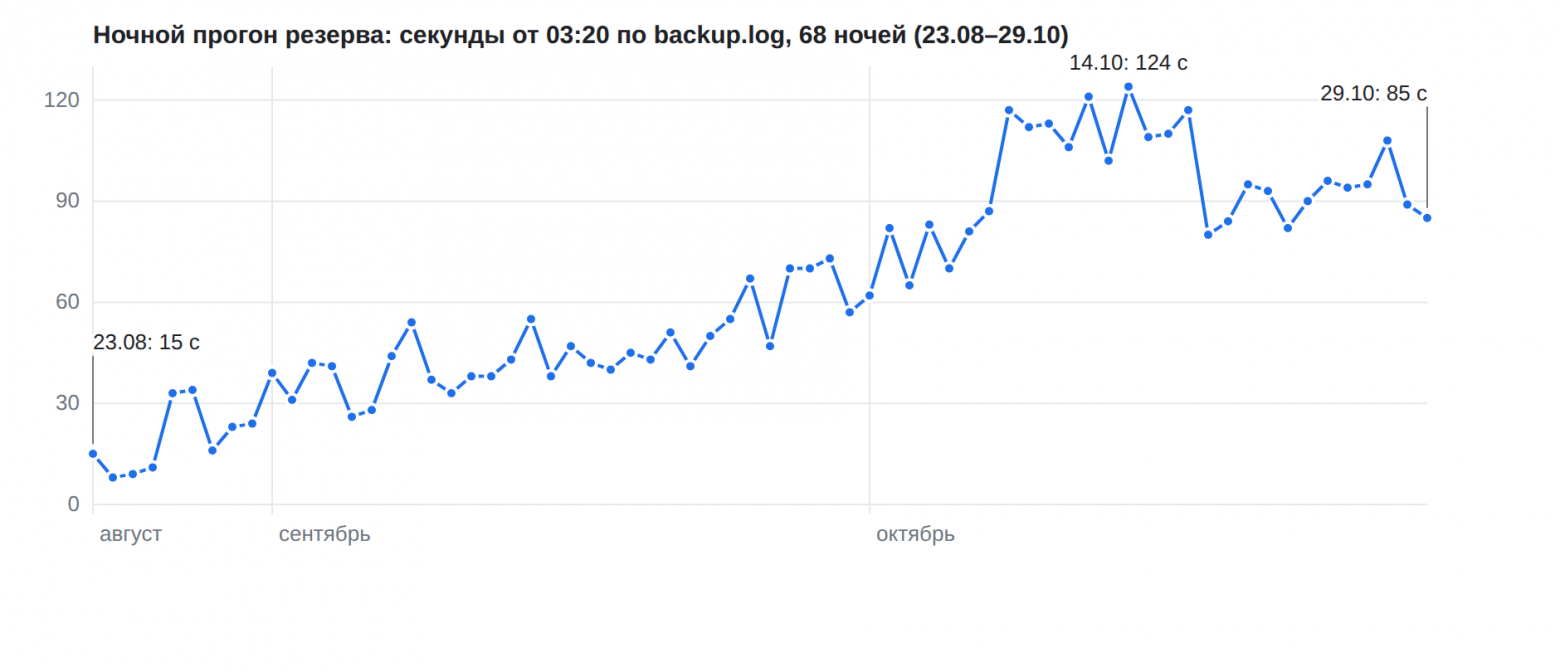
Всего три архива на 29 октября — 63 МБ. Ночной прогон целиком — около 85 секунд, из них сборка файлов занимает секунд восемь, а всё остальное — это отправка.
Начал собирать резерв 22 августа, к 29 октября 70 прогонов, все файлы доставлены, неполных ночей не было. Первые пять прогонов были без профиля Chrome — я добавил его 26 августа.
Длительность ночного прогона росла: в августе с 15 до 24 секунд, в сентябре с 39 до 57 секунд, в октябре с 62 до 85 секунд.
❯ Грабли
Секрет в истории
26 августа в репозитории нашлась строка с секретом. Я её удалил из рабочей копии, но git grep показал, что та же самая строка есть ещё в 171 коммите. Та же строка была и в bundle-файле в Telegram за последние пять дней.
Поэтому мне пришлось переписать историю с помощью git filter-repo. Затем я пересадил клон на сервере.
Ещё мне нужно было удалить старые bundle-файлы из чата бота. Но бот может это делать только первые 48 часов. Я удалял их руками.
Вывод: резерв хранит и то, что ты потом стёр. Если секрет попал в репозиторий — менять и убирать его нужно в тот же день. А лучше не писать секреты вовсе.
Профиль раздулся
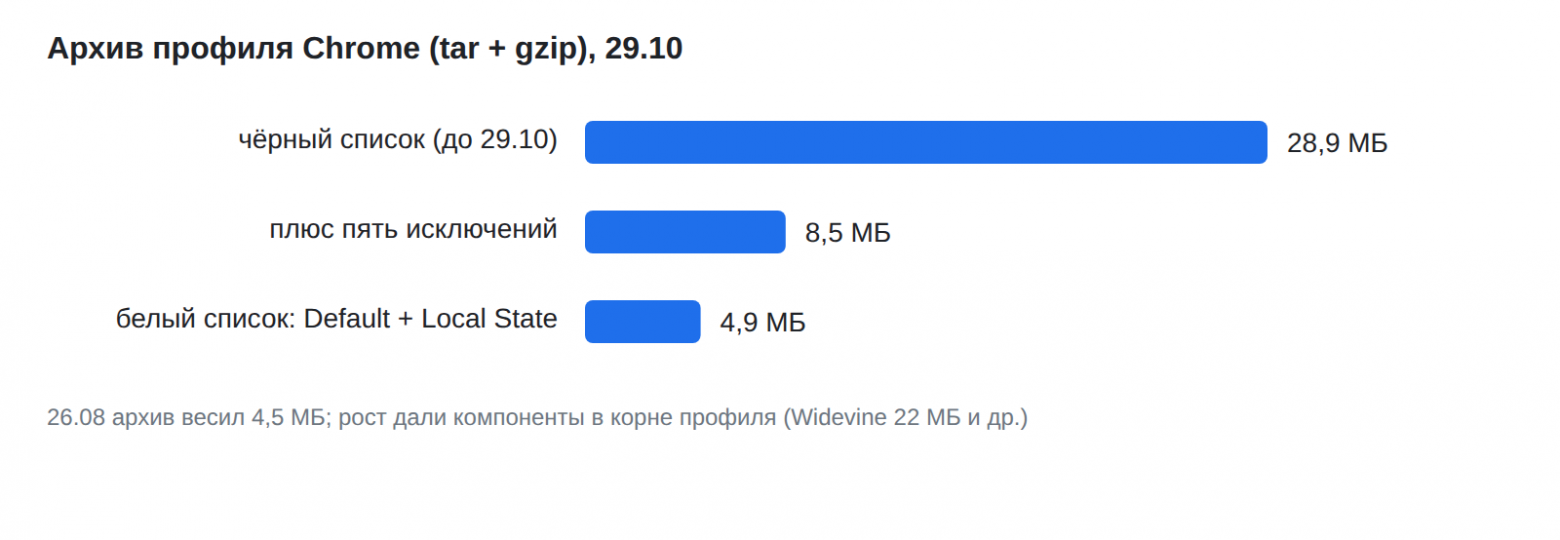
В августе архив с профилем был 4,5 МБ, а к концу октября вырос до 29 МБ.
Посмотрел, что внутри архива. Самое большое — libwidevinecdm.so (22 МБ). Это модуль DRM (Digital Rights Management), который Chrome сам скачивает и обновляет.
gpg -d chrome-profile-2026-10-29.tgz.gpg | tar tzv | sort -k3 -n -r | head
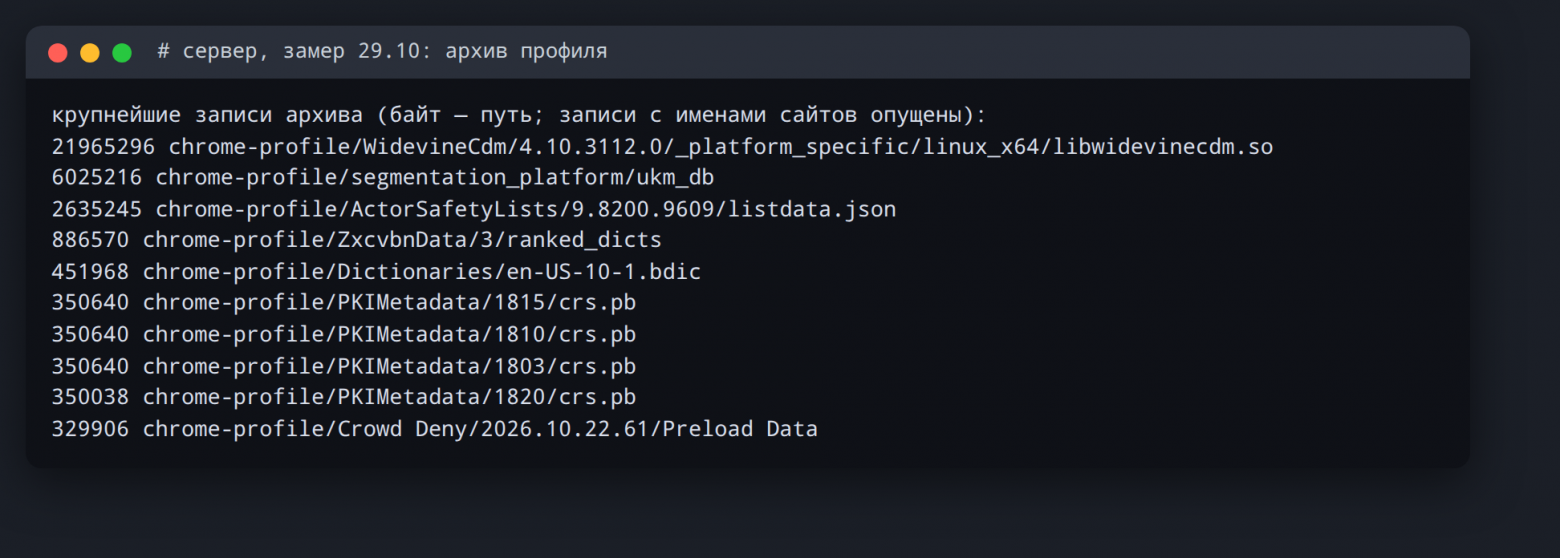
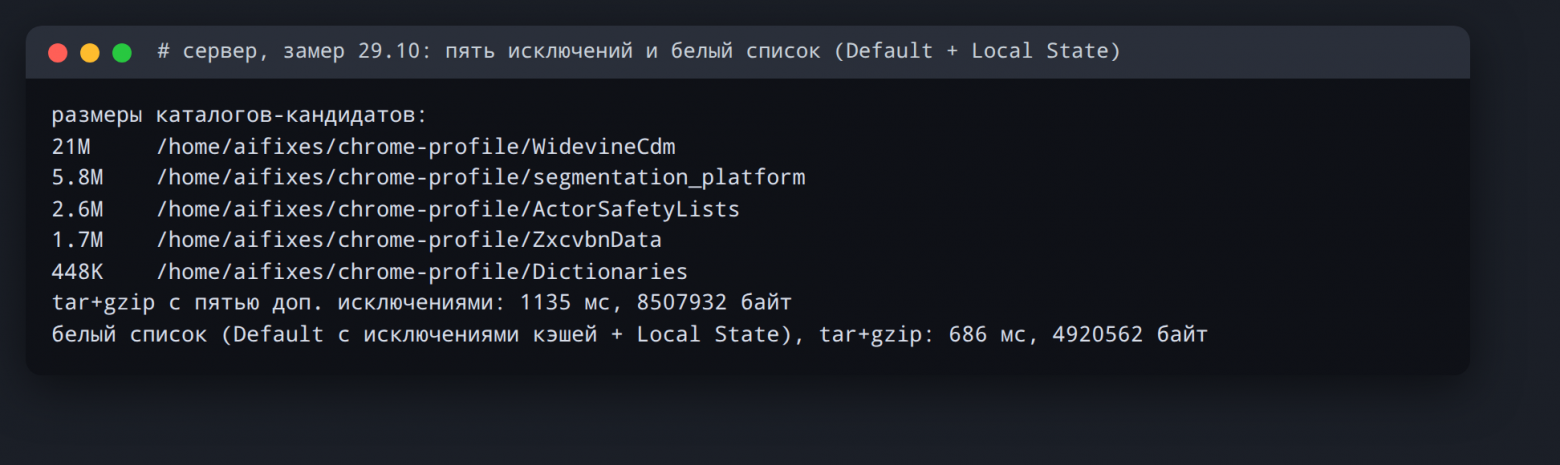
Из компонентов дальше — база segmentation_platform (6 МБ). Потом список ActorSafetyLists (2,6 МБ), словари ZxcvbnData (0,9 МБ) и словарь для проверки орфографии.
Всё это лежит в корне профиля, у большинства компонентов есть подкаталог с номером версии. Chrome должен поставить их заново сам.
Я добавил пять новых исключений --exclude в tar — пробный архив получился 8,5 МБ вместо 28,9 МБ.
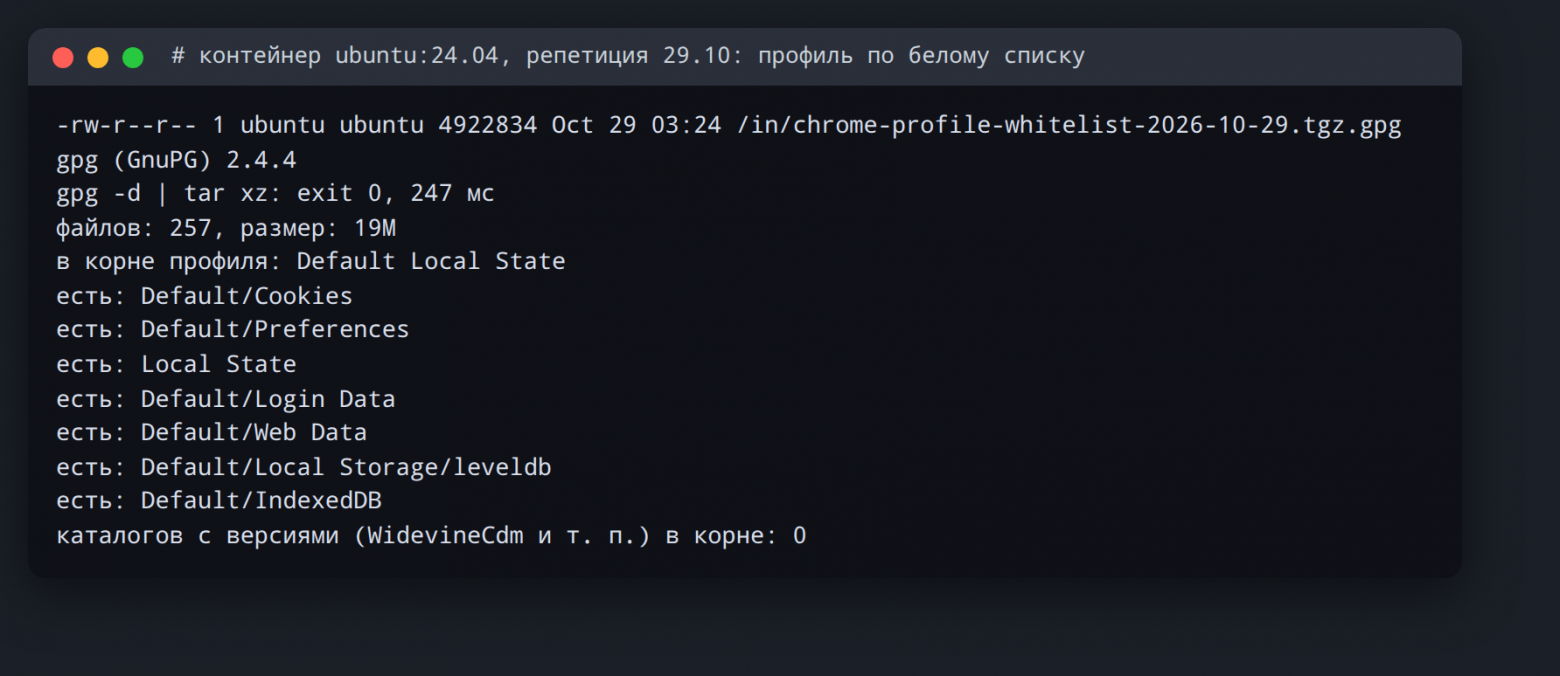
Потом заменил чёрный список белым: в архив идут только каталог Default без кэшей и файл Local State. Получилось 4,9 МБ — как в августе.
Теперь архив меньше, но если я его буду восстанавливать, то новые компоненты Chrome должен скачать заново.
Лимиты Telegram
Бот отправляет файлы до 50 МБ, но через Bot API можно скачивать файлы только до 20 МБ. Это значит, что восстанавливать ботом не всегда получится — нужен обычный клиент Telegram.
Ещё одно ограничение: бот не читает историю чата — старый файл находит человек вручную.
Пользователь может класть в чат файлы до 2 ГБ. Есть локальный Bot API server, который увеличивает лимит отправки файла до 2000 МБ, но я его не поднимал.
❯ Репетиция восстановления
Восстановление я репетировал в чистом контейнере Ubuntu 24.04 на моём ноутбуке:
apt-get update && apt-get install -y git gnupg ca-certificates
Устанавливаю git и gpg — 29 секунд.
Клонирую из bundle:
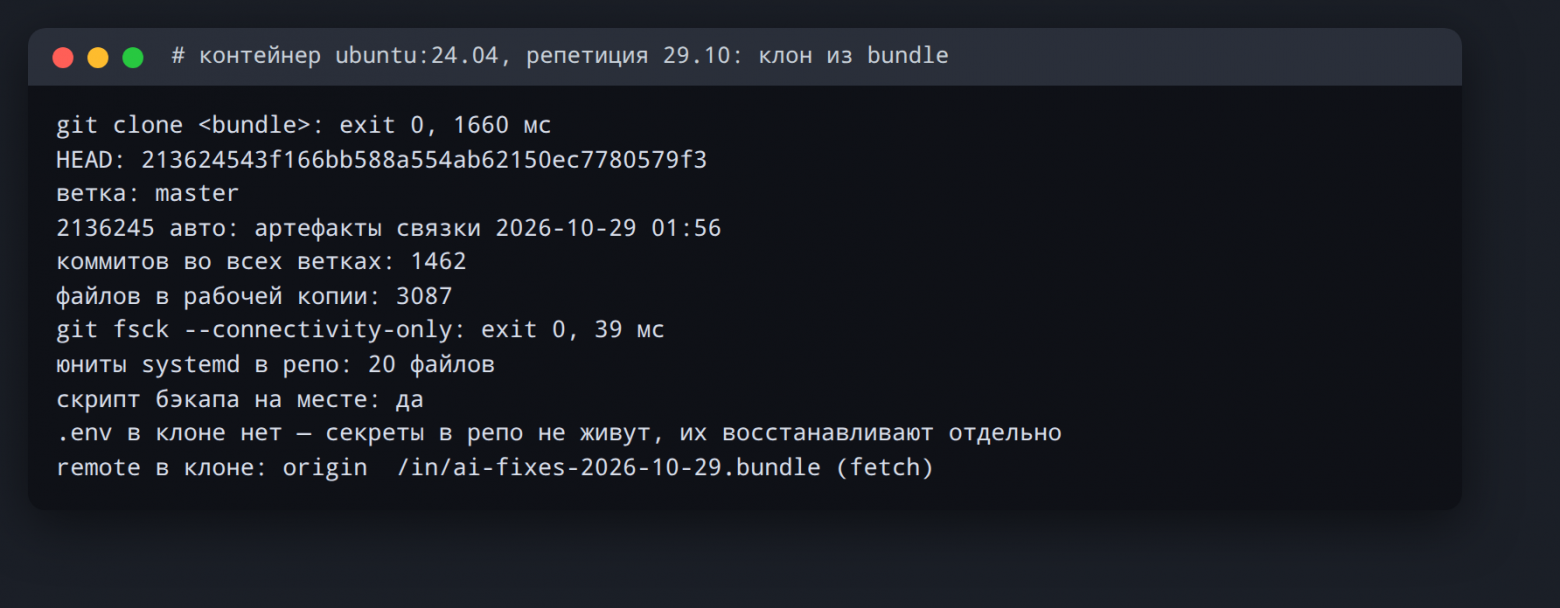
git clone ai-fixes-2026-10-29.bundle ai-fixes        # вся история, ветка master
git -C ai-fixes fsck --connectivity-only && git -C ai-fixes log --oneline -3
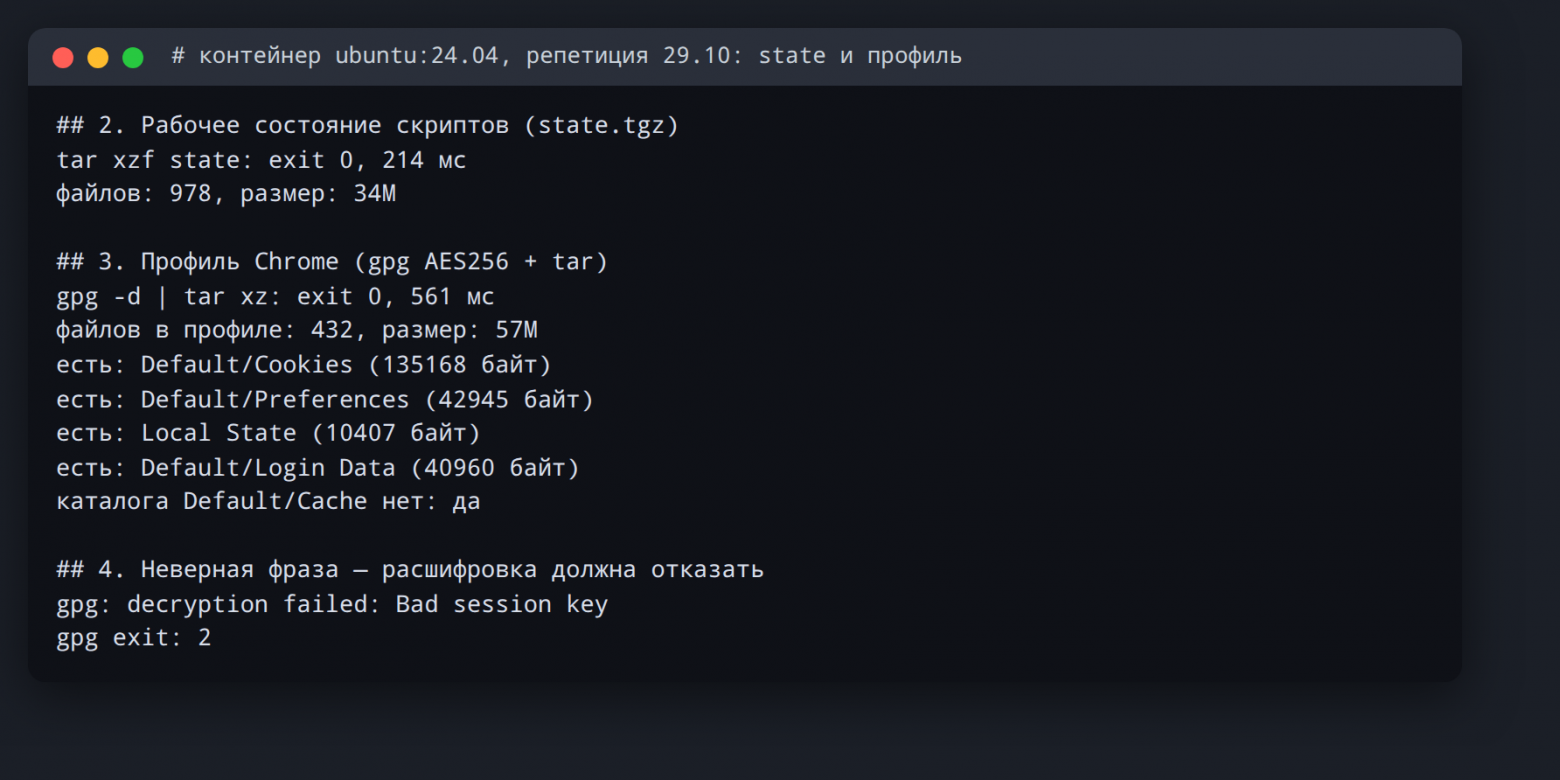
Восстановлено: ветка master, 1462 коммита, 3087 файлов. Проверка git fsck --connectivity-only — без ошибок.
Распаковываю архив с состоянием скриптов:
tar xzf state-2026-10-29.tgz -C /home/aifixes/ai-fixes
Восстановилось 978 файлов за 0,2 секунды.
Распаковываю профиль Chrome:
gpg -d chrome-profile-2026-10-29.tgz.gpg | tar -xz -C /home/aifixes   # Chrome при этом остановлен
# Chrome из этой копии я не запускал, сессии не проверял: распаковал и посмотрел, что на месте
Восстановилось 432 файла (57 МБ) за 0,6 секунды. На месте Cookies, Preferences, Local State, Login Data; каталога Cache нет.
С неверной фразой — «gpg: decryption failed: Bad session key».
Чего в резерве нет
Мои файлы лежат в Telegram, но для восстановления сервера их недостаточно:
файл .env с токеном бота и парольной фразой;
ключ доступа к GitHub;
пакеты (Chrome, Node.js).
❯ Итоги
Я сделал резерв бесплатно: теперь около 40 МБ в сутки в чате с ботом.
Восстановление сервера — это три файла плюс секреты из менеджера паролей плюс установка пакетов. До 29 октября восстановление не репетировал, так как считал его рабочим по строке «отправлено файлов: 3 из 3».
У меня есть второй слой резерва: приватный репозиторий на GitHub, куда сервер отправляет коммиты каждые пять минут. Bundle в Telegram нужен, чтобы не зависеть от доступа к GitHub.
Главное: бэкап, который ни разу не разворачивали — это не бэкап, а привычка.
Ссылки:Bot API: sendDocument (до 50 МБ), getFile (до 20 МБ), deleteMessage (48 часов), локальный Bot API server — https://core.telegram.org/bots/api
Лимиты для пользователей Telegram (файлы до 2 ГБ) — https://telegram.org/faq
git bundle — https://git-scm.com/docs/git-bundle
systemd.timer: OnCalendar, Persistent — https://www.freedesktop.org/software/systemd/man/latest/systemd.timer.html
gpg --symmetric — https://www.gnupg.org/documentation/manuals/gnupg/Operational-GPG-Commands.html; --passphrase-fd — https://www.gnupg.org/documentation/manuals/gnupg/GPG-Esoteric-Options.html
Создание бота — BotFather — https://core.telegram.org/bots/features#botfather
Компоненты Chrome скачиваются и обновляются отдельно от браузера — https://chromium.googlesource.com/chromium/src/+/main/components/component_updater/README.md
Widevine — DRM от Google, в Chrome ставится компонентом — https://www.widevine.com/solutions/widevine-drm; https://chromium.googlesource.com/chromium/src/+/main/chrome/browser/component_updater/widevine_cdm_component_installer.cc
curl: -K - (конфиг со stdin), --form-string, --max-time при --retry — https://curl.se/docs/manpage.html
Telegram — необычное, но рабочее место для бэкапов. А если хочется хранить резервные копии без ограничений мессенджера, можно использовать S3-хранилище Timeweb Cloud.
Новости, обзоры продуктов и конкурсы от команды Timeweb.Cloud — в нашем Telegram‑канале →


Комментарии 0