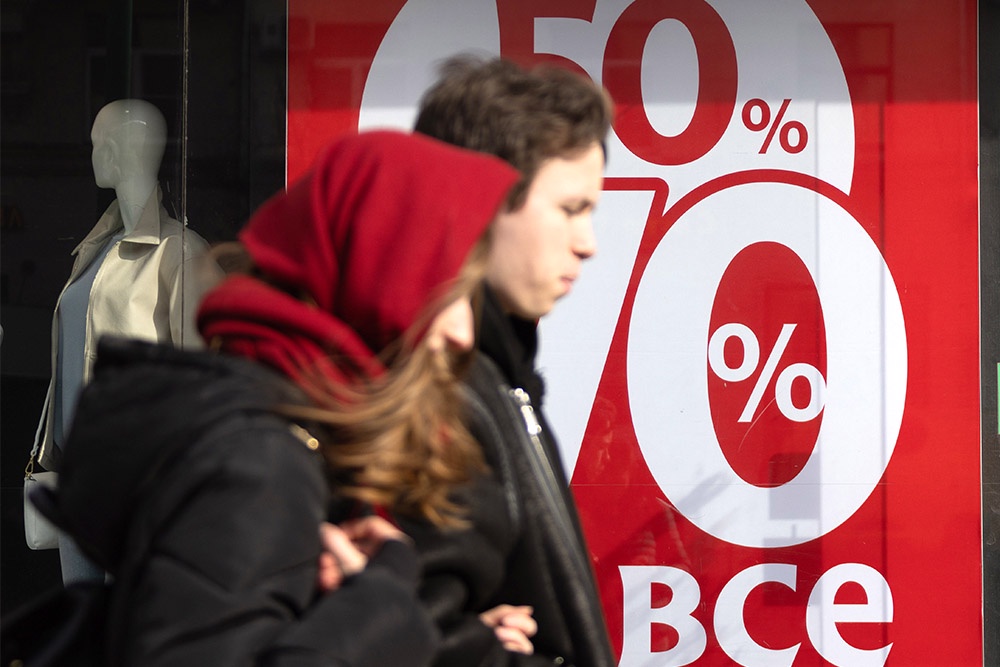
Схема обмана остается прежней, но меняется ее исполнение. Руководитель продукта Positive Technologies AF Cloud Павел Пархомец считает, что главная опасность связана с понятным человеческим желанием сэкономить и страхом упустить выгоду. В этот период появляются поддельные магазины, фальшивые акции известных брендов, сообщения о дополнительных скидках и проблемах с доставкой. Цель одна: заставить человека перейти по ссылке, раскрыть данные карты или передать доступ к учетной записи. Новизну эксперты видят в инструментах.
По словам Пархомца, в 2026 году ускорилась автоматизация атак: искусственный интеллект помогает быстрее создавать убедительный контент, а директор продукта Solar Space группы компаний "Солар" Артем Избаенков отмечает, что грамотный текст и аккуратное оформление уже не говорят о надежности продавца.
Старший спам-аналитик "Лаборатории Касперского" Анна Осипова отмечает, что злоумышленники используют повышенный спрос, чтобы выманивать и данные, и деньги: "Они массово рассылают фишинговые сообщения, запускают фальшивые интернет-магазины и целевые страницы с "эксклюзивными предложениями", а также прячут мошеннические ссылки внутри якобы выгодных купонов и промокодов. При этом киберпреступники постоянно совершенствуют схемы обмана: подделывают имена отправителей, используют ссылки легальных сервисов и применяют ИИ-инструменты, чтобы тексты писем выглядели как сообщения от настоящих ретейлеров".
Отдельный риск - захват аккаунтов. Пархомец напоминает, что злоумышленники пробуют ранее похищенные пароли на сайтах магазинов и маркетплейсов, где хранятся персональные данные, история заказов, бонусные баллы и сведения о способах оплаты, а Избаенков приводит конкретный пример, когда в ноябре этого года выявили поддельные сообщества магазинов косметики. Покупателям обещали бонусы, подкрепляли их фальшивыми отзывами и отправляли на страницу авторизации в мессенджере. Получив аккаунт, мошенники могут рассылать обман от имени знакомого человека, а это повышает доверие к сообщению.
Мошеннические сценарии в телекоме показывают, как скидка превращается в потерю денег или даже номера.
В компании "Билайн" так описывают фальшивую рассылку от имени оператора. Абонент получает письмо с обещанием удвоить пополнение счета: внести 5 тысяч рублей и получить столько же бонусами. По ссылке открывается страница, где пользователь думает, что оплачивает свою связь, но фактически переводит деньги по чужим реквизитам. Еще один сценарий начинается с сообщения в мессенджере о якобы изменившихся условиях тарифа. Чтобы отказаться от изменений, человеку предлагают отправить СМС со словом "Отмена", а затем просят назвать код из следующего сообщения. На самом деле этот код предназначен для входа в личный кабинет.
Мошенники также рассчитывают на невнимательность при подтверждении запросов в пуш-уведомлениях. Если человек одобряет такой вход, он предоставляет доступ к личному кабинету. Злоумышленники могут использовать его для дистанционного перевыпуска сим-карты и получения контроля над номером.
Магазинам тоже приходится тяжелее, чем раньше. По данным Positive Technologies, среди атак на веб-ресурсы в период распродаж около 20 процентов пришлось на межсайтовую подделку запроса. Так называют прием, при котором браузер уже авторизованного пользователя незаметно отправляет доверенному сайту запрос: например, меняет пароль или оформляет заказ. Таким образом злоумышленники ищут слабое место в логике работы сайта.
Чем сильнее торопят оплатить товар или услугу, тем важнее остановиться и проверить "выгодное" предложение
От мошеннической гиперактивности бизнес несет и прямой экономический ущерб. По данным компании Servicepipe в период распродаж заметно увеличился вредоносный ботовый трафик. Активность вредоносных ботов постепенно увеличивалась, а к 11 ноября число таких запросов было на 49,3 процента выше среднедневного уровня 30 октября - 4 ноября. Наиболее заметную динамику продемонстрировали боты-парсеры, предназначенные для автоматизированного сбора сведений о товарах, ценах и ассортименте. Их активность начала расти еще до старта распродаж. Большинство парсеров вышли на максимальную активность 7-8 ноября в попытке собрать цены "до" и не пропустить появления скидок.
Избаенков подчеркивает, что так называемые скальперские боты могут за секунды выкупить дефицитные товары по скидке ради последующей перепродажи. Другие боты массово резервируют позиции без оплаты: покупатель видит "нет в наличии", а продавец теряет реальные заказы.
По-прежнему используются DDoS-атаки, кража бонусов и многократное использование промокодов через подставные аккаунты. Наиболее чувствительны к этому магазины с дефицитным ассортиментом, билетные сервисы и малый бизнес, зависящий от одного сайта.
Рекомендации экспертов для обычных пользователей сходятся. Нельзя переходить по ссылкам из подозрительных сообщений и самостоятельно открывать официальный сайт или приложение продавца, чтобы проверить акцию.
Внимательно смотреть на адрес ссылки: поддельные домены часто отличаются от оригинала одной-двумя буквами.
Ни в коем случае нельзя устанавливать приложения по ссылке из сообщения, поскольку за "эксклюзивной версией" может скрываться вредоносный APK-файл (установочный файл Android-приложения), который крадет пароли и банковские данные.
Очень важно использовать уникальные пароли и двухфакторную аутентификацию.
Желательно завести отдельную карту с небольшим лимитом и не переводить деньги на личную карту ради "дополнительной скидки".
Коды входа и подтверждения операций нельзя сообщать вообще никому, в том числе "поддержке" оператора или магазина.
Самое уязвимое - это не техника, а время и люди. Кибермошенники имеют шансы на успех, если покупатель торопится. На этом строятся все описанные экспертами схемы. Чем сильнее торопят оплатить товар или услугу, тем важнее остановиться и проверить "выгодное" предложение. При этом если ИИ продолжит удешевлять подделки, визуальные признаки фальшивки практически перестанут работать, и защита будет держаться на привычках: платить только внутри площадки, проверять акцию в официальном приложении и хранить деньги на отдельной карте. Это не исключает риски, но делает "работу" мошенников заметно менее эффективной.


Комментарии 0