Привет, Хабр! Я Станислав, занимаюсь развитием систем кибербезопасности в Россельхозбанке. Почему для изменения поведения пользователей разового курса недостаточно? Убеждены, что для этого нужен целый цикл коммуникаций: диагностика, короткое обучение, регулярные напоминания, практика, измерение и корректировка.
Универсальный курс по кибербезопасности, конечно, необходим: любой сотрудник работает с учетной записью, сообщениями и данными. Но его недостаточно. Руководитель согласует чувствительные операции, администратор управляет привилегиями, разработчик добавляет зависимости, а Security Champion (расскажем о чемпионе ниже) помогает команде разбирать риски. Ошибка у каждой группы выглядит по-разному и имеет разный потенциальный ущерб.
Как сегментировать информацию для обучения? Это не обязательно пять отдельных академических курсов. Но мы можем добавить к общему минимуму точные модули там, где роль, доступ и рабочий сценарий подразумевают больший риск. Для точечного обучения мы выделяем три слоя сегментации.
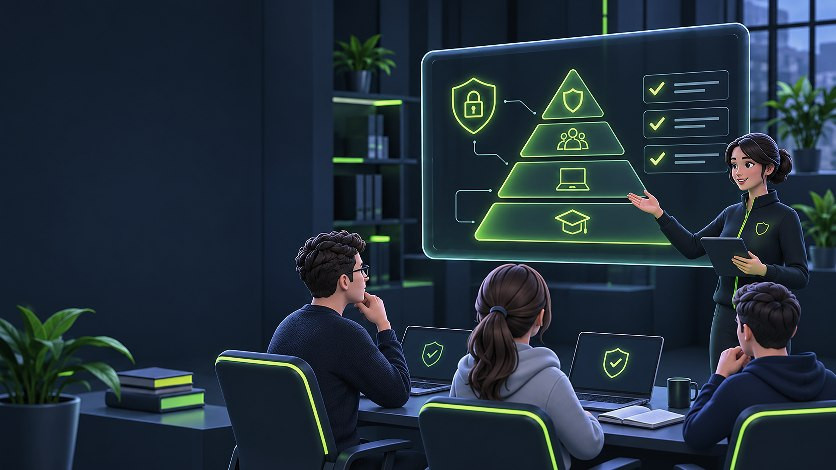
Слой 1. Общий минимум
Для всех сотрудников:
подозрительные письма и сообщения;
безопасная работа с учетной записью и MFA;
обращение с информацией;
безопасная работа в интернете;
физическая безопасность рабочего места;
сообщение об инциденте.
Общий минимум создает единый словарь и объясняет, куда обращаться.
Слой 2. Ролевой контур
Содержание курса определяется рабочими задачами. Например:
руководителю нужны сценарии подмены поручений, давления срочностью и подтверждения исключений;
администратору нужны привилегированные учетные записи, секреты, удаленный доступ и журналирование;
разработчику нужны безопасные зависимости, секреты в коде, результаты SAST/SCA и security requirements;
сотруднику клиентского подразделения нужны верификация собеседника и безопасная передача данных.
Слой 3. Риск-ориентированная интенсивность
Даже внутри одной роли риск различается. Важны:
уровень привилегий;
доступ к финансовым и персональным данным;
возможность одобрять платежи или изменения;
публичность сотрудника;
участие в критических процессах;
история небезопасных действий;
текущие кампании злоумышленников.
Сегментация по должности без учета доступа слишком груба. И наоборот, персональный риск-скоринг без понятной ролевой модели легко превращается в непрозрачный контроль.
2. Матрица аудиторий
Аудитория | Основной риск | Чему учить | Предпочтительная практика | Полезный сигнал |
Массовые пользователи | Фишинг, ошибки передачи данных, небезопасные сайты | Распознавание, остановка, сообщение | Короткие ситуационные модули и симуляции | Доля корректных сообщений, повторяемость действий |
Руководители | Подмена поручений, срочные исключения, атаки на публичных лиц | Независимая проверка, разделение полномочий, кризисное решение | Настольные упражнения и персональные брифинги | Время эскалации, соблюдение процедуры подтверждения |
ИТ и администраторы | Компрометация привилегий, MFA fatigue, секреты, удаленный доступ | Phishing-resistant MFA, PAM, least privilege, безопасная эскалация | Лаборатории и разбор телеметрии | Неизвестные MFA-запросы, использование привилегий, секреты вне хранилища |
Разработчики | Уязвимый код и зависимости, утечки секретов, позднее исправление | Secure coding, threat modeling, SAST/SCA, работа с дефектами | Практика на коде и в пайплайне | Время до триажа, повторные дефекты, исправление до релиза |
AppSec и Security Champions | Непоследовательные решения и нехватка масштаба | Приоритизация, менторство, архитектура, фасилитация | Клиники уязвимостей и сообщества практики | Покрытие команд, скорость консультации, качество решений |
Эта таблица не является готовым каталогом курсов. Она связывает роль с решением, которое человек должен принять.
3. Массовые пользователи: обучать алгоритмам
Для большинства сотрудников на курсе полезнее узнать о 5 воспроизводимых алгоритмах, чем узнать 50 новых терминов. Например:
Получил подозрительное сообщение: остановись, проверь отправителя, не используй контакты из сообщения, сообщи по штатному каналу.
Получил неожиданный MFA-запрос: отклони, сообщи, защити учетную запись.
Нужно передать чувствительные данные: проверь получателя, канал, объем и основание.
Обнаружил потерянное устройство или документ: немедленно сообщи, не пытайся скрыть ошибку.
Не уверен: останови действие и запроси помощь.
Задача общего контура состоит в том, чтобы эти действия были знакомыми и доступными.
4. Руководители: отдельный риск-профиль
Руководитель часто получает больше внешних сообщений, имеет право на исключения и влияет на скорость реакции команды. Его обучение должно охватывать:
подмену голоса и видеосвязи;
ложные срочные поручения;
запросы на изменение реквизитов;
попытки обойти разделение полномочий;
кризисную коммуникацию;
принятие решения при неполных данных.
Руководителю не нужен длинный общий курс поверх общего курса. Нужен короткий закрытый разбор реалистичных сценариев: «поставщик просит срочно изменить счет», «помощник прислал ссылку на документ», «сотрудник остановил платеж из-за сомнений».
5. ИТ и администраторы: обучение должно идти вместе с контролями
Нельзя обучать администратора «быть внимательнее» и оставлять ему многофакторную аутентификацию с возможностью механически подтвердить чужой запрос, общие учетные записи и секреты в скриптах.
Банк России описывает сценарии, в которых злоумышленники убеждают клиентов передавать коды из СМС или используют схемы «NFC Gate». Прямого российского регуляторного требования применять именно phishing-resistant MFA в открытых источниках не найдено. Поэтому переход на методы аутентификации, устойчивые к фишингу, корректно представлять как инженерную рекомендацию, а не как универсальное требование российского регулятора. Практический принцип состоит в связке трех элементов:
обучение распознавать неизвестный запрос;
технический контроль, уменьшающий вероятность случайного подтверждения;
процедура расследования отклоненного запроса.
Для привилегированных пользователей нужны лаборатории, а не только тест:
серия неожиданных MFA-запросов;
секрет в скрипте;
запрос временно отключить контроль;
подключение поставщика;
аварийное повышение привилегий;
передача дежурства.
6. Разработчики: безопасность в контексте кода
Разработчику мало знать перечень типовых классов уязвимостей. Он должен уметь:
понять, почему сканер создал находку;
отличить ложное срабатывание от реального риска;
безопасно исправить дефект;
проверить зависимость;
не хранить секреты в коде;
участвовать в моделировании угроз;
видеть статус security gate до момента релиза.
Лучший материал строится на языке, фреймворке и архитектуре команды. Практика на абстрактном приложении полезна для базы, но разбор анонимизированной реальной находки быстрее связывает обучение с работой.
7. AppSec и Security Champions: распределенная экспертиза
В российской методологии AppSec Table Top от Positive Technologies Security Champion описан как участник команды разработки, который продвигает практики безопасной разработки и связывает ИБ с ИТ. В публичной модели VK чемпион инициирует проверки SAST, DAST, IAST и SCA, помогает фиксировать уязвимости и анализировать технический долг, а AppSec-аналитик разрабатывает ролевые тренинги. Оба источника описывают методику и практику самих организаций, поэтому их нельзя воспринимать как обязательный отраслевой стандарт.
Важно не превратить чемпиона в бесплатного AppSec-инженера. Роль должна иметь:
письменный мандат;
выделенное время;
понятные границы решений;
канал эскалации;
обучение по уровням;
признание вклада;
резерв на случай смены сотрудника.
Трехуровневая траектория может выглядеть так:
Базовый уровень
чтение результатов SAST и SCA;
базовые уязвимости;
безопасная работа с секретами;
эскалация.
Практический уровень
security code review;
разбор реальных дефектов;
security stories;
базовое моделирование угроз;
помощь команде в исправлении.
Экспертный уровень
архитектурные ревью;
сложные модели угроз;
требования к доказательной базе;
наставничество другим чемпионам;
участие в сообществе практики.
Это модель из предоставленной проектной заявки. Ее количественные результаты в цикл не перенесены, поскольку не подтверждены. Сама последовательность «люди — процессы — инструменты» используется как проектный принцип.
8. Практические кейсы
Кейс 1. Angara MTDR: массового курса недостаточно для разных векторов первоначального доступа
В портфеле расследованных инцидентов за 2024 год и первое полугодие 2025 года Angara MTDR связывает 33% случаев первоначального доступа с украденными или подобранными учетными данными, 25% с внешними службами удаленного доступа и VPN, 13% со взломанными подрядчиками и 8% с фишингом. Это данные одного провайдера по собственной клиентской базе, без раскрытия абсолютного числа инцидентов, поэтому их нельзя переносить на весь российский рынок.
Практический вывод: один кейс должен быть разложен минимум на три ролевых трека.
Всем сотрудникам: подозрительный запрос доступа нельзя подтверждать, о нем нужно сообщить.
ИТ и администраторам: нужны контроль удаленного доступа, управление привилегиями, мониторинг и безопасное хранение секретов.
Владельцам подрядчиков: внешняя учетная запись и подключение поставщика должны иметь владельца, ограниченный срок и наблюдаемость.
Кейс 2. «Гемотест»: обучение не заменяет управление доступом
В опубликованных материалах судебного разбирательства по утечке данных «Гемотеста» указано, что злоумышленнику доступ к учетной записи с клиентскими данными предоставил сотрудник компании; проверка Роскомнадзора подтвердила факт утечки (РБК). Мотив сотрудника и точный способ получения доступа в публичных материалах не раскрыты, поэтому этот кейс нельзя автоматически называть фишинговой атакой.
Практический вывод: awareness должен работать вместе с минимизацией прав, мониторингом действий, защитой привилегированных учетных записей и контролем выгрузок. Если критический процесс держится только на правильном решении одного человека, проблема находится не только в обучении.
Кейс 3. Анонимизированный составной кейс: минимальная сегментация в банке
Организация начинает с общего квартального курса для всех, потому что должна быстро выстроить единый контур и отчетность. Параллельно она готовит не пять полноценных академий, а три надстройки:
20-минутный брифинг для руководителей;
лабораторию по MFA, привилегиям и секретам для ИТ;
практикум по чтению SAST/SCA-находок для разработчиков.
Через два цикла темы уточняются по данным об ошибках и инцидентах.
Это анонимизированный составной кейс, основанный на концепции Security Awareness и материалах по безопасной разработке. Он показывает последовательность внедрения, но не описывает достигнутый эффект.
Кейс 4. Модель Security Champion в продуктовой команде
Команда назначает добровольца чемпионом, но не выделяет время и не меняет процесс. Через месяц все вопросы по безопасности просто пересылаются ему, а основная разработка продолжается без изменений.
Исправленная модель:
у чемпиона есть фиксированная доля времени;
простые вопросы решаются в команде;
спорные риски уходят в AppSec;
раз в неделю разбирается одна актуальная находка;
результаты сканеров приходят в привычный трекер;
роль учитывается в целях и развитии сотрудника.
Кейс модельный. Его задача состоит в том, чтобы показать организационные условия роли, а не заявить эффективность конкретной программы.
9. Как внедрять сегментацию поэтапно
Шаг 1. Составить карту решений
Не начинайте со списка должностей. Выпишите решения с высоким потенциальным ущербом: одобрить платеж, изменить доступ, выпустить релиз, передать данные, подключить поставщика.
Шаг 2. Связать решения с ролями и доступом
Один человек может оказаться сразу в нескольких сегментах: руководитель, владелец данных и привилегированный пользователь.
Шаг 3. Определить общий минимум
Общий контур должен быть коротким. Не переносите в него все специальные требования.
Шаг 4. Выбрать две первые надстройки
Приоритет получают роли с максимальным сочетанием вероятности и последствий.
Шаг 5. Связать обучение с контролями
Для каждого модуля ответьте: какой интерфейс, регламент или техническая мера поддерживает нужное действие?
Шаг 6. Проверять границы
Ролевой курс не должен создавать иллюзию, что безопасность стала личной ответственностью одного чемпиона или администратора. Владелец риска, AppSec, ИТ и бизнес сохраняют свои обязанности.
Вопросы для своей организации
Какие пять рабочих решений создают наибольший киберриск?
Какие роли принимают эти решения и какими доступами располагают?
Что действительно должны знать все, а что нужно только отдельным группам?
Где обучение можно заменить или усилить техническим контролем?
Есть ли у Security Champions мандат, время и канал эскалации?
Как обновляется ролевой контент при смене процессов и технологий?
Не используем ли мы должность как неточный заменитель реального риска?
Зрелая программа сочетает общий минимум, ролевые траектории и риск-ориентированную интенсивность. Она не пытается сделать каждого специалистом по ИБ. Она помогает человеку принять безопасное решение в пределах его полномочий, а там, где цена ошибки высока, добавляет технические ограничения и экспертную поддержку.
После сегментации возникает неудобный вопрос: как доказать, что программа работает? В третьей статье перейдем от процентов назначения и завершения к поведенческим сигналам, корректирующему обучению и метрикам, которые не провоцируют скрывать ошибки.

Комментарии 0