Привет! На связи – команда департамента детектирования и предотвращения угроз (Managed XDR) компании F6.
Мы выложили в open source MCP-сервер для F6 XDR. С ним OpenCode, Claude, Cursor, Copilot в VS Code и любой другой MCP-клиент может сам ходить в XDR: искать алерты, инциденты, письма, файлы и события на хостах, собирать с хостов артефакты, считать, группировать и рисовать по ним картинки.
Cделали мы его для себя — чтобы снять рутину с аналитиков SOC, в том числе первой линии: первичный разбор алертов, поиск по индикаторам, сбор артефактов и отчеты. Ассистент сам пишет запросы на языке XDR и разбирается в полях событий, а аналитик проверяет вывод и принимает решение. Заодно сервер пригодился тем, кто работает с XDR не из SOC: руководителям, инженерам внедрения и поддержки. Отчет или справку по инциденту они теперь получают сами, не дожидаясь аналитика.
F6 MXDR (Managed Extended Detection and Response) — система проактивного поиска и защиты от сложных и неизвестных киберугроз. Позволяет своевременно обнаруживать и блокировать подозрительную активность на конечных устройствах ИТ-инфраструктуры, предотвращая дальнейшее развитие атаки. Также позволяет проводить проактивный поиск угроз на основании собираемой телеметрии.
Кому будет полезна эта статья?
• SOC-аналитики и специалисты по threat hunting узнают, как переложить на ассистента первичный разбор алертов, сбор артефактов с хоста и поиск по индикаторам из отчетов других вендоров.
• Руководители ИБ и те, кто готовит отчеты для бизнеса, увидят на конкретных примерах, как получить сводку по почтовым угрозам или фишингу за пару минут без запросов к аналитикам.
• Всем, кто присматривается к MCP и ИИ-агентам в ИБ, наверняка будет интересно, сколько это стоит в токенах и рублях и о каких рисках стоит помнить.
Ниже — три кейса на нашем демостенде и один из практики, а в конце — про деньги и про то, что важно помнить, когда даешь ИИ доступ к данным SOC.
Как это устроено
MCP (Model Context Protocol) — открытый протокол, через который ИИ-ассистенты подключаются к внешним системам. Наш сервер — небольшое приложение на Python. Оно запускается рядом с ИИ-клиентом и обращается к XDR через обычный REST API.
Ассистент получает двенадцать инструментов:
Инструмент | Что делает |
xdr_search | Поиск по разделу на языке запросов XDR |
xdr_count | Количество записей |
xdr_get_mapping | Список полей, по которым можно искать |
xdr_get_filters | Доступные значения фильтров |
xdr_get_suggestions | Реальные значения поля по префиксу — спасает, когда модель угадывает написание |
xdr_list_artifacts xdr_get_artifact_structure xdr_download_artifact | Найти артефакты, уже собранные с хостов, посмотреть содержимое архива и скачать нужное в локальную папку. Скачивание работает, только если задана папка XDR_DOWNLOAD_DIR |
xdr_collect_artifacts xdr_list_artifact_presets xdr_abort_artifact_collection | Запустить сбор с хоста по путям или по пользовательскому артефакту из консоли и остановить его. По умолчанию выключены |
xdr_mark_event | Закрыть алерт, отметить ложное срабатывание. По умолчанию выключен |
Разделы: алерты, инциденты, письма, файлы, события с хостов, сетевые соединения, активы, приложения и их версии, модули и журнал аудита.
Подключение — один блок в конфиге клиента. Например, для OpenCode это opencode.json в корне проекта или глобальный ~/.config/opencode/opencode.json:
{
  "$schema": "https://opencode.ai/config.json",
  "mcp": {
    "xdr": {
      "type": "local",
      "command": ["uvx", "xdr-mcp"],
      "enabled": true,
      "environment": {
        "XDR_BASE_URL": "https://your-xdr-host",
        "XDR_API_KEY": "{env:XDR_API_KEY}"
      }
    }
  }
}
Есть еще пакет на PyPI (pip install xdr-mcp) и Docker-образ ghcr.io/f6-security/xdr-mcp.
Больше примеров подключения ищите на нашем GitHub.
Разбор кейсов
Кейсы 1–3 мы гоняли на демостенде в OpenCode на модели DeepSeek V4.1 Flash с открытыми весами, развернутой в российском облаке: запросы не уходят ни за рубеж, ни разработчику модели. Ассистент работал с данными демо-компании F6 Demo. В начале каждого из этих кейсов написали, сколько запрос потратил токенов и сколько занял времени, а в самом конце добавили сводную таблицу с анализом запросов и их стоимостью. Кейс 4 — из нашей практики: это реальный инцидент, данные в нем обезличены, и в расчет стоимости он не входит.
Кейс 1. Статистика по письмам
Токенов: 3,6 млн
Времени: ≈ 11 мин
Собери, пожалуйста, статистику по письмам для компании F6 Demo. Сколько писем проанализировано всего, сколько из них вредоносных, сколько безопасных. Какие сигнатуры срабатывали чаще всего во вредоносных письмах? Представь результаты в виде графиков.
Ассистент нашел нужный раздел, посчитал вердикты, сгруппировал срабатывания по сигнатурам и нарисовал дашборд. Дальше мы его немного докрутили репликами вроде «добавь человекочитаемые названия сигнатур», и вот что получилось.
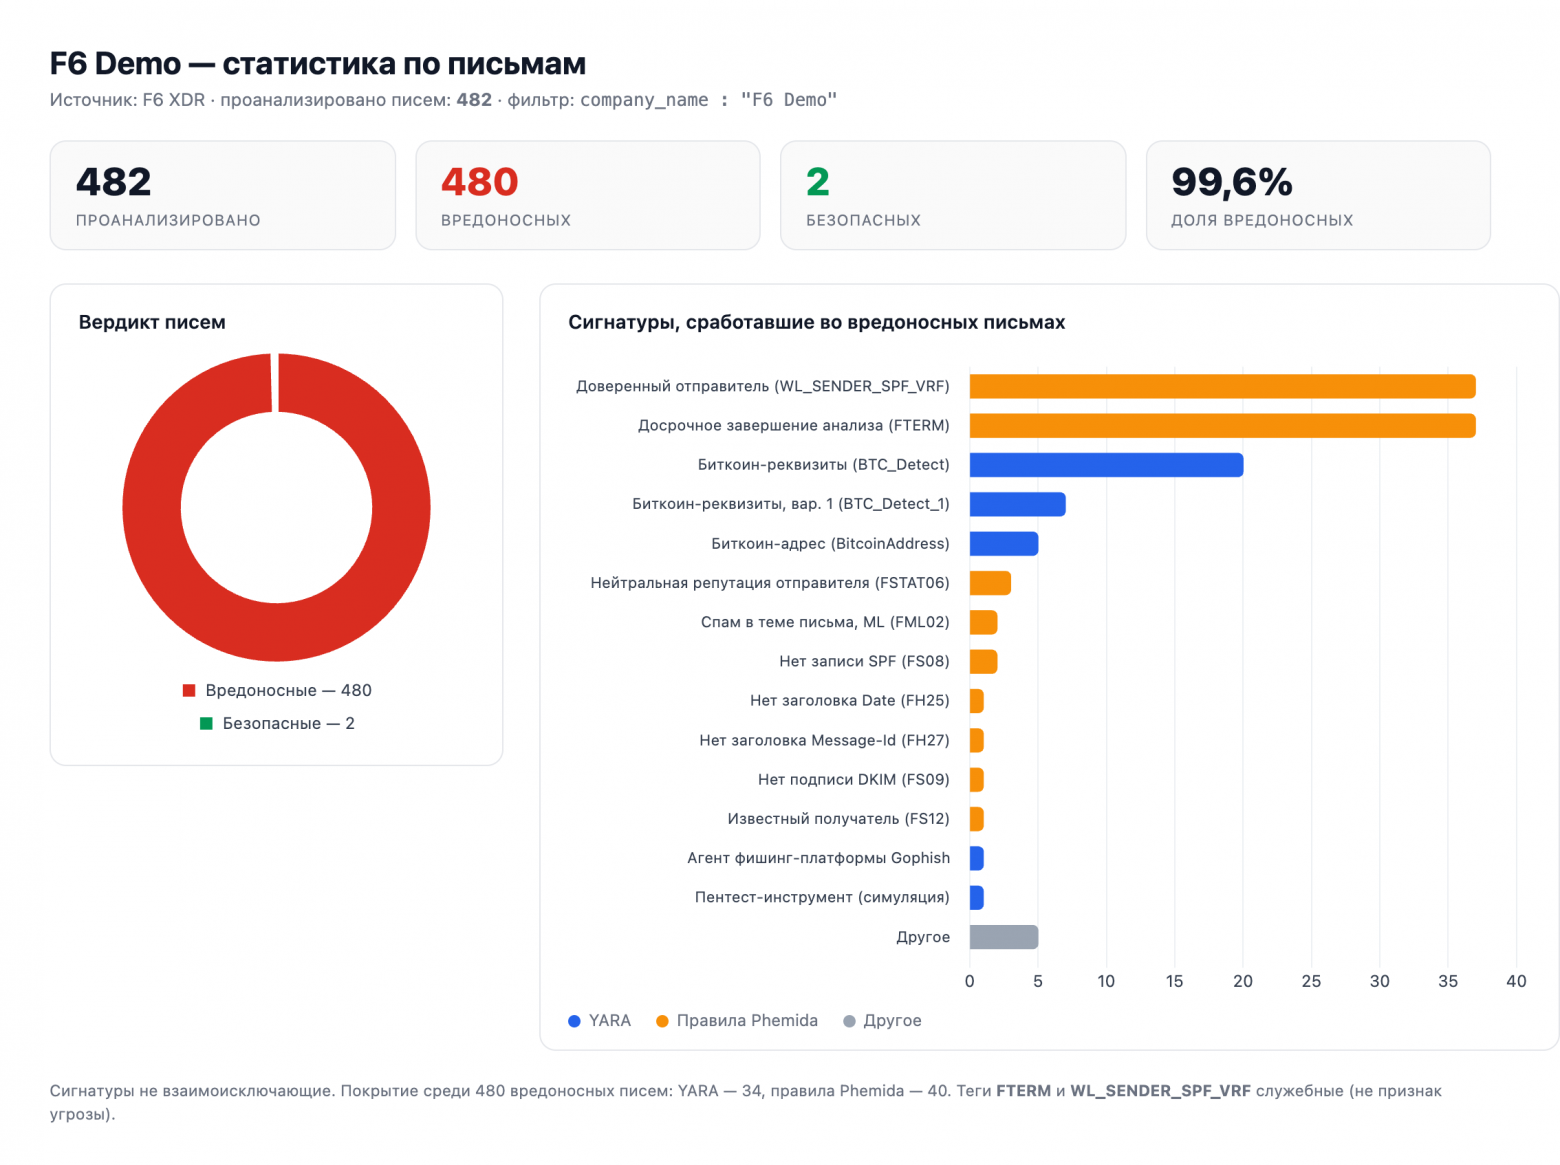
Обратите внимание на подпись внизу: ассистент сам отметил, что сигнатуры не взаимоисключающие, а теги FTERM и WL_SENDER_SPF_VRF служебные и не являются признаком угрозы. Это ровно то, что аналитик объяснял бы руководителю голосом.
Следующий шаг — сузить выборку до вредоносных писем и попросить примеры объектов, на которые сработали сигнатуры.
Построй статистику только для вредоносных писем. Так же с сигнатурами. Для вредоносных сигнатур приведи примеры вредоносных объектов, на которые они сработали.
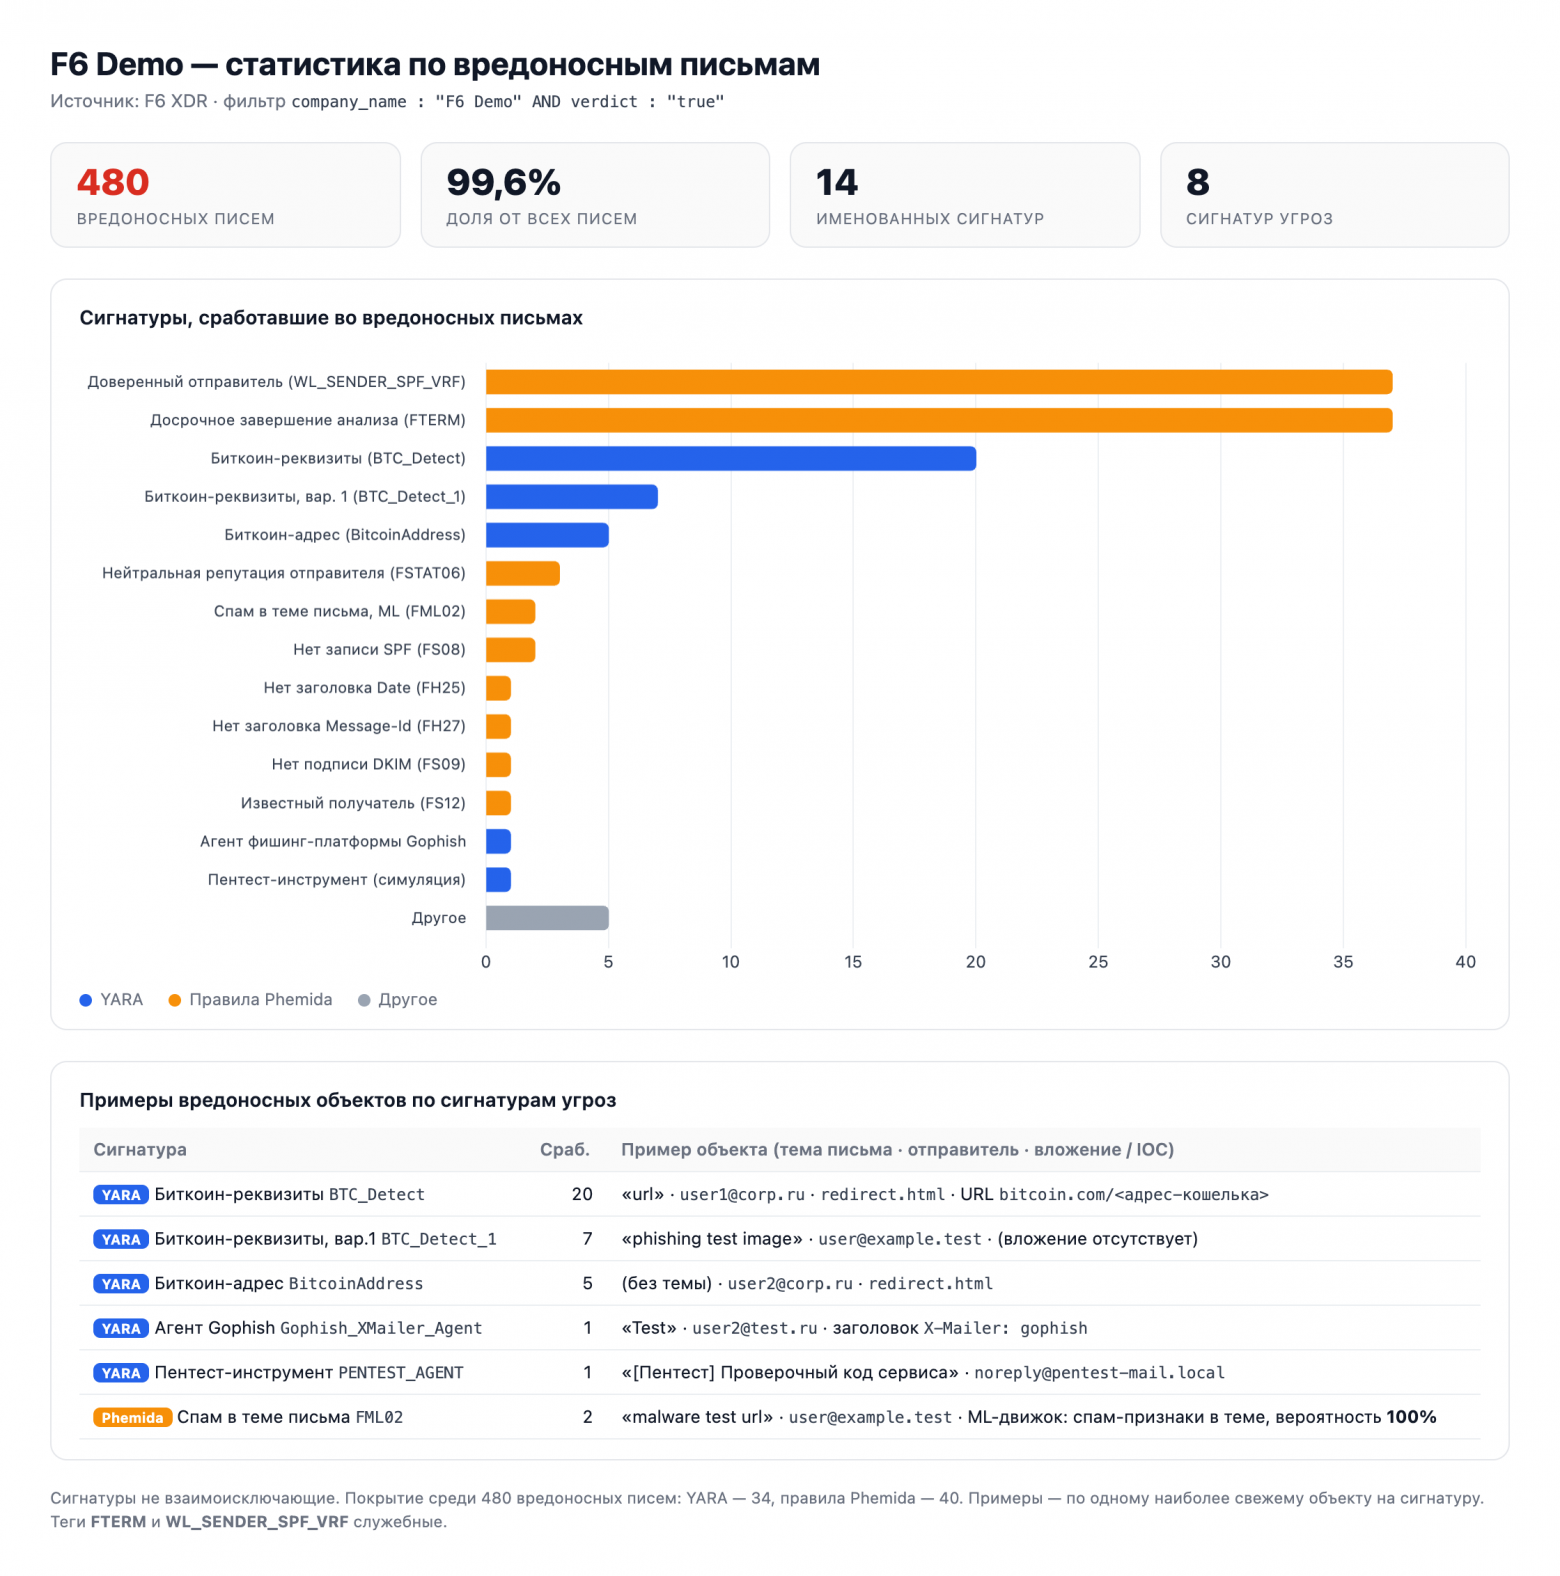
В целом все эти данные можно собирать, настроив в XDR автоматические отчеты. Но отчет не закрывает особые запросы на визуал и обезличивание данных.
И напоследок мы решили спросить:
Какие рекомендации ты можешь дать по усилению защиты? Собери в картинку-памятку.
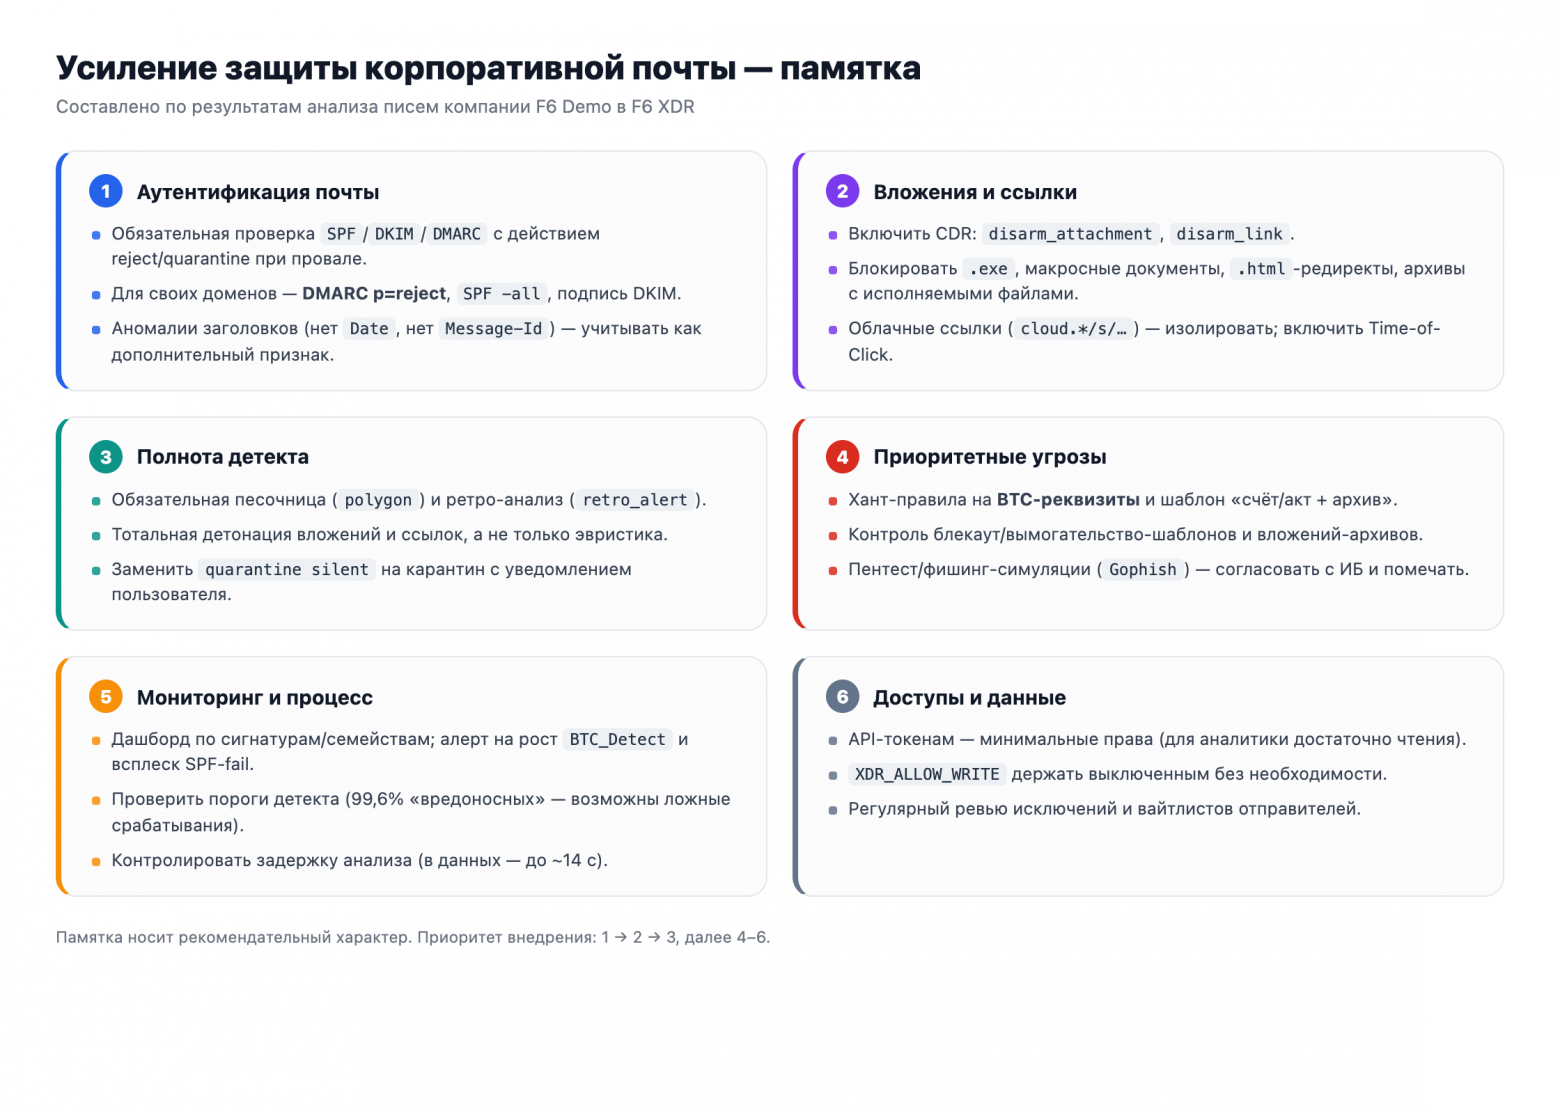
Рекомендации привязаны к тому, что ассистент увидел в данных: отсутствующие заголовки Date и Message-Id, биткоин-реквизиты в письмах, фишинговые симуляции через Gophish. Отдельно он обратил внимание, что доля «вредоносных» в 99,6% подозрительно высокая и стоит проверить пороги детекта. На демостенде это объяснимо, а на проде такой вывод — хороший повод заглянуть в настройки.
Кейс 2. Разбор алерта
Токенов: 1,9 млн
Времени: ≈ 14 мин
Самый частый сценарий для SOC — быстро понять, что за алерт прилетел и стоит ли на него тратить время.
<ссылка на алерт в XDR> Разбери алерт: что сработало, на каком хосте, какие процессы и соединения с ним связаны. Оцени, похоже ли это на ложное срабатывание. Сделай картинку с таймлайном — как-то визуализируй результат анализа.
Алерт выглядел серьезно: «Вредоносная активность на компьютере», severity 5, 831 событие, срабатывания YARA-правил вроде crime_win32_ransom_avaddon_1 и WinosStager. Ассистент прошелся по событиям агента вокруг алерта и собрал таймлайн.
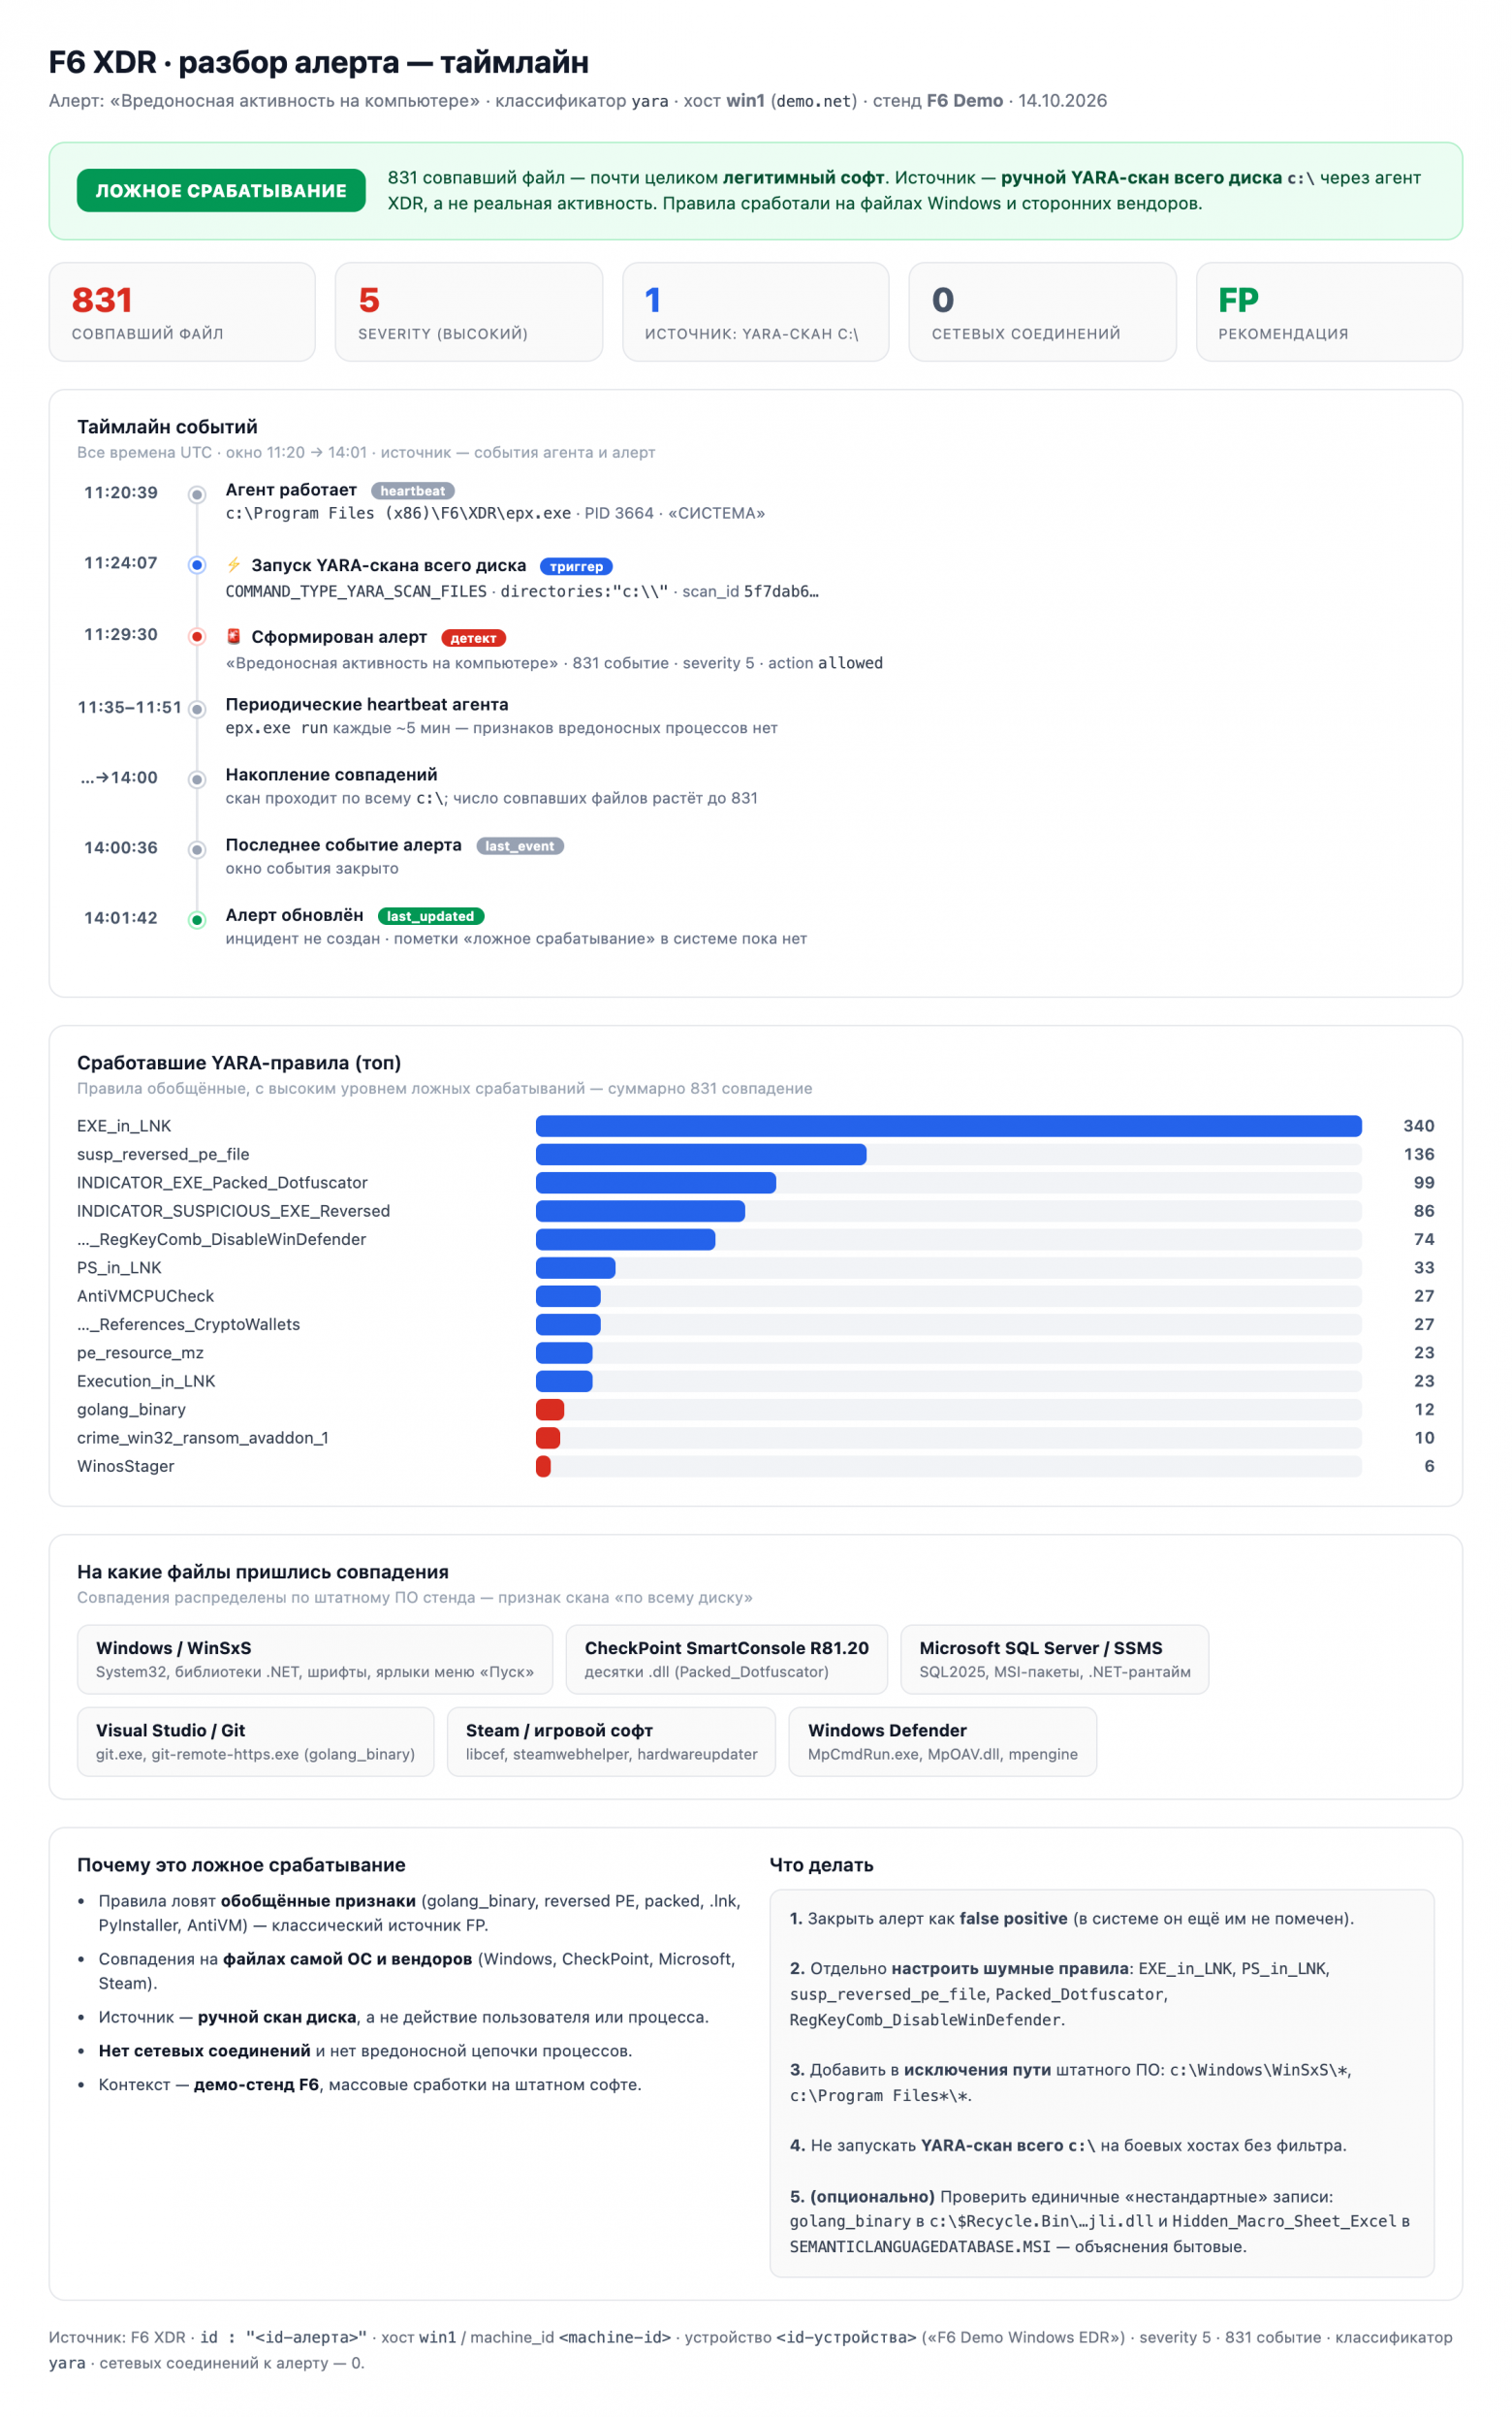
Самое ценное здесь — найденный триггер. За пять минут до алерта на хост пришла команда COMMAND_TYPE_YARA_SCAN_FILES с directories:"c:\\": кто-то вручную запустил YARA-скан всего диска. Дальше картина складывается сама:
• совпадения пришлись на штатный софт — файлы Windows и WinSxS, SQL Server, Visual Studio, Steam, Windows Defender
• сработали в основном обобщенные правила (EXE_in_LNK, susp_reversed_pe_file, Packed_Dotfuscator), которые известны высоким уровнем ложных срабатываний
• сетевых соединений, связанных с алертом, нет, вредоносной цепочки процессов тоже нет
Вердикт — ложное срабатывание. Ассистент предложил закрыть алерт как false positive, настроить шумные правила, добавить исключения для путей штатного ПО и не запускать YARA-скан всего c:\ на боевых хостах без фильтра. Единичные «нестандартные» совпадения он вынес отдельным пунктом — проверить руками.
Закрыть алерт сам он не мог: инструмент записи выключен, решение остается за аналитиком.
Кейс 3. Threat hunting по чужому отчету
Токенов: 1,8–2,3 млн
Времени: ≈ 12 мин
Вышел отчет другого вендора о новой кампании, и сразу же хочется проверить: "А у нас такое есть?" Обычно это пара часов на то, чтобы выписать индикаторы, перевести их в запросы и пройтись по всем разделам. Мы взяли отчет Sucuri о Balada Injector — большой кампании против сайтов на WordPress — и попросили ассистента поискать у нас.
Вот статья Sucuri про Balada Injector: <ссылка>. Выпиши из нее индикаторы и техники ATT&CK и поищи их у нас во всех разделах. Сделай картинку.
Ассистент разобрал статью: домены разных волн кампании, C2-сервер, пути к бэкдорам и фейковым плагинам, хеши, user-agent и около полутора десятков техник ATT&CK. Дальше он прогнал их по сетевым соединениям, событиям с хостов, проверенным файлам, письмам и алертам.
Что нашлось на демостенде:
• 3 алерта по данным TI «Balada Injector»
• 9 TLS-соединений с хоста 192.168.1.5 к доменам кампании stratosbody[.[com и flyspecialline[.]com
• операции с wp-config.php и его временной копией на веб-сервере mebel-saransk[.]ru — ровно то, что Sucuri описывает как кражу учетных данных из конфигурации WordPress, — и алерты Web Shell (T1505.003) на том же хосте.
Самое поучительное в этом кейсе — не находки, а то, как мы к ним пришли.
Мы прогнали одну и ту же задачу несколько раз с разными системными промптами. В 2/3 прогонах ассистент не нашел соединения с доменами Balada: он проверил поиск по доменам на контрольном google.com, получил ноль и решил, что поле не работает. Прогон, в котором ассистент сначала брал реальные значения поля через xdr_get_suggestions, а потом искал, нашел все.
Что нашлось на демостенде:
• 3 алерта по данным TI «Balada Injector»
• 9 TLS-соединений с хоста 192.168.1.5 к доменам кампании stratosbody[.]com и flyspecialline[.]com
• операции с wp-config.php и его временной копией на веб-сервере mebel-saransk[.]ru — ровно то, что Sucuri описывает как кражу учетных данных из конфигурации WordPress, — и алерты Web Shell (T1505.003) на том же хосте
Самое поучительное в этом кейсе — не находки, а то, как мы к ним пришли.
Мы прогнали одну и ту же задачу несколько раз с разными системными промптами. В 2/3 прогонах ассистент не нашел соединения с доменами Balada: он проверил поиск по доменам на контрольном google.com, получил ноль и решил, что поле не работает. Прогон, в котором ассистент сначала брал реальные значения поля через xdr_get_suggestions, а потом искал, нашел всё.
Как мы сравнивали прогоны
Одну и ту же задачу — найти у нас индикаторы из отчета Sucuri — мы запускали в новом чате с тремя системными промптами: с простым (без правил экономии), и с двумя экономными — условно «промптом DeepSeek» и «промптом Claude». Для каждого прогона посчитали стоимость по логам и сверили, что именно нашел ассистент.
Простой промпт | Промпт DeepSeek | Промпт Claude | |
Стоимость | ≈ 390 ₽ | ≈ 272 ₽ | ≈ 256 ₽ |
Шагов агента (с субагентами) | 26 | 41 | 37 |
Нашел алерты и соединения Balada | ❌ | ✅ | ❌ |
Нашел события с | ✅ | ✅ | ❌ |
Самый дешевый прогон оказался и самым неполным: сравнивать промпты только по цене нельзя. Полный результат дал только промпт DeepSeek — именно из-за правила сначала брать реальные значения поля через xdr_get_suggestions. По одному запуску на вариант точных цифр не получить, но направление понятно.
Кстати. Первый прогон с простым промптом мы из сравнения исключили: агент схалявил. На втором же шаге он нашел в рабочей папке файлы с результатами предыдущего анализа, прочитал их и уложился в 20 шагов. Если будете сравнивать промпты сами, не оставляйте агенту готовых ответов под рукой.
Кейс 4. Реальный инцидент: от майнера до импланта
Данные: обезличены, реальный инцидент
Времени: один вечер
Разбирая другой инцидент, мы нашли майнер на рабочей станции одного из заказчиков. По первому отчету заражение случилось в сентябре. Мы отдали отчет ассистенту и попросили проверить его по телеметрии.
Ассистент просмотрел события хоста за 30 дней. Каталог майнера каждый день около 11:30 появлялся заново, а запускала майнер одноразовая задача планировщика, которая сразу удалялась. Каталог выкладывала служба, код которой работал только в памяти. Чтобы понять, что это за служба и как давно она на хосте, телеметрии не хватало: нужны были реестр, файлы с диска и дамп памяти.
Сбора артефактов в xdr-mcp тогда еще не было, поэтому поэтому файлы с хоста ассистенту приносил аналитик. Ассистент называл точные пути, аналитик собирал по ним файлы в консоли и возвращал архив, ассистент разбирал его и говорил, что собрать дальше. За вечер так собрали DLL службы и ее зашифрованное ядро, загрузчик майнера с контейнером и конфигом, а также дамп памяти службы. Выяснилось:
• служба стоит на хосте с марта 2025 года, на полтора года раньше, чем следовало из отчета
• майнеров два, для видеокарты и для процессора, и оба работают внутри системного find.exe
• в отчете не было адреса управляющего сервера, но он нашелся в дампе.
Почему цепочку не увидели сразу. Имплант поставили за 16 месяцев до установки EDR, поэтому само заражение в телеметрию не попало. Дальше он прятался: ядро жило только в памяти, майнеры работали внутри настоящего find.exe с подмененным родителем, а каталог, задача и хеш загрузчика каждый день менялись. Отдельные шаги EDR замечал и поднимал на них алерты, например на отключение Defender и загрузку уязвимого драйвера. Но поодиночке эти алерты не складывались в одну цепочку.
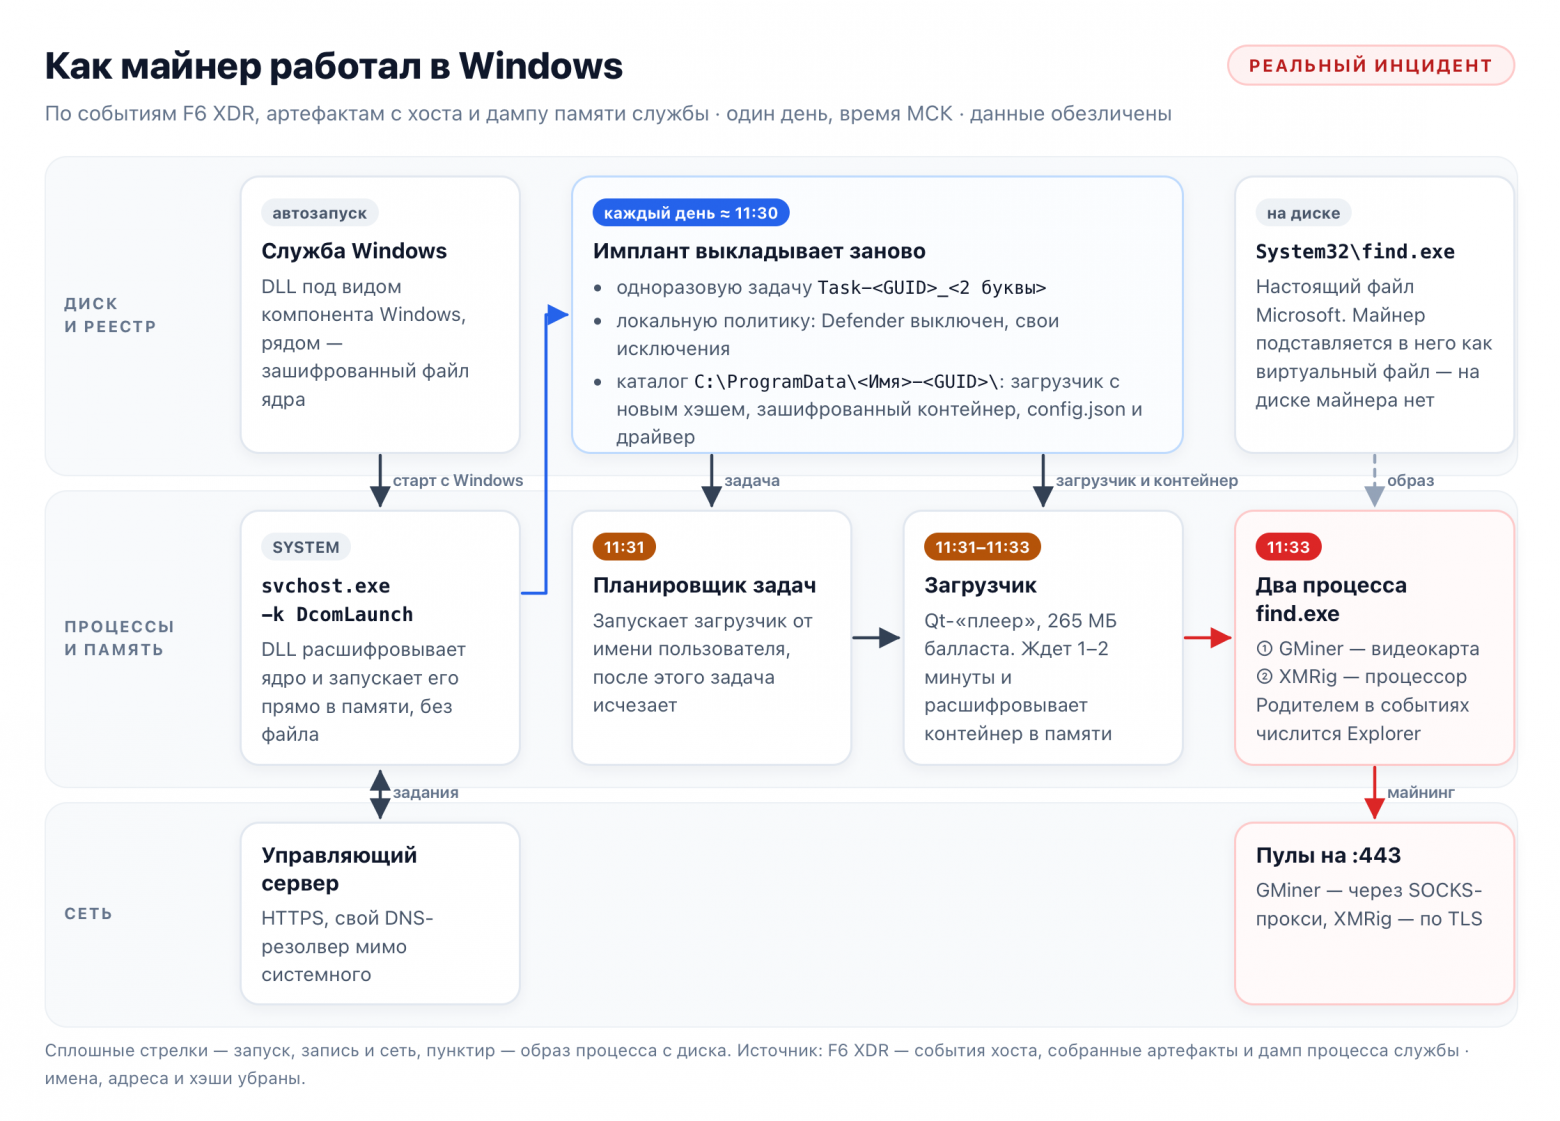
Целиком цепочка сложилась только после разбора артефактов. По его итогам ассистент нарисовал схему работы майнера в Windows:
С находками из разбора мы сразу пошли в threat hunting, как в кейсе 3, только по собственному отчету. Ассистент составил запросы по таким признакам:
• одноразовые задачи планировщика с GUID в имени, которые запускают exe из C:\ProgramData
• find.exe без аргументов, у которого создатель процесса не совпадает с родителем
• пути загрузчика и драйвера
• адреса майнинг-пула и прокси
• домены управляющего сервера и связанные с ними домены из TI, их добавили позже.
Запросы прошли по событиям хостов за 30 дней, по DNS-запросам и сетевым соединениям за 90 дней, а также по данным сетевого сенсора. Майнер с такой схемой оказался только на этом хосте, а следы того же загрузчика нашлись еще на одном хосте заказчика.
Находки поменяли и рекомендации заказчику. Хост, на котором больше года работает чужая служба, недостаточно почистить, его нужно переустановить. До переустановки нужно отключить службу вместе с автоперезапуском. Нужно успеть до 11:30, иначе все развернется заново.
Начиная с версии 1.3.0 ассистент собирает артефакты сам: xdr_collect_artifacts запускает сбор, а xdr_download_artifact скачивает архив в локальную папку. Аналитик при этом остается в цепочке: сбор включается отдельной настройкой, а одноразовый код, который консоль просит для путей и дампов, вводит он сам.
Сколько это стоит
Кейсы 1–3 мы делали в OpenCode на модели DeepSeek V4.1 Flash в российском облаке. Тарифы на момент написания: 0,3 ₽ за 1 000 входящих токенов, 0,5 ₽ за 1 000 исходящих и 0,075 ₽ за 1 000 токенов, прочитанных из кеша. У других провайдеров тарифы свои, поэтому в начале каждого кейса мы указали и число токенов. Кейс 4 в расчет не входит: это рабочий разбор, а не замер на стенде.
Несколько наблюдений, которые пригодятся, если будете считать бюджет:
• Платите вы за контекст, а не за ответы. На каждом шаге агент заново отправляет в модель всю историю. Входящие токены и чтение из кеша дают около 97% суммы, ответы модели — копейки.
• Размер контекста важнее числа шагов. Прогон поиска по Balada без экономного промпта сделал всего 26 шагов, но к концу тащил за собой 160 тыс. токенов контекста и вышел самым дорогим — около 390 ₽. Прогоны с экономным промптом сделали 37–41 шаг с контекстом около 50 тыс. токенов на шаг и обошлись в 256–272 ₽.
• Кеш экономит в разы. В наших прогонах из кеша читалось 75–85% контекста. Без него те же чаты стоили бы примерно в 2,5 раза дороже. Но кеш иногда промахивается, и тогда весь контекст оплачивается по полной цене — это до 40% стоимости неудачного прогона.
• Системный промпт экономит 30–35%. Что сработало у нас:
o сначала xdr_count и xdr_get_suggestions, полная выборка — только по совпадениям и небольшими страницами
o не загружать схему полей всех разделов через xdr_get_mapping целиком
o длинные отчеты отдавать отдельному субагенту-суммаризатору и держать в основном контексте только выжимку с индикаторами
o картинку рисовать одним способом и не перечитывать готовый PNG.
Куда именно уходят деньги, мы разобрали по логам трех прогонов поиска по отчету Sucuri. Самая дорогая статья — не поиск, а картинка в конце: ее рисуют, когда контекст уже самый большой.
Статья расходов | Простой промпт | Промпт DeepSeek | Промпт Claude |
Всего | ≈ 390 ₽ | ≈ 272 ₽ | ≈ 256 ₽ |
Генерация картинки | ≈ 141 ₽ (36%) | ≈ 82 ₽ (30%) | ≈ 65 ₽ (25%) |
Промахи кеша (весь контекст по полной цене) | ≈ 148 ₽, 7 раз | ≈ 38 ₽ | ≈ 49 ₽ |
Схемы полей из | ~130 тыс. символов | — | да |
Широкие выборки (ответы по 30–50 тыс. символов) | да | — | да |
Статьи частично пересекаются: самые дорогие промахи кеша пришлись как раз на оформление картинки. Схемы полей и широкие выборки не стоят денег сами по себе, но раздувают контекст, и каждый следующий шаг становится дороже.
Также мы разобрали кейсы 1 и 2:
Статья расходов | 1. Статистика по письмам | 2. Разбор алерта |
Всего | ≈ 418 ₽ | ≈ 307 ₽ |
Генерация картинок | ≈ 348 ₽ (83%) | ≈ 183 ₽ (60%) |
Промахи кеша (весь контекст по полной цене) | ≈ 108 ₽, 4 раза | ≈ 118 ₽, 5 раз |
Схемы полей из | ~23 тыс. символов | ~121 тыс. символов |
Широкие выборки (ответы больше 30 тыс. символов) | — | 4 ответа, ~206 тыс. символов |
В кейсе 1 почти все деньги ушли на картинки: сами данные ассистент собрал быстро, а дальше шли доработки графиков и памятки. В кейсе 2 картинка тоже забрала больше половины, а контекст раздули схема полей и широкие выборки событий.
Что важно помнить
Дать ИИ доступ к данным SOC — удобно, но это не бесплатно с точки зрения безопасности. Вот что мы всегда держим в голове и заложили в дизайн сервера.
Данные уходят в модель. Все, что вернули инструменты — адреса и темы писем, имена файлов и хостов, журнал аудита, — попадает в контекст модели. Если модель облачная, эти данные уходят провайдеру. Убедитесь, что это допустимо по вашим политикам, или используйте модель, которую вам разрешено использовать с такими данными.
Prompt injection через письма. Тело письма, имя вложения, домен в ссылке пишет отправитель — в том числе атакующий. Такой текст может содержать инструкции для модели. Поэтому все инструменты по умолчанию только читают данные, а действия, которые предлагает ассистент, проверяет человек.
Запись выключена. xdr_mark_event создает не разовую пометку, а постоянное правило, которое применяется ко всем подходящим объектам, и отменить его через MCP нельзя. Инструмент выключен, пока вы явно не зададите XDR_ALLOW_WRITE=1. И даже тогда не стоит разрешать его вызов без подтверждения.
Сбор артефактов тоже выключен. Сбор идет на хосте с правами SYSTEM или root, поэтому его инструменты включаются отдельной переменной XDR_ALLOW_COLLECT=1. Произвольных команд они не принимают — только пути и пользовательские артефакты, которые человек сохранил в консоли. Для путей и дампов консоль просит одноразовый код, если у учетной записи нет списка доверенных IP. С XDR_PASSWORD_PROMPT=1 код вводят в отдельном окне, и модель его не видит. Скачанные файлы попадают только в папку XDR_DOWNLOAD_DIR.
Минимальные права. Сервер работает с правами той учетной записи, чей токен ему дали. Заведите для него отдельный сервисный аккаунт с правами только на чтение нужных разделов и компаний, а не отдавайте админский токен.
Токен — это пароль. Он дает доступ к XDR без второго фактора. Не коммитьте конфиги с токеном, используйте переменные окружения или хранилище секретов клиента, ротируйте токен. И проверьте XDR_BASE_URL: токен уходит на тот адрес, который там указан.
Проверка сертификата не отключается. Для инсталляций с внутренним УЦ есть XDR_CA_BUNDLE, а «просто выключить проверку» нельзя — так задумано.
Модель может ошибаться. Ассистент неплохо строит запросы и честно помечает допущения, но цифры, на основании которых вы принимаете решения, стоит сверить в консоли.
Сам сервер не делает ничего лишнего: обращается только к адресу из XDR_BASE_URL, не шлет телеметрию и пишет файлы только в XDR_DOWNLOAD_DIR, если вы ее задали. Подробная модель угроз — в SECURITY.md.
Попробуйте
Если вы работаете с F6 XDR — подключите xdr-mcp к своему ассистенту и задайте ему вопрос, на который обычно уходит полдня. Нам интересно, какие сценарии получатся у вас: делитесь в комментариях, заводите issues и присылайте пулреквесты.
А если вы пока не работаете с F6 XDR, но хотите посмотреть, как это выглядит вживую, — оставьте свои контактные данные в форме на этой странице.

Комментарии 0