В FirstVDS объявили информацию о компенсациях после проблемы с VMM6 17 октября. После начала инцидента многим клиентам компании пришлось срочно менять пароли и ключи, проверять системы и восстанавливать доступы. Ограничения управления серверами и долгое ожидание поддержки осложнили эту работу.
Рассказываем, какие компенсации предусмотрены:
Перерасчёт за недоступные услуги. Если оплаченный сервер не был выдан или был недоступен из-за инцидента, напишите в поддержку через личный кабинет. Укажите сервер и примерный период недоступности. Если уже обращались — дополните существующий тикет, новый писать не нужно.
Выплаты за компрометацию данных и расходы на смену паролей, ключей и токенов не предусмотрены.
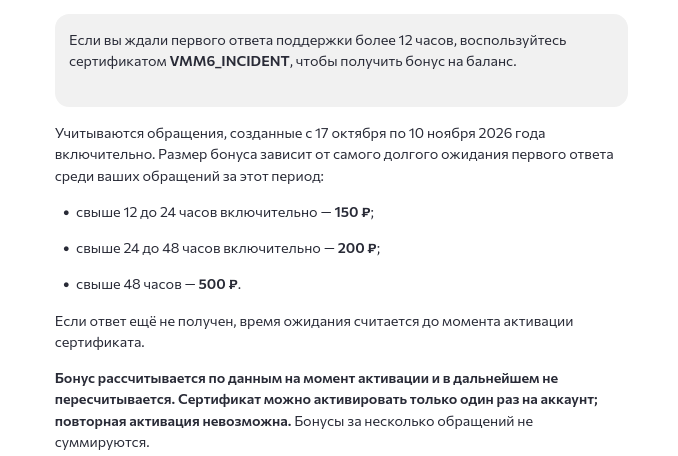
Бонус за ожидание ответа поддержки. Если вы ждали первого ответа более 12 часов, вы можете воспользоваться сертификатом на баланс аккаунта. Номинал бонуса зависит от самого долгого ожидания. Учитываем обращения с 17 октября по 10 ноября 2026 года включительно. Сертификат можно применить 1 раз.
18 октября 2026 года в FirstVDS сообщили, что злоумышленники получили доступ к части сетевой инфраструктуры компании и данным некоторых клиентов через уязвимость в системе управления виртуализацией VMmanager 6 (решение входит в продуктовый портфель ГК «Астра»).
VMmanager — российская платформа серверной виртуализации, разработанная компанией ISPsystem, входящей в группу компаний (ГК) «Астра», предназначенная для создания и мониторинга виртуальной ИТ-инфраструктуры и управления ею.
21 октября 2026 года в FirstVDS сообщили клиентам, что инженеры компании завершили собственный технический разбор инцидента с уязвимостью в системе управления виртуализацией VMmanager 6. В FirstVDS выполнили техническое расследование, не дожидаясь результатов от вендора ISPsystem. В FirstVDS добавили, что вендор активно работал с инфраструктурой и сообщил, что уязвимость закрыта.
23 октября 2026 года в FirstVDS сообщили, что серверы клиентов работают, но всё, что связано с управлением, может проворачиваться медленнее, чем обычно.
В конце октября 2026 года в ISPsystem раскрыли детали ситуации по ИБ с уязвимостью нулевого дня в российской платформы серверной виртуализации VMmanager (VMmanager 6 Hosting). Инцидент затронул одну из сборок VMmanager 6 Hosting, применяемую хостинг‑провайдерами для автоматизированной выдачи виртуальных машин в открытом контуре. Злоумышленники успешно реализовали атаку за счёт ранее неизвестной 0-day уязвимости, а особенность Nginx пропускать такие запросы делала ее эксплуатацию возможной. В ISPsystem выпустили комплекс обновлений безопасности для продуктовой линейки VMmanager, переработали защитную архитектуру решений и провели проверку клиентской IT-инфраструктуры совместно со специалистами сервиса Kaspersky Incident Response и экспертами Kaspersky Threat Research.


Комментарии 0