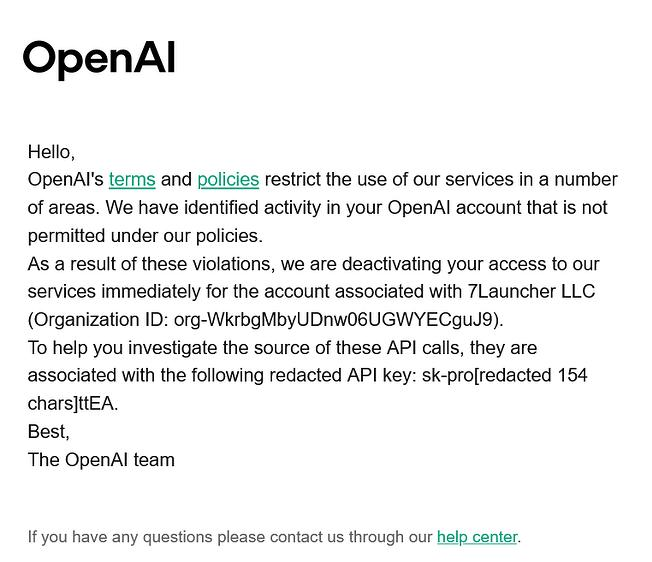
Пользователи и Claude Code, и OpenAI Codex столкнулись с ограничениями при реверс‑инжиниринге программного обеспечения, в т.ч. прошивок приобретённых устройств. Одни получают отказы со ссылкой на безопасность, другие — предупреждения и блокировки аккаунтов. Об этом сообщает 404 Media.
Проблемы возникли на фоне популярности проекта Reverse Engineer Anything, позволяющего использовать ИИ‑агентов для анализа программ без исходного кода. Энтузиасты применяли подобные инструменты для замены штатных оболочек умных телевизоров, удаления рекламы, восстановления заброшенных производителями устройств и исследования закрытых протоколов.
Теперь пользователи Claude Code сообщают о срабатывании защитных механизмов при попытках декомпиляции. В сообществе Reverse Engineer Anything появились жалобы на то, что Claude отказывается выполнять ранее доступные задачи.
С Codex ситуация оказалась серьёзнее. Пользователь X под ником log4j рассказал, что OpenAI заблокировала его аккаунт за «киберзлоупотребления» после использования Codex для обратной разработки телевизоров Samsung. Другие пользователи сообщили о предупреждениях и ограничениях доступа при анализе оборудования и даже собственного программного кода. UPD: по сообщениям от 4 ноября, аккаунт @log4j разблокировали ещё 3 ноября, а OpenAI признала ошибку и извинилась.
При этом инженер OpenAI Тарун Гогинени заявил, что обратная разработка с помощью Codex не запрещена. По его словам, большинство блокировок ошибочны, связаны со сложностью разграничения допустимых и опасных действий, а компания работает над исправлением ситуации.
Подобные инструменты уже обсуждались и на Хабре. Например, в октябре вышла статья Никиты @Gnidenko, о проекте «ЧистыйТВ», позволяющем отключать рекламу, телеметрию и ненужные приложения на Android TV. Для анализа неизвестных прошивок автор предлагает использовать Claude Code или Codex — именно такие задачи теперь могут столкнуться с ограничениями ИИ‑сервисов.
Часть исследователей уже отказывается от облачных моделей в пользу локальных решений с открытыми весами. Консультант по информационной безопасности Мэтт Браун рассказал 404 Media, что использует GLM 5.3, в частности для исследования скрытых Bluetooth‑команд датчика газового баллона.
Причиной перехода он называет не только сами ограничения, но и их непредсказуемость: правила могут измениться без предупреждения, сделав ранее работавшие инструменты непригодными для исследования.
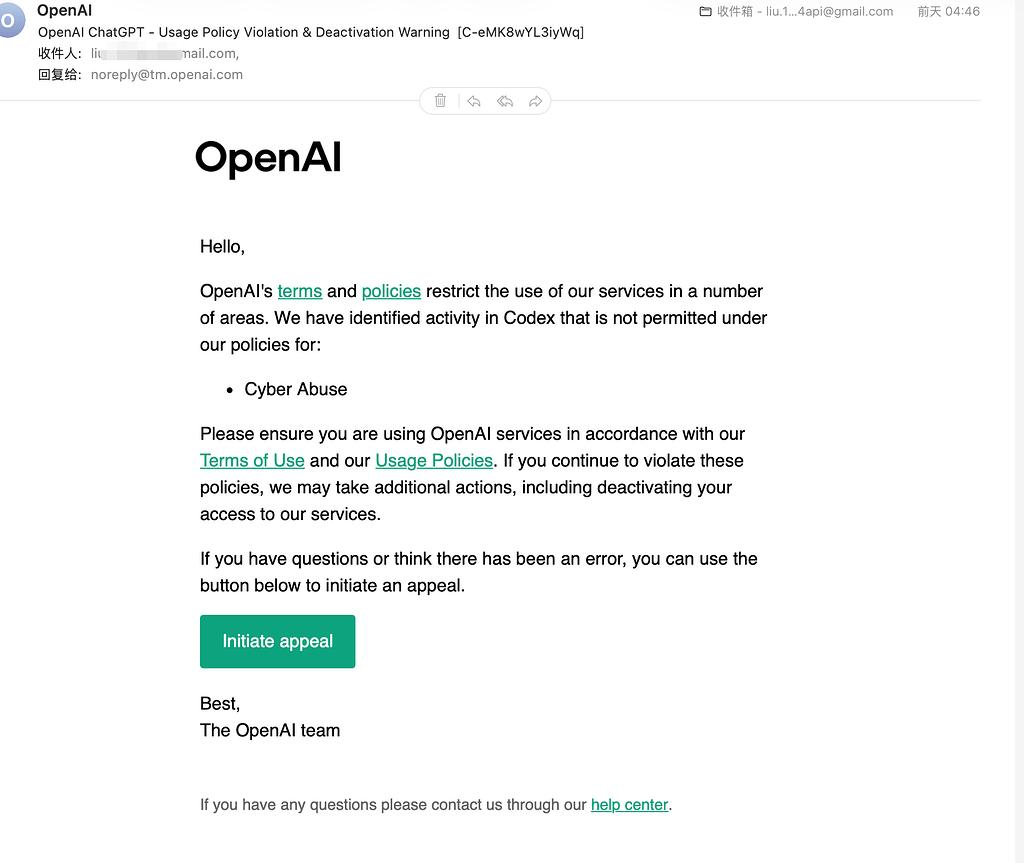
Таким образом, пользователи столкнулись с ситуацией, когда оплаченный ИИ‑сервис может отказаться анализировать программное обеспечение принадлежащего им устройства, а в случае Codex — даже (возможно, случайно) ограничить доступ к аккаунту за действия, которые сама OpenAI не считает запрещёнными.

Комментарии 0