
На заре цифровой эпохи ни рядовые пользователи, ни топ-менеджеры в модных костюмах не воспринимали вредоносный код как реальную угрозу. Появление культового загрузочного вируса Brain считалось скорее досадным хулиганством, чем катастрофой. Что иронично, первый в истории вирус для ПК создавался вовсе не ради взлома или кражи данных, а для защиты авторских прав.
Крупный менеджмент не видел экономического смысла инвестировать в защиту от угроз, которые казались чисто гипотетическими. Рынка информационной безопасности в современном понимании тогда не существовало — независимые разработчики создавали лишь единичные утилиты под конкретные штаммы. Это было кустарное производство, которое не имело системной бизнес-модели и не тянуло на серьезную индустрию.
Перелом случился, когда эксцентричный инженер Джон Макафи уволился из аэрокосмического гиганта Lockheed, купил дом на колесах и доверху набил его компьютерным железом. Так родилась первая в истории мобильная лаборатория по анализу цифровых угроз.
Троянский конь от мира кибербеза
В конце 1980-х разработчики раннего антивирусного ПО столкнулись с чисто логистическим тупиком. Привычного нам интернета еще не существовало, а физическая штамповка дискет, печать руководств и дистрибуция по магазинам требовали огромных вложений. У молодой ИБ-индустрии таких бюджетов просто не было. Макафи решил обойти эту стену, сделав ставку на схему Shareware и условно-бесплатные каналы распространения.
Он просто загрузил утилиту VirusScan на BBS, откуда любой желающий — системный администратор или владелец ПК — мог скачать программу, записать ее на дискету и поделиться с коллегами. И представьте — уже в первые недели этой возможностью воспользовались около полумиллиона человек!
Однако в лицензионном соглашении было прописано четкое разделение — домашние пользователи могли использовать сканер бесплатно, а вот бизнесу полагалось приобрести платную лицензию.
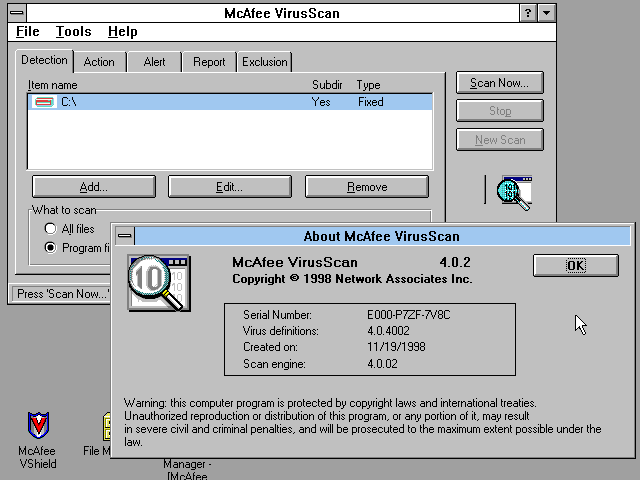
Такая стратегия сформировала довольно эффективный цикл продаж. Обычные домашние пользователи получили инструмент для регулярной проверки дисков и наглядные отчеты об обнаруженных угрозах, что заставило их осознать реальность цифровой опасности. Одновременно сработал эффект проникновения снизу вверх — системные администраторы, погоняв VirusScan на домашних ПК, приносили дискеты в офис для очистки корпоративных машин. Когда утилита обнаруживала реальные заражения в локальной сети компании, инженерам становилось гораздо проще обосновать перед руководством покупку коммерческих лицензий.
А еще благодаря этому McAfee Associates удалось избавиться от расходов на распространение своего ПО, включая логистику и наценку ритейла. Использование BBS вместо классической «физики» сократило время доставки до считанных минут, а прямые контракты с крупным бизнесом генерировали компании миллионные доходы. А ведь на тот момент в McAfee Associates работало не больше 15 человек!
Как Микеланджело напугал бизнес
Настоящая проверка бизнес-модели Джона Макафи на прочность состоялась в начале 1992 года. До этого момента вредоносный код оставался сугубо локальной проблемой системных администраторов. Переломным моментом стала масштабная медийная кампания вокруг загрузочного вируса Michelangelo, которая фактически превратила информационную безопасность из факультативного софта в обязательную статью расходов корпоративного бюджета.
С технической точки зрения Michelangelo не представлял собой ничего революционного. Это был классический DOS-вирус из семейства Stoned, однако его особенность заключалась в логике детонации. Вредоносный код вел себя пассивно весь год, но имел встроенную логическую бомбу, настроенную строго на одну дату — 6 марта (день рождения Микеланджело Буонарроти). При загрузке инфицированной системы в этот день вирус забивал нулями первые 17 секторов диска (а в некоторых модификациях до 100 секторов).
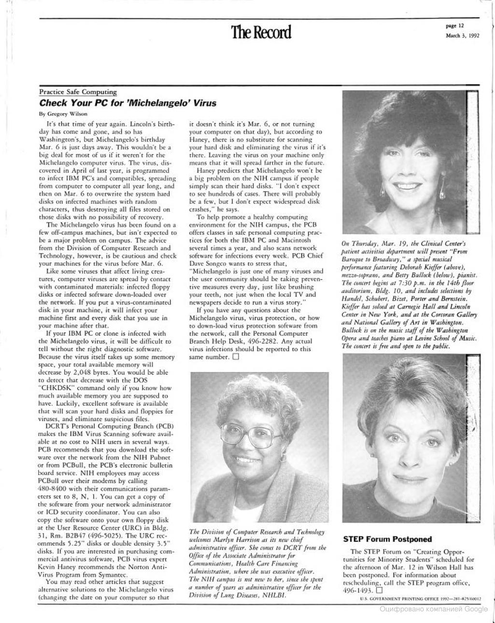
Джон Макафи просто не мог не использовать эту новость себе на благо. В интервью крупным изданиям, включая The Wall Street Journal и New York Times, он заявил, что вирус уже успел заразить от 50 тысяч до 5 миллионов компьютеров и 6 марта 1992 года миллионы рабочих станций по всему миру просто выйдут из строя. Однако коллапса не произошло — по разным подсчетам, было зафиксировано от 10 до 20 тысяч пострадавших машин по всему миру. Возможно, в этом была заслуга Макафи, а может, количество заражений было не таким уж и большим?
Именно в этот момент Джон Макафи зафиксировал за собой статус архитектора PR-стратегии FUD.
Что такое FUD?FUD (Fear, Uncertainty, Doubt — cтрах, неопределенность, сомнение) — это тактика воздействия на аудиторию, при которой вместо технических преимуществ продукта упор делается на риски и потенциальные угрозы.
Страх. Демонстрируется сценарий катастрофы (например, мгновенная потеря всей отчетности), который заставляет искать решение «здесь и сейчас».
Неопределенность. Из-за дефицита точной информации компания не может быстро проверить, сколько машин в сети реально заражено и защищены ли они.
Сомнение. Руководство начинает сомневаться в возможностях штатных специалистов, что вынуждает компанию покупать готовый коммерческий продукт.
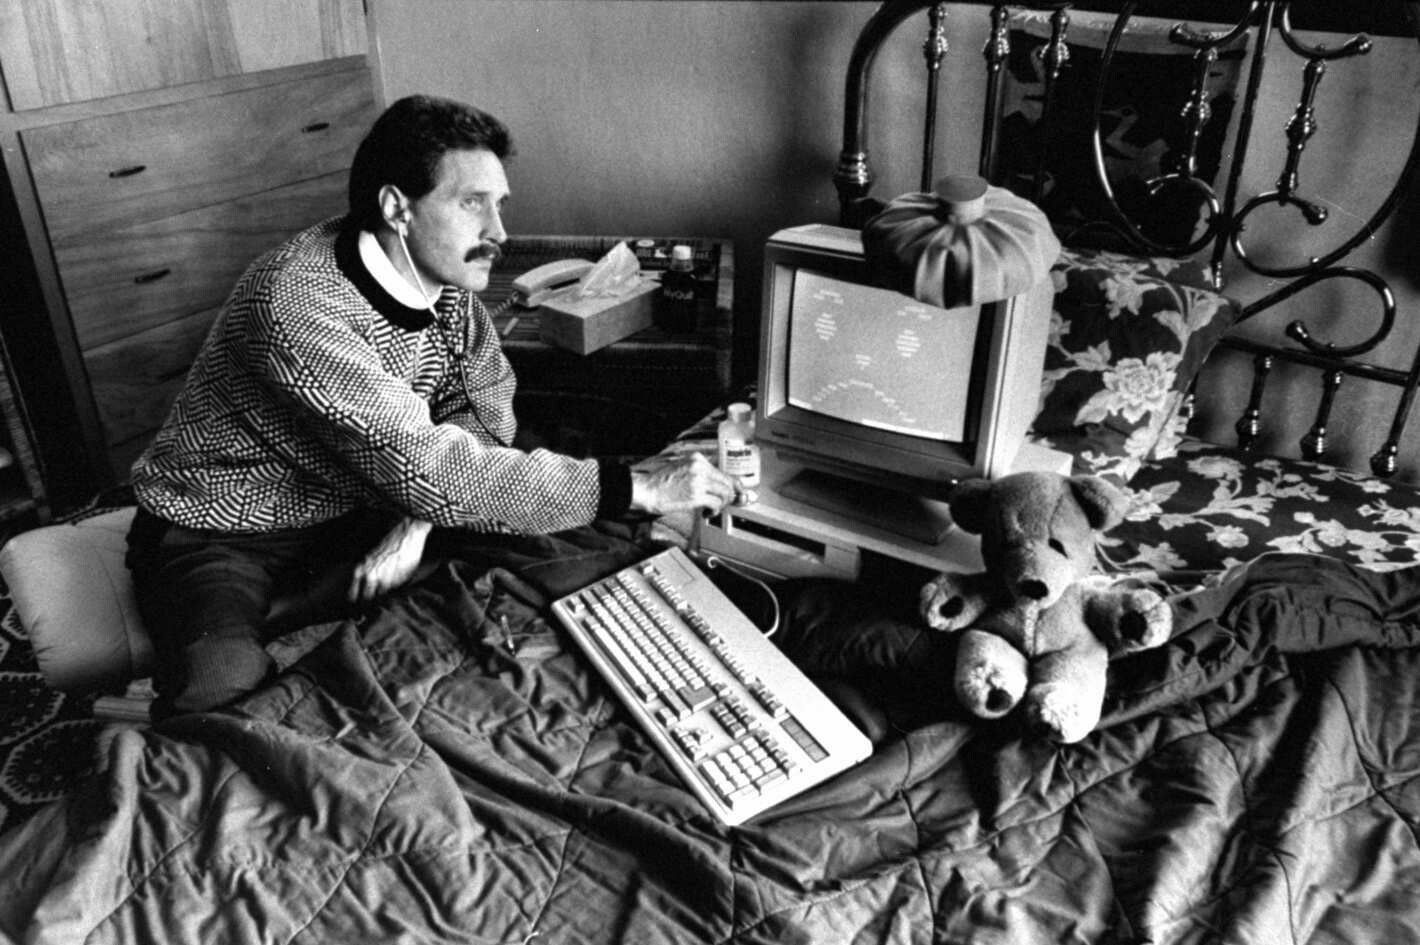
И пусть McAfee Associates обвиняли в сознательном нагнетании паники — стратегия работала. Продажи компании за 1992 год выросли в несколько раз, а сам разработчик на этой волне успешно провел процедуру IPO, капитализировав маркетинговую концепцию управления цифровыми рисками. Крупный бизнес усвоил первый урок: превентивная покупка софта обходится дешевле, чем ликвидация последствий аварии.
От DOS-утилит к комбайнам безопасности
Под капотом ранних версий VirusScan находилась предельно спартанская архитектура. Программа не имела графического интерфейса и не умела проверять файлы в фоновом режиме. Аналитики McAfee вручную выделяли неизменяемую последовательность байт из кода Brain, Vienna или Jerusalem, заносили сигнатуру в базу текстовых масок, а утилита сравнивала эти данные с содержимым жесткого диска и загрузочного сектора дискет. Для эпохи простых вирусов-паразитов этого было достаточно. Но, как мы знаем, времена меняются.
С наступлением 1990-х и 2000-х годов интернет и глобальная связность полностью изменила характер угроз. Эра сетевых червей началась с массовых рассылок — Melissa и ILOVEYOU эксплуатировали списки контактов почтового клиента MS Outlook, рассылая вредоносные вложения миллионам адресатов за считанные часы. Следующий шаг сделали черви Blaster и Sasser в 2003–2004 годах. Им больше не требовалось участие человека — они сканировали диапазоны IP-адресов в поисках открытых портов (например, порт 135 у Blaster) и проникали в систему напрямую из сети. Черви находили критические уязвимости в системных службах — DCOM RPC в случае Blaster и LSASS в случае Sasser. Из-за архитектурной нестабильности атак эти службы аварийно завершали работу. А Windows, потеряв жизненно важный процесс, тут же показывала окно с 60-секундным обратным отсчетом и уходила в бесконечный цикл перезагрузок.
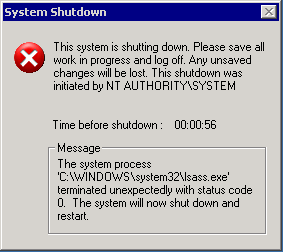
Реагировать на инциденты постфактум — путем ручного запуска сканера — стало бессмысленно. Индустрии пришлось полностью менять архитектуру защитного софта. Существенным сдвигом стало создание решений, которые могли работать в реальном времени. Антивирусное ПО перешло к глубокому перехвату системных вызовов и функций операционной системы, контролируя любые операции ввода-вывода. При обращении файловой системы к объекту во время его скачивания или открытия монитор проверял байтовый состав файла в оперативной памяти и блокировал выполнение до запуска вредоносного процесса.
Параллельно простые утилиты перерождались в громоздкие комбайны. Чтобы закрыть расширяющийся фронт атак, ИБ-вендоры стали собирать под одной крышей модули, которые раньше продавались по отдельности. Файрволы начали фильтровать входящий и исходящий сетевой трафик, блокируя сканирование портов и попытки прямого проникновения к системным службам. Благодаря проактивной защите и эвристическому анализу появилась возможность отслеживать подозрительную активность вроде попыток записей в реестр или внедрения кода до того, как обновятся сигнатурные базы. Почтовые и веб-экраны стали перехватывать трафик по протоколам POP3, SMTP, HTTP и вырезать вредоносные вложения, фишинговые ссылки и опасные скрипты прямо в момент передачи данных, не доводя их до сохранения на диск.
Глубокий перехват системных вызовов и проверка каждого байта трафика «на лету» требовали серьезных ресурсов. В 2000-х годах пользователи обоснованно ругали антивирусы за заметное замедление работы ПК (а многие еще и вспомнят тот самый звук обнаружения потенциального вредоноса). И все же только так можно было защитить родной домашний компьютер, который внезапно стал частью дикого и агрессивного интернета.
Макафи не был гениальным программистом-одиночкой и далеко не первым додумался писать антивирусные сканеры. Да и в целом персона он довольно неоднозначная. Однако нельзя отрицать, что в ИБ он совершил своего рода революцию. В мире, где не было интернета и автоматических обновлений, он все-таки смог доказать (в первую очередь — бизнесу), что безопасность — это не просто коробка с софтом, которую можно купить один раз и забыть, а непрерывная оборона.
Современный рынок информационной безопасности давно вырос за рамки простых антивирусных сканеров. Сегодня мы имеем дело со сложнейшими корпоративными экосистемами, SIEM-платформами, EDR-решениями и концепциями Zero Trust. Но вся эта огромная индустрия во многом выросла на фундаменте, заложенном в конце 1980-х годов — на понимании того, что в цифровом мире защита должна развиваться быстрее угроз.
Спустя 40 лет индустрия кибербеза вышла на очередной виток спирали. С появлением генеративных моделей концепция FUD переживает свой величайший ренессанс со времен «Микеланджело». И здесь важно разделять откровенный маркетинг страха и реальное положение дел. С одной стороны, рассказы про автономные рои ИИ-роботов, которые завтра сами захватят интернет и отключат мясным человекам все электростанции, пока остаются лишь фантазиями (и это хорошо!). С другой — ИИ-атаки действительно вышли из плоскости ИБ-страшилок в нашу суровую реальность.
Злоумышленники вовсю используют технологии как мощный бустер для автоматизации рутины. Сегодня ИИ помогает кратно быстрее проводить реверс-инжиниринг софта и автоматизировать поиск уязвимостей в коде, сокращая время от обнаружения бреши до написания рабочего эксплойта до считанных минут. Но история информационной безопасности учит нас главному — паника и неопределенность всегда сопровождают смену технологического уклада. Мы уже это проходили — и с первыми вирусами, и с появлением веба. За каждым технологическим вызовом неизменно следует этап инженерной зрелости. И задача индустрии сегодня — просто принять ИИ как новый, крайне опасный, но вполне осязаемый технический риск, с которым нужно уметь бороться.

Комментарии 0